ARES: Nền tảng Red Team tự động hóa khai thác Active Directory và Cloud
Khám phá ARES, nền tảng Red Team mã nguồn mở hỗ trợ 66 module tấn công, tích hợp AI và cơ chế kiểm soát phạm vi nghiêm ngặt cho kiểm thử bảo mật doanh nghiệp.

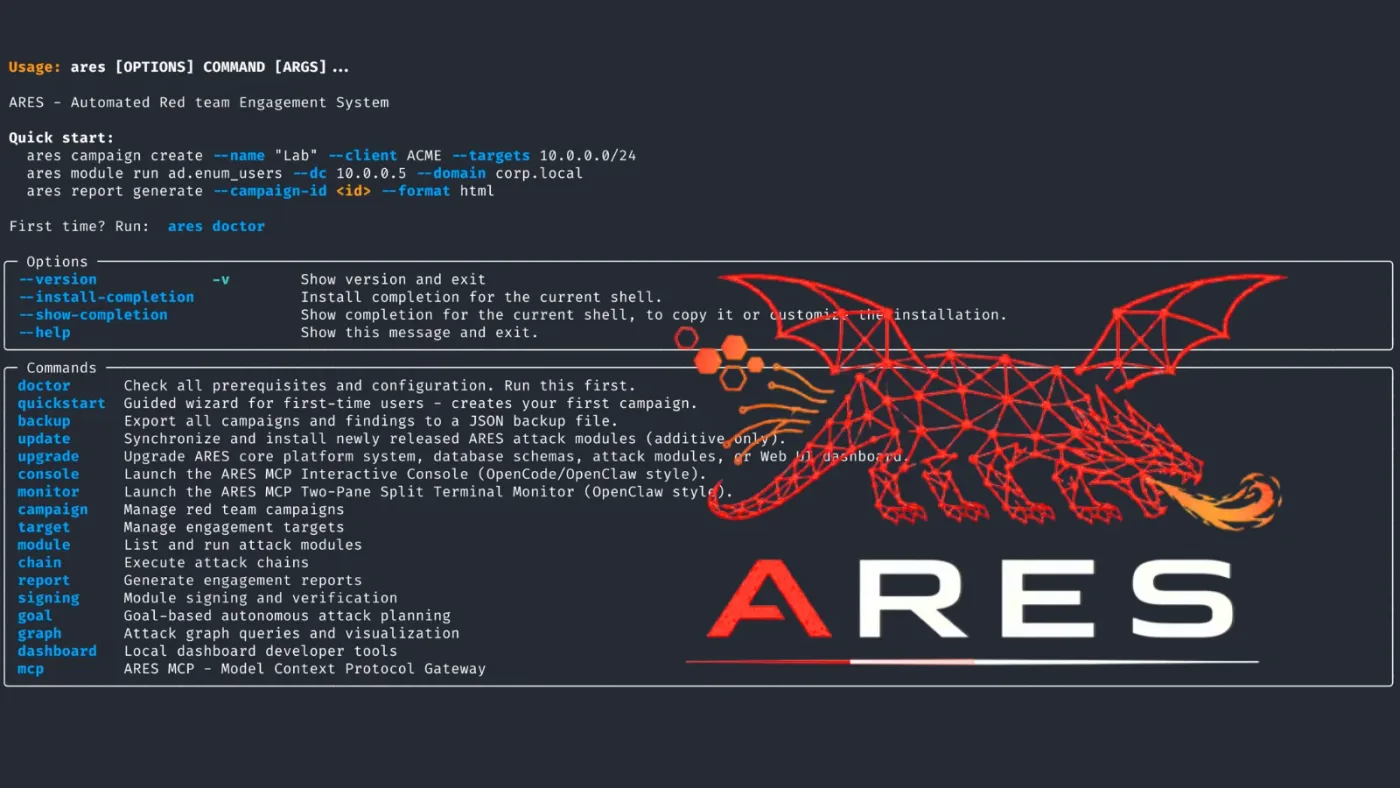
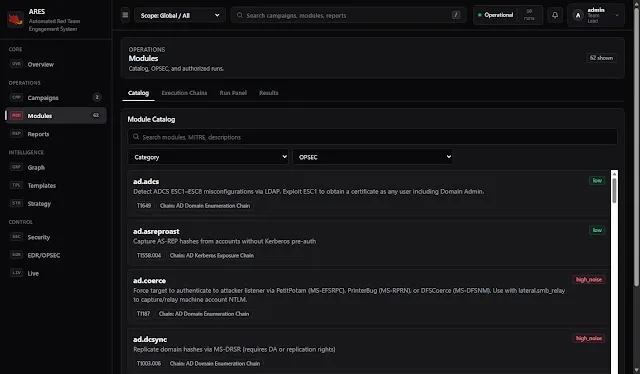
- Tự động hóa tấn công: ARES cung cấp 66 module tấn công được ánh xạ theo khung MITRE ATT&CK, hỗ trợ kiểm thử Active Directory và môi trường Cloud.
- Kiểm soát an toàn: Cơ chế ScopeGuard và Scope Firewall đảm bảo các hoạt động kiểm thử không vượt quá phạm vi cho phép, ngăn chặn rủi ro gây gián đoạn hệ thống.
- Tích hợp AI: Hỗ trợ các mô hình ngôn ngữ lớn (LLM) như Claude, OpenAI hoặc Ollama để lập kế hoạch tấn công thông minh, tùy chọn theo nhu cầu người dùng.
- Bảo mật dữ liệu: Dữ liệu nhạy cảm được bảo vệ bằng mã hóa AES-256-GCM và PBKDF2-HMAC-SHA256, đảm bảo an toàn cho các thông tin thu thập được trong quá trình kiểm thử.
Trong bối cảnh các cuộc tấn công mạng ngày càng tinh vi, việc duy trì các bài kiểm thử thâm nhập (penetration testing) định kỳ là thách thức lớn đối với các doanh nghiệp. Dự án mã nguồn mở ARES vừa xuất hiện như một giải pháp đột phá, cho phép các đội ngũ Red Team, MSSP và SOC thực hiện các kịch bản tấn công có kiểm soát nhằm đánh giá khả năng phòng thủ của hệ thống Active Directory và hạ tầng Cloud.
Kiến trúc và khả năng vận hành của ARES
ARES được thiết kế như một nền tảng Red Team tự động, tập trung vào việc điều phối các module tấn công dựa trên khung MITRE ATT&CK. Thay vì chỉ quét lỗ hổng một cách thụ động, ARES thực hiện các bước khai thác thực tế để xác định các đường dẫn tấn công (attack paths) tiềm năng dẫn đến các tài khoản đặc quyền như Domain Admin.
Điểm khác biệt của ARES nằm ở khả năng lập kế hoạch tấn công thông minh. Công cụ này sử dụng một engine đồ thị để phân tích các mối quan hệ trong Active Directory, từ đó xác định lộ trình ngắn nhất để chiếm quyền điều khiển hệ thống. Người vận hành có thể thiết lập các mục tiêu cụ thể như domain_admin, full_compromise hoặc cloud_audit.
Cơ chế bảo vệ và kiểm soát phạm vi (ScopeGuard)
Một trong những lo ngại lớn nhất khi sử dụng các công cụ tấn công tự động là khả năng gây gián đoạn dịch vụ sản xuất. ARES giải quyết vấn đề này thông qua lớp bảo vệ ScopeGuard. Trước khi bất kỳ module nào được thực thi, hệ thống sẽ kiểm tra mục tiêu so với phạm vi đã được phê duyệt.
Ngoài ra, ARES còn tích hợp Scope Firewall và Egress Filter để chặn lưu lượng mạng ở hai cấp độ: thông qua tường lửa hệ điều hành (Windows Defender Firewall hoặc Linux Netfilter) và giám sát trực tiếp các lệnh gọi mạng bên trong Python. Thiết kế này tuân thủ nguyên tắc "fail-closed", đảm bảo rằng nếu một hành động không nằm trong phạm vi, nó sẽ bị chặn ngay lập tức.
Tích hợp AI và khả năng mở rộng
ARES cho phép tích hợp các tác nhân AI (AI agents) để hỗ trợ lập kế hoạch tấn công. Người dùng có thể kết nối với các mô hình như Claude, OpenAI hoặc chạy cục bộ thông qua Ollama. Tuy nhiên, tính năng này hoàn toàn tùy chọn, giúp các đội ngũ bảo mật duy trì quyền kiểm soát tối đa đối với các quyết định tấn công.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã hóa dữ liệu | AES-256-GCM | Bảo vệ thông tin thu thập được trong vault cục bộ. |
| Băm mật khẩu | PBKDF2-HMAC-SHA256 | Sử dụng 600.000 vòng lặp để bảo vệ dữ liệu nhạy cảm. |
| Khung tham chiếu | MITRE ATT&CK | Ánh xạ hơn 60 kỹ thuật tấn công thực tế. |
⚠️ Cảnh báo quan trọng: ARES là một công cụ tấn công mạnh mẽ. Chỉ được phép sử dụng trên các hệ thống mà bạn sở hữu hoặc đã có văn bản cho phép kiểm thử chính thức. Việc sử dụng sai mục đích có thể dẫn đến các hậu quả pháp lý nghiêm trọng và gây hư hại hệ thống.
Khuyến nghị cho đội ngũ phòng thủ (Blue Team)
Các chuyên gia an ninh mạng khuyến nghị rằng, thay vì chỉ dựa vào các công cụ quét lỗ hổng truyền thống, các tổ chức nên sử dụng các nền tảng như ARES để thực hiện Breach and Attack Simulation (BAS). Điều này giúp đội ngũ SOC kiểm tra khả năng phát hiện và phản ứng của hệ thống trước các kỹ thuật tấn công thực tế, từ đó tối ưu hóa các quy tắc phát hiện trên SIEM/EDR.
Để bắt đầu, người vận hành nên thiết lập môi trường lab, kiểm tra kỹ các quy tắc phạm vi (scope rules) và luôn xem xét mã nguồn trước khi triển khai trên mạng thực tế. Sau khi xác định được các đường dẫn tấn công, việc ưu tiên vá lỗi và cấu hình lại quyền hạn là bước quan trọng nhất để củng cố an ninh hệ thống.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan