Ransomware thế hệ mới: Khi tội phạm mạng tấn công trực diện vào nhân viên và gia đình
Các nhóm ransomware đang chuyển dịch chiến thuật, từ mã hóa dữ liệu sang đe dọa trực tiếp nhân viên và gia đình nạn nhân để gây áp lực buộc doanh nghiệp phải trả tiền chuộc.

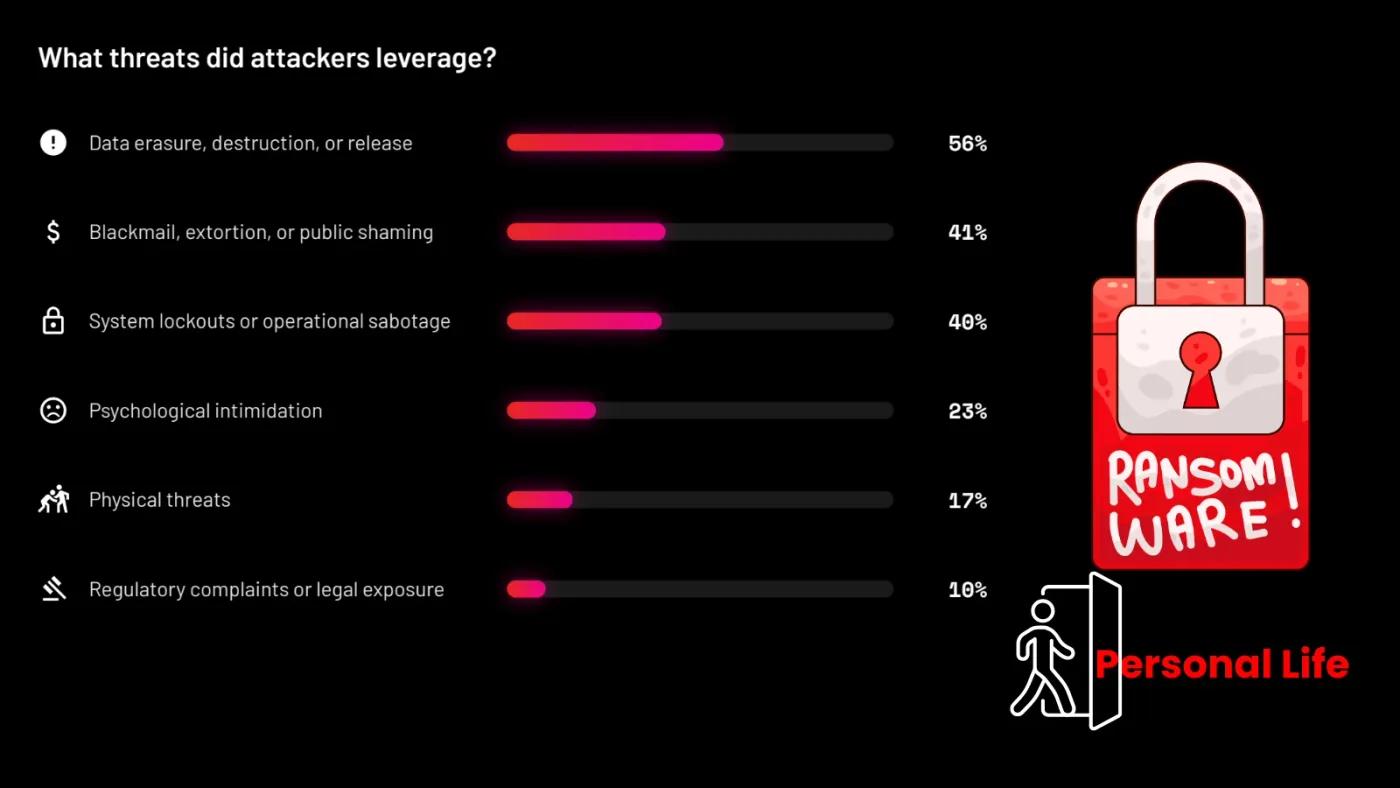
- Sự chuyển dịch chiến thuật: Tội phạm ransomware không còn chỉ dừng lại ở việc mã hóa dữ liệu mà đã chuyển sang đe dọa trực tiếp đến an toàn cá nhân của nhân viên và người thân.
- Thống kê đáng báo động: 37% các cuộc tấn công thành công bao gồm các hành vi đe dọa nhắm vào bạn bè hoặc người thân của nhân viên, tạo ra cuộc khủng hoảng về sức khỏe tâm thần và an toàn thực tế.
- Vai trò của AI: 84% nạn nhân ghi nhận sự hiện diện của AI trong các cuộc tấn công, từ việc hỗ trợ soạn thảo thông điệp đe dọa đến tự động hóa quy trình khai thác.
- Tầm quan trọng của Identity Security: 87% các cuộc tấn công nhắm vào hạ tầng định danh như Active Directory, Entra ID hoặc Okta, đòi hỏi các giải pháp bảo vệ và phục hồi danh tính chuyên biệt.
Các nhóm tội phạm ransomware đang tiến hóa vượt xa khỏi các phương thức truyền thống như khóa file hay đánh cắp dữ liệu. Theo báo cáo từ các chuyên gia an ninh mạng, xu hướng hiện nay là sử dụng các đòn bẩy tâm lý và đe dọa trực tiếp đến nhân viên, ban lãnh đạo và gia đình của họ để ép buộc doanh nghiệp thực hiện các khoản thanh toán tiền chuộc. Đây không còn đơn thuần là một sự cố kỹ thuật mà đã trở thành một tình trạng khẩn cấp về an toàn cá nhân và sức khỏe tâm thần.
Sự leo thang của các mối đe dọa cá nhân
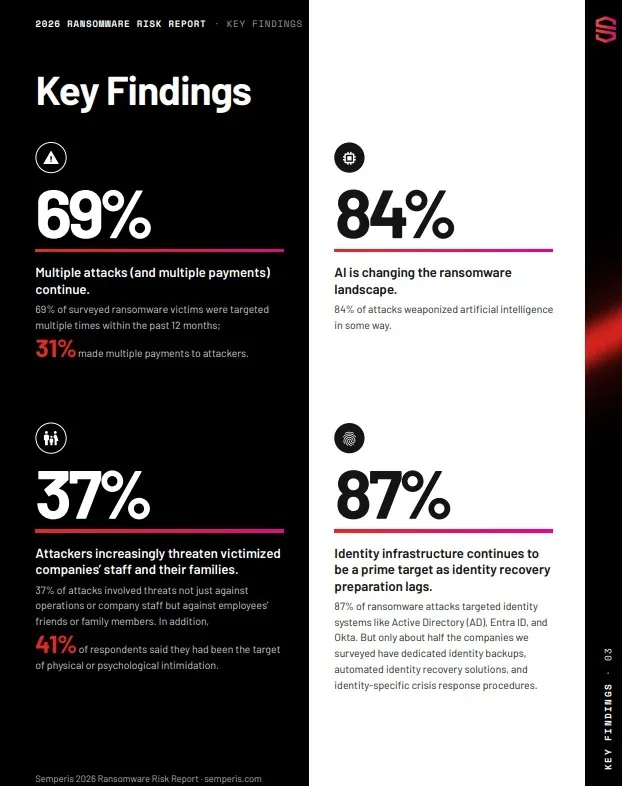
Dựa trên khảo sát 1.200 chuyên gia IT và bảo mật từ các tổ chức đã từng là nạn nhân của ransomware trong 12 tháng qua, dữ liệu cho thấy mức độ nghiêm trọng của các hành vi đe dọa. Có tới 57% số người được hỏi báo cáo về việc nhận được tin nhắn, thư từ hoặc các gói hàng đe dọa. Đáng chú ý, 19% đối mặt với nguy cơ xâm nhập vật lý, 17% bị đe dọa bắt cóc và 13% bị đe dọa gây tổn hại thân thể.
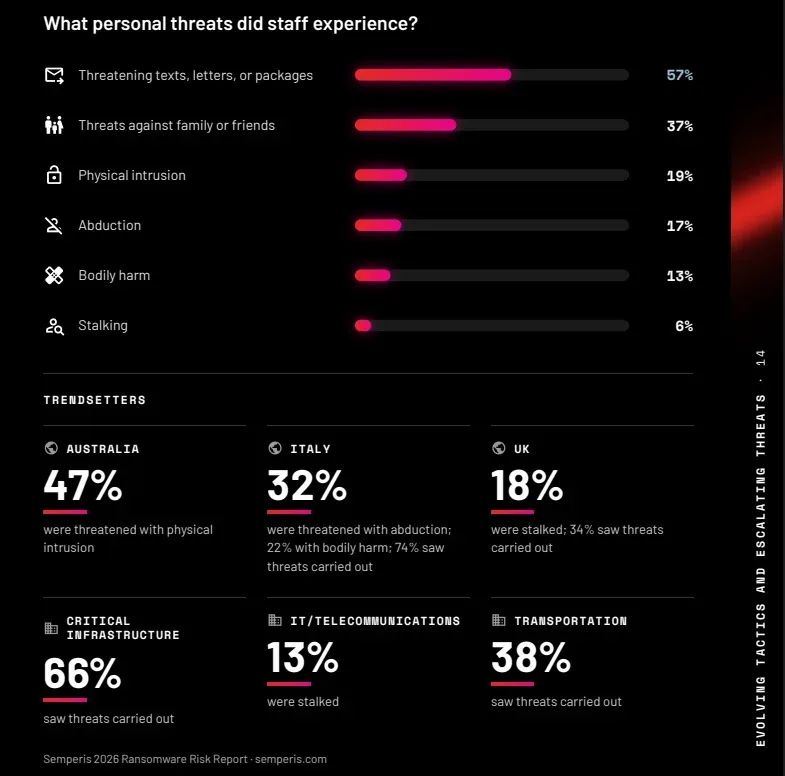
Tội phạm mạng hiện nay tận dụng tối đa các nguồn thông tin từ mạng xã hội, dữ liệu bị rò rỉ, hồ sơ công khai và thông tin từ trang web công ty để xác định người thân, địa chỉ nhà, trường học và thói quen sinh hoạt của mục tiêu. Mục tiêu cuối cùng là khiến cho việc kháng cự lại yêu cầu tiền chuộc trở nên tốn kém và nguy hiểm hơn so với việc chấp nhận chi trả.
Vai trò của AI trong các chiến dịch tống tiền
Trí tuệ nhân tạo (AI) đang thay đổi cách thức vận hành của các nhóm ransomware. Báo cáo chỉ ra rằng 84% nạn nhân đã trải qua các cuộc tấn công có sử dụng AI dưới nhiều hình thức khác nhau. Trong đó, 40% đối mặt với các cuộc tấn công dựa trên AI và 44% ghi nhận việc tội phạm lạm dụng chính các tác nhân hoặc hệ thống AI của nạn nhân.
AI hỗ trợ tội phạm trong việc soạn thảo các thông điệp đe dọa thuyết phục, nghiên cứu mục tiêu, tùy biến mã độc và thực hiện các chiến dịch tấn công trên quy mô lớn. Tuy nhiên, các đội ngũ bảo mật cần thận trọng trong việc phân tích, kiểm tra kỹ các log, mẫu mã độc và sự kiện định danh trước khi kết luận về sự can thiệp của AI.
Hạ tầng định danh: Điểm yếu chí tử
Hệ thống định danh vẫn là trọng tâm của các cuộc tấn công ransomware. Semperis phát hiện 87% các cuộc tấn công nhắm vào Active Directory, Entra ID hoặc Okta, trong đó Active Directory chiếm 51% các trường hợp.
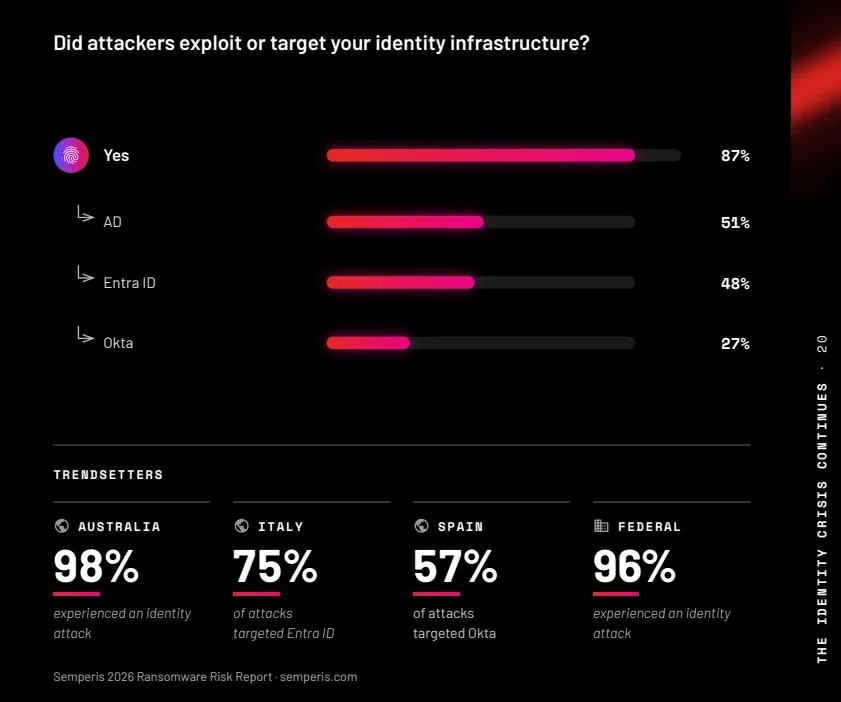
Sự thiếu hụt về các công cụ sao lưu và phục hồi định danh tự động là một lỗ hổng lớn. Chỉ 50% tổ chức có sao lưu định danh chuyên biệt và 42% có công cụ phục hồi tự động. Việc kiểm soát định danh cho phép tội phạm có quyền truy cập sâu rộng, di chuyển ngang (lateral movement) trong mạng và ngăn cản quá trình phục hồi hệ thống.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Active Directory | 51% | Mục tiêu chính để chiếm quyền điều khiển domain |
| Entra ID/Okta | 36% | Mục tiêu để leo thang đặc quyền trên Cloud |
| Tỷ lệ trả tiền | 59% | Tỷ lệ nạn nhân trả tiền chuộc ít nhất một lần |
| Tấn công lặp lại | 69% | Tỷ lệ nạn nhân bị tấn công thành công nhiều lần |
Khuyến nghị phòng thủ và ứng phó
Các tổ chức cần cập nhật kế hoạch ứng phó ransomware để bao quát cả các mối đe dọa bên ngoài mạng lưới. Các bước thực hiện bao gồm:
- Thiết lập kênh liên lạc an toàn: Xây dựng kênh liên lạc ngoài hệ thống email và chat nội bộ để tránh bị tội phạm giám sát hoặc vô hiệu hóa.
- Diễn tập tình huống thực tế: Các bài tập ứng phó cần bao gồm kịch bản bị doxxing, swatting, đe dọa người thân và trẻ em.
- Hỗ trợ nhân viên: Cung cấp môi trường báo cáo an toàn, không đổ lỗi, đồng thời hỗ trợ tư vấn tâm lý và bảo vệ quyền riêng tư cho gia đình nhân viên.
- Củng cố kỹ thuật: Thực thi xác thực đa yếu tố (MFA), hạn chế đặc quyền, phân đoạn mạng, vá lỗi hệ thống và duy trì các bản sao lưu offline đã được kiểm thử.
Theo hướng dẫn từ CISA StopRansomware Guide, các tổ chức cần cô lập hệ thống bị ảnh hưởng, bảo tồn bằng chứng, thông báo cho lãnh đạo và báo cáo sự cố cho cơ quan thực thi pháp luật. Việc thanh toán tiền chuộc không đảm bảo an toàn, không đảm bảo khôi phục dữ liệu và chỉ tiếp tay cho tội phạm tiếp tục các hành vi vi phạm pháp luật trong tương lai.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan