Mã độc Stadia RAT: Sự trở lại của StealC với khả năng kiểm soát máy tính từ xa
Stadia RAT, biến thể mới kế thừa từ mã độc StealC, đang nhắm mục tiêu vào người dùng Windows với khả năng đánh cắp thông tin và kiểm soát máy tính từ xa tinh vi.

- Sự trỗi dậy của Stadia: Sau chiến dịch Operation Endgame, mã độc StealC đã tái xuất dưới tên gọi Stadia RAT với kiến trúc module hóa mạnh mẽ.
- Khả năng tấn công: Stadia tích hợp 6 module chính bao gồm đánh cắp dữ liệu, điều khiển máy tính từ xa (HVNC), quản lý tệp tin và tiến trình.
- Cơ chế né tránh: Mã độc sử dụng kỹ thuật mã hóa RC4, Base64 và các kỹ thuật ẩn mình trong hệ thống để qua mặt các giải pháp bảo mật truyền thống.
- Khuyến nghị: Các đội ngũ SOC cần tập trung giám sát các tiến trình tiêm mã (injection) vào trình duyệt và các thay đổi bất thường trong danh sách loại trừ của Microsoft Defender.
Các nhà nghiên cứu bảo mật từ Varonis Threat Labs vừa công bố báo cáo chi tiết về sự xuất hiện của Stadia, một loại mã độc Remote Access Trojan (RAT) mới trên nền tảng Windows. Đây được coi là sự kế thừa trực tiếp từ mã độc StealC, vốn đã bị gián đoạn hoạt động sau chiến dịch Operation Endgame vào tháng 6 vừa qua. Mặc dù hạ tầng cũ bị triệt phá, mã nguồn của StealC đã được kẻ tấn công tái sử dụng để xây dựng một nền tảng mới tinh vi hơn.
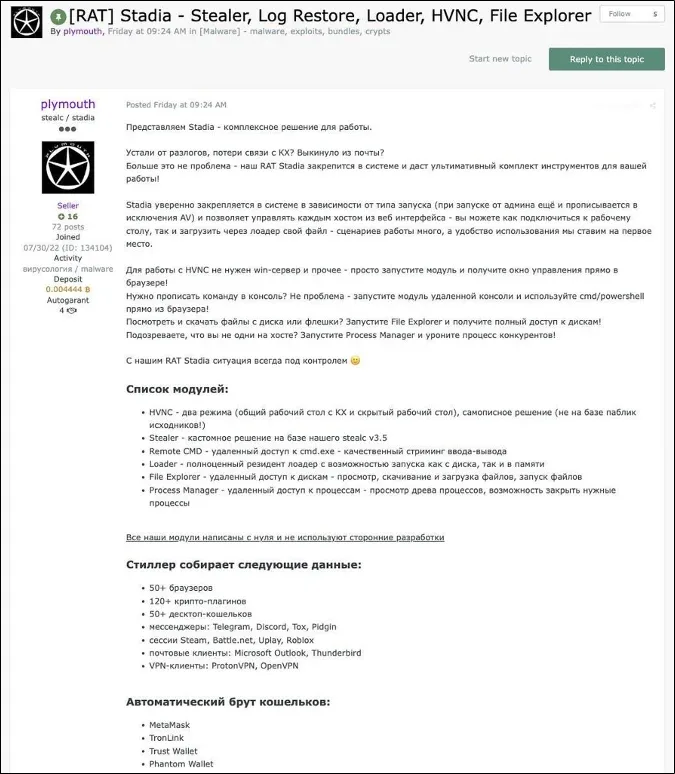
Phân tích kỹ thuật và kiến trúc module của Stadia
Stadia không chỉ đơn thuần là một công cụ đánh cắp thông tin (stealer) mà còn là một bộ công cụ tấn công toàn diện. Mã độc này được thiết kế với 6 module chức năng chính, cho phép kẻ tấn công thực hiện các hành vi xâm nhập sâu vào hệ thống nạn nhân. Đặc biệt, tính năng Hidden Virtual Network Computing (HVNC) cho phép kẻ tấn công thao tác trên một màn hình ảo riêng biệt mà người dùng không hề hay biết.
Các module chức năng chính:
- Stealer: Thu thập dữ liệu từ hơn 50 trình duyệt, 120 tiện ích mở rộng tiền điện tử và 50 ví lưu trữ trên máy tính.
- Hidden Desktop Access (HVNC): Cung cấp quyền điều khiển từ xa ẩn danh.
- Remote Command Shell: Cho phép thực thi lệnh trực tiếp từ máy chủ C2.
- File Explorer & Process Manager: Công cụ quản lý tệp tin và tiến trình, hỗ trợ tải lên/tải xuống và thực thi mã độc bổ sung.
Về mặt thương mại, kẻ tấn công cung cấp các gói đăng ký hàng tháng với mức giá từ 300 USD đến 900 USD. Đáng chú ý, những khách hàng cũ của StealC được ưu đãi một tháng sử dụng gói Pro miễn phí, một chiến thuật nhằm nhanh chóng khôi phục mạng lưới botnet sau khi hạ tầng cũ bị vô hiệu hóa.
Cơ chế ẩn mình và kỹ thuật truyền tin
Mẫu Stadia được phân tích là một tệp thực thi 32-bit, dung lượng 560.128 byte, được biên dịch bằng Microsoft Visual C++. Để tránh bị phân tích tĩnh, mã độc sử dụng mã hóa RC4 và mã hóa Base64 cho các chuỗi ký tự quan trọng. Ngoài ra, nó còn có cơ chế tự hủy nếu phát hiện ngôn ngữ hệ thống là tiếng Nga, Ukraine, Belarus, Kazakhstan hoặc Uzbekistan.
⚠️ Cảnh báo quan trọng: Stadia thực hiện các hành vi xâm nhập nguy hiểm như tự động thêm thư mục cài đặt vào danh sách loại trừ (exclusion) của Microsoft Defender thông qua PowerShell để tránh bị quét phát hiện.
Khi thực hiện đánh cắp dữ liệu trình duyệt, mã độc khởi chạy các tiến trình Chrome, Edge hoặc Brave ở trạng thái tạm dừng (suspended) và tiêm khoảng 26 KB mã độc vào bộ nhớ. Dữ liệu khóa giải mã trình duyệt được lưu tạm thời trong tệp văn bản trước khi bị xóa sạch để xóa dấu vết.
Bảng chỉ số IOCs (Indicators of Compromise)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| SHA-256 | ea928494fd30d88b98141d39a502a4324889fb732e74b44bfee12c72137dd73e | Mã băm của tệp thực thi Agent |
| SHA-1 | 1ba76d2029744cc6e2f7209c96a696b32962b1f1 | Mã băm SHA-1 của mẫu |
| MD5 | 7739a8d0d101ca82b93bbd0acdb6d9af | Mã băm MD5 của mẫu |
| Imphash | 028afae8b5e9953e1cd84a003c42fd85 | Dấu vân tay của bảng nhập (Import Hash) |
| Helper SHA-256 | 0e5337a4cc8ebc772bc50f6e79befd1e8efad3410022e050d08d5269733c4ea4 | Thư viện hỗ trợ chia sẻ từ StealC |
Để phòng thủ hiệu quả, các chuyên gia khuyến cáo không nên chỉ dựa vào việc chặn các địa chỉ IP tĩnh, vì kẻ tấn công thường xuyên thay đổi hạ tầng C2. Thay vào đó, cần tập trung vào việc giám sát hành vi như: các tiến trình tiêm mã vào trình duyệt, sự xuất hiện của các tác vụ ẩn (scheduled tasks) chạy mỗi 15 phút, và các thay đổi bất thường trong cấu hình bảo mật của hệ điều hành. Việc tích hợp Threat Intelligence (TI) vào hệ thống SIEM/EDR là giải pháp tối ưu để phát hiện sớm các biến thể mới của Stadia.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan