Phân tích mã độc KGB RAT: Mối đe dọa mới vượt mặt Windows Defender
KGB RAT là một loại mã độc truy cập từ xa (RAT) được cung cấp dưới dạng dịch vụ, có khả năng đánh cắp thông tin xác thực và kiểm soát máy tính nạn nhân.

- Mối đe dọa: KGB RAT là một Trojan truy cập từ xa (RAT) được quảng cáo với khả năng vượt qua Windows Defender thông qua các kỹ thuật crypter chuyên dụng.
- Cơ chế hoạt động: Mã độc kết hợp nhiều tính năng nguy hiểm bao gồm đánh cắp thông tin xác thực, ghi lại thao tác bàn phím (keylogging), điều khiển từ xa và mã hóa dữ liệu (ransomware).
- Kỹ thuật né tránh: Sử dụng Telegram để nhận thông báo lây nhiễm và kết nối trực tiếp tới máy chủ C2, đồng thời ngụy trang dưới các tiến trình hệ thống như svchost.exe.
- Khuyến nghị: Các đội ngũ bảo mật cần giám sát chặt chẽ các tác vụ định kỳ (scheduled tasks) và các kết nối mạng bất thường từ các tiến trình không phải trình duyệt.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về KGB RAT, một loại mã độc truy cập từ xa (Remote Access Trojan) đang gây chú ý trên các diễn đàn ngầm. Được quảng cáo là một công cụ quản trị hệ thống chuyên nghiệp, KGB RAT thực chất là một phần mềm độc hại được thiết kế để gián điệp, đánh cắp thông tin xác thực và chiếm quyền điều khiển máy tính của nạn nhân.
Phân tích kỹ thuật về KGB RAT
Theo các chuyên gia từ Group-IB, KGB RAT bắt đầu được quảng bá rộng rãi trên các diễn đàn ngầm từ cuối năm 2025, mặc dù các dấu vết hạ tầng máy chủ của nó đã xuất hiện từ tháng 1 năm 2022. Mã độc này được vận hành theo mô hình Malware-as-a-Service (MaaS), cho phép người mua thuê quyền truy cập thay vì phải tự xây dựng công cụ tấn công. Người bán cung cấp các bản cập nhật crypter hàng ngày và một trình tạo payload (payload builder) hỗ trợ nhiều định dạng tệp tin như EXE, BAT, HTA và REG.
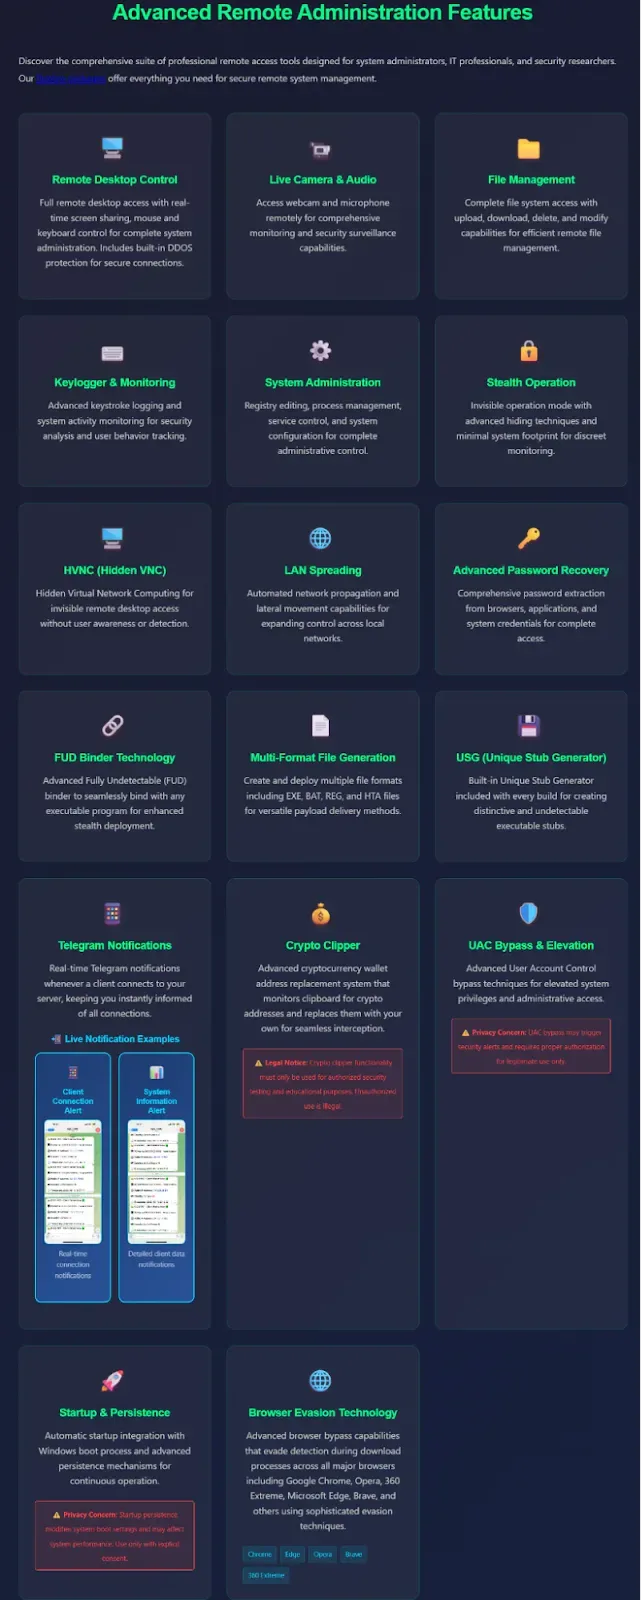
Về mặt kỹ thuật, KGB RAT không hoàn toàn là một mã độc mới mà được xây dựng dựa trên mã nguồn của NjRAT, một Trojan truy cập từ xa đã khá phổ biến. Bằng cách thêm vào các lớp đóng gói thương mại và kỹ thuật làm rối mã (obfuscation), kẻ tấn công cố gắng làm cho các sản phẩm antivirus khó nhận diện hơn thông qua các chữ ký (signatures) truyền thống.
Cơ chế lây nhiễm và duy trì sự hiện diện
Khi thực thi, mã độc sẽ tự sao chép vào thư mục tạm (temporary folder) và khởi chạy lại dưới tên svchost.exe để ngụy trang thành một tiến trình hợp lệ của Windows. Để duy trì sự hiện diện lâu dài, nó tạo ra một tác vụ định kỳ (scheduled task) có tên ChromeUpdate, đảm bảo mã độc tự động chạy mỗi khi người dùng đăng nhập.
Mã độc thực hiện các bước kiểm tra môi trường trước khi kích hoạt các tính năng chính. Nó truy vấn Windows Management Instrumentation (WMI) để thu thập thông tin về hệ điều hành, các tiến trình đang chạy và các sản phẩm bảo mật đã cài đặt. Ngoài ra, nó còn quét các dấu hiệu của máy ảo (VM) hoặc các công cụ phân tích để tránh bị phát hiện trong môi trường sandbox.
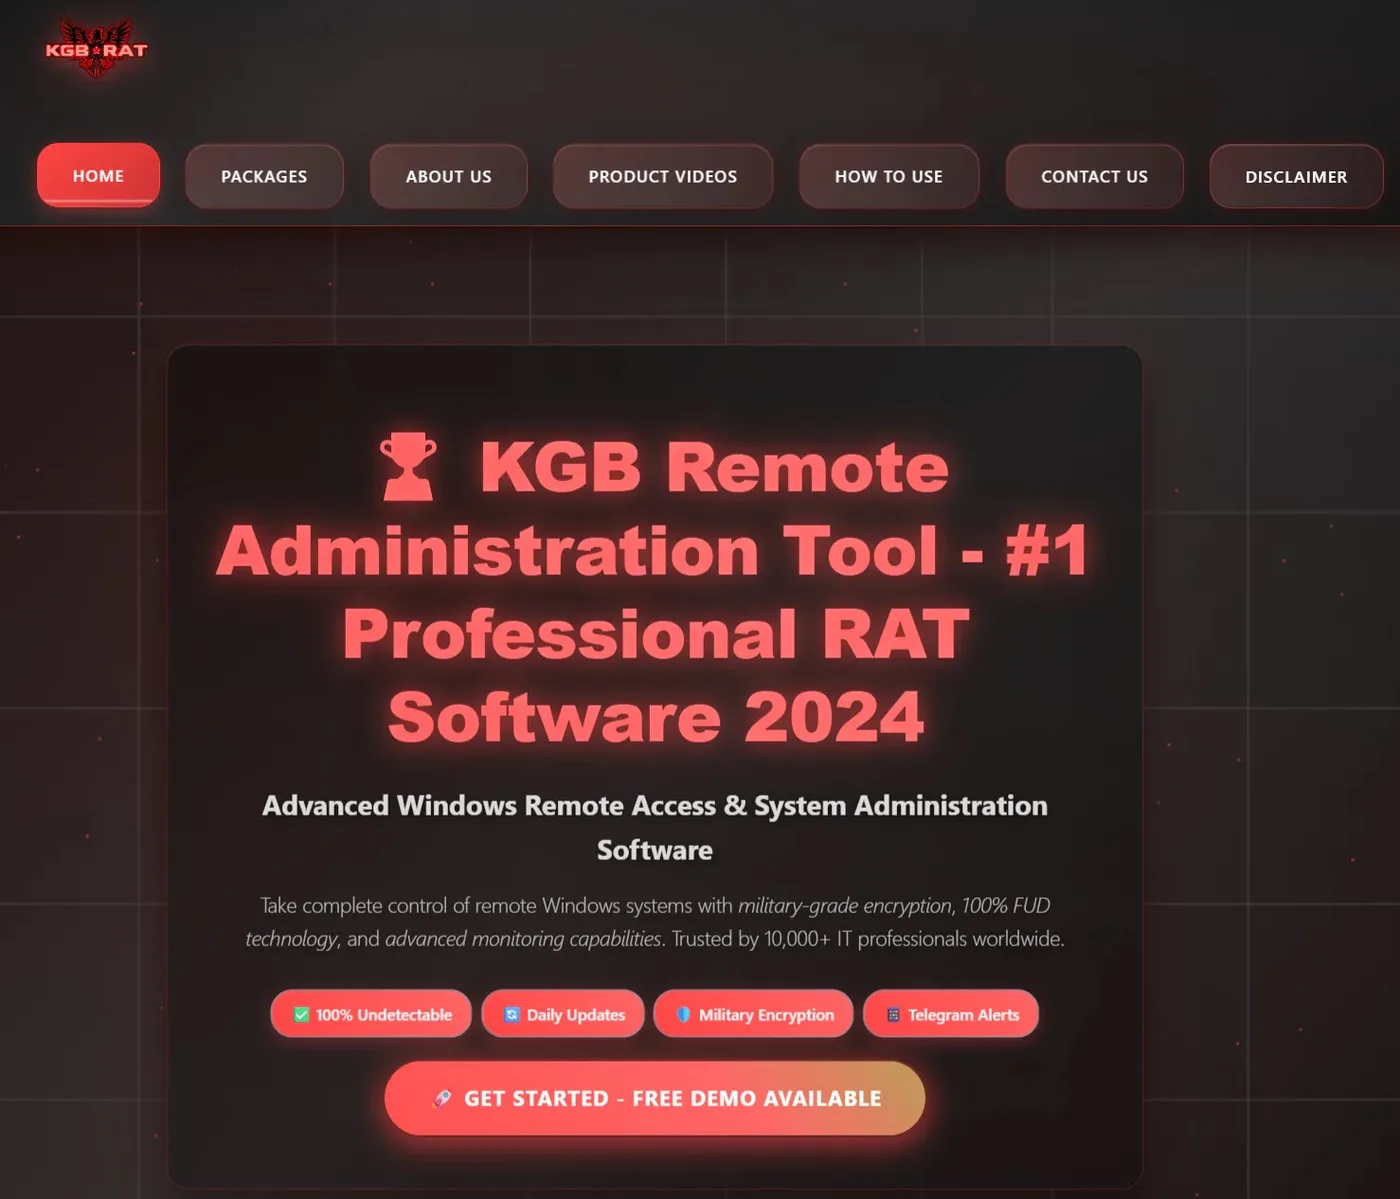
Đối với việc đánh cắp thông tin, mã độc truy cập vào các tệp tin của Windows Credential Manager để lấy thông tin đăng nhập đã lưu. Tính năng keylogger tích hợp cho phép ghi lại mọi thao tác bàn phím, trong khi tính năng hidden VNC cung cấp cho kẻ tấn công khả năng điều khiển từ xa mà không làm gián đoạn hoặc hiển thị trên màn hình của nạn nhân.
Chỉ số nhận diện mối đe dọa (IoCs)
Dưới đây là bảng tổng hợp các chỉ số nhận diện (Indicators of Compromise) giúp các đội ngũ SOC thực hiện săn tìm mối đe dọa (Threat Hunting):
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Primary C2 | 104[.]248[.]130[.]195 (7489, 7490, 7492) | Máy chủ điều khiển chính |
| Secondary C2 | 2[.]59[.]134[.]215 (443) | Máy chủ dự phòng |
| Geolocation | ip-api[.]com/json/ | Xác định vị trí nạn nhân |
| Scheduled Task | ChromeUpdate | Duy trì sự hiện diện |
| Masquerade | svchost.exe | Ngụy trang tiến trình |
⚠️ Cảnh báo quan trọng: Việc kẻ tấn công sử dụng Telegram Bot API để nhận thông báo lây nhiễm là một dấu hiệu đặc trưng. Các đội ngũ bảo mật cần thiết lập quy tắc giám sát (alerting) cho các tiến trình không phải trình duyệt thực hiện kết nối outbound tới api.telegram.org.
Để phòng thủ hiệu quả, các tổ chức nên áp dụng chính sách Zero Trust, hạn chế phần mềm không được phê duyệt và thường xuyên rà soát các tác vụ định kỳ trong hệ thống. Mọi nghi vấn về lây nhiễm cần được xử lý bằng cách cô lập thiết bị, bảo tồn nhật ký (logs) và thực hiện điều tra từ một hệ thống sạch trước khi tiến hành thay đổi thông tin xác thực.
Tham khảo thêm thông tin chi tiết về các kỹ thuật né tránh tại MITRE ATT&CK Framework để cập nhật các chiến thuật phòng thủ mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan