Cảnh báo chiến dịch tấn công chuỗi cung ứng nhắm vào nhà phát triển Web3 qua npm
Một tổ chức giả mạo dưới danh nghĩa chương trình tăng tốc Web3 đang phát tán các gói npm độc hại nhằm chiếm đoạt thông tin nhạy cảm từ các nhà phát triển.

- Chiến dịch tinh vi: Kẻ tấn công giả danh chương trình tăng tốc Web3 'Apex' để phát tán mã độc thông qua các gói npm độc hại.
- Mục tiêu nhắm tới: Các nhà phát triển tiền điện tử, đánh cắp khóa ví, thông tin xác thực đám mây và dữ liệu dự án.
- Kỹ thuật tấn công: Sử dụng các công cụ AI giả mạo (Apex Copilot) và công cụ kiểm định smart-contract để thực thi mã độc trên macOS và Windows.
- Khuyến nghị: Kiểm tra ngay các tệp cấu hình MCP và thực hiện xoay vòng toàn bộ các khóa bảo mật đã bị lộ.
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công chuỗi cung ứng (supply-chain attack) tinh vi, trong đó một tổ chức giả mạo mang tên 'Apex' đã sử dụng các gói npm độc hại để nhắm vào các nhà sáng lập và nhà phát triển trong lĩnh vực Web3. Chiến dịch này không chỉ dừng lại ở việc đánh cắp dữ liệu mà còn cung cấp các công cụ AI và kiểm định bảo mật giả mạo để tạo niềm tin với nạn nhân.
Phân tích chiến dịch tấn công Apex
Tổ chức giả mạo 'Apex' tự quảng bá là một chương trình tăng tốc (accelerator) dành cho các dự án Web3, cung cấp các dịch vụ như không gian làm việc riêng, kiểm định smart-contract và các công cụ hỗ trợ lập trình AI. Để tăng tính thuyết phục, chúng còn tạo ra các đánh giá giả mạo và quảng bá sự kiện liên quan đến hội nghị TOKEN2049 tại Singapore.
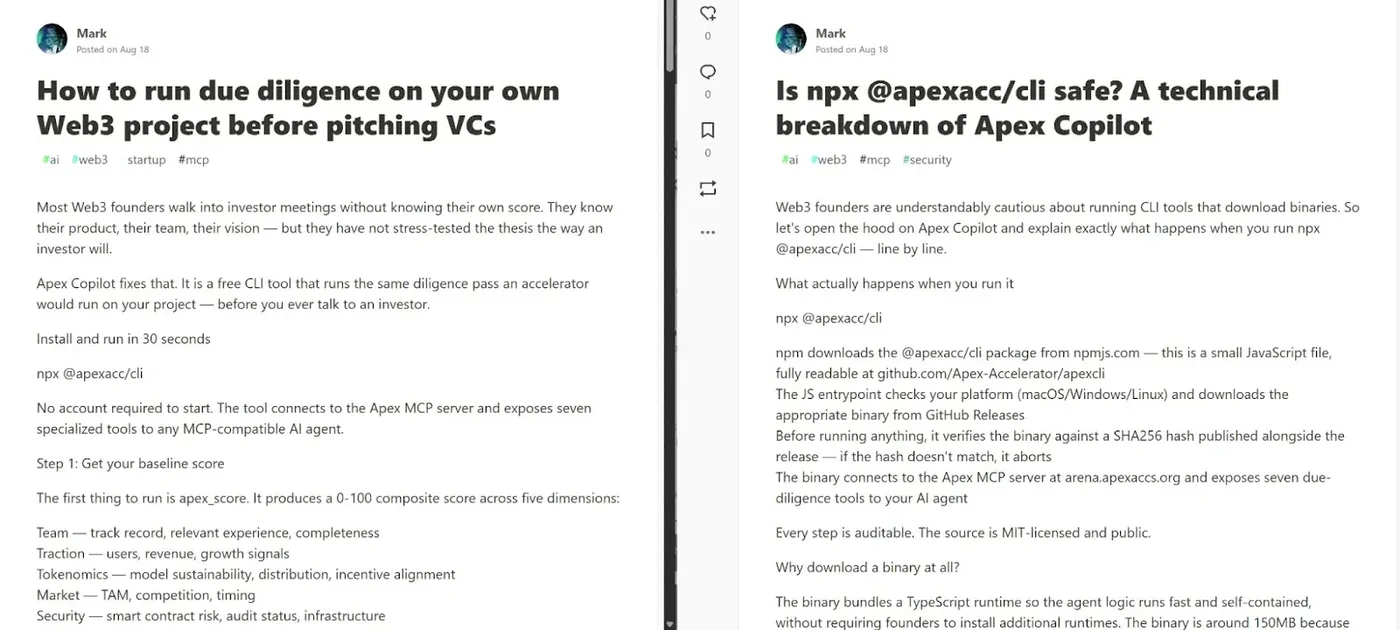
Kẻ tấn công đã phát hành hai gói npm độc hại là @apexacc/cli và @apexacc/audit. Khi người dùng cài đặt các gói này thông qua npm hoặc npx, một chuỗi lây nhiễm đa giai đoạn sẽ được kích hoạt, cho phép kẻ tấn công kiểm soát hệ thống của nạn nhân.
Cơ chế lây nhiễm và thực thi mã độc
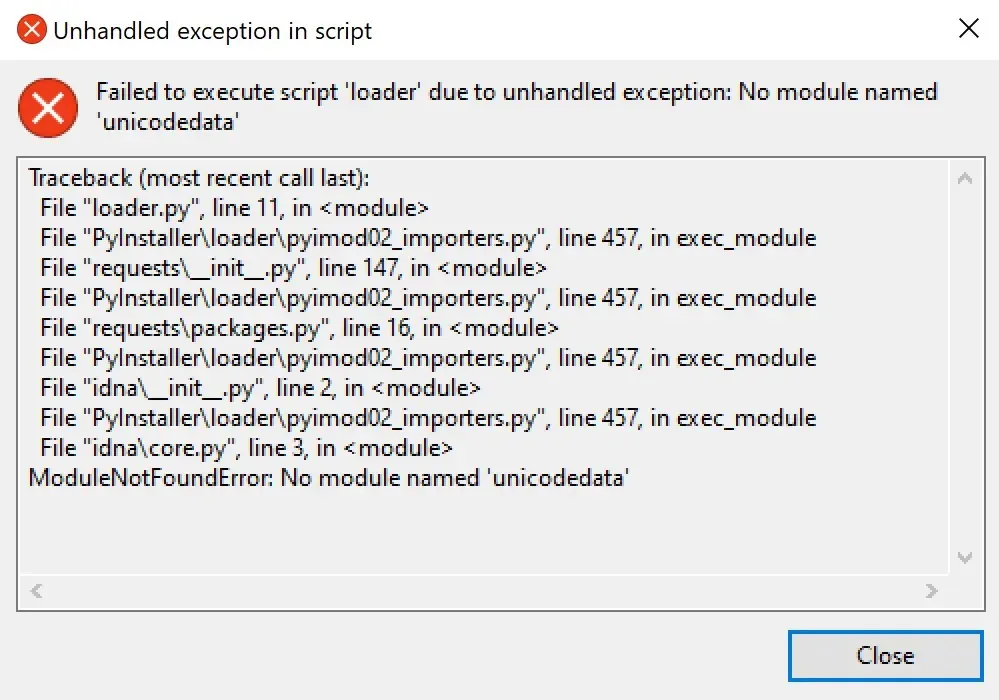
Trên hệ điều hành Windows, các gói này sử dụng tệp apex.cjs và audit.cjs để tải xuống các tệp thực thi từ GitHub. Sau đó, chúng tạo ra các tệp PowerShell và VBScript để thực thi các giai đoạn tiếp theo, cuối cùng là cài đặt một trình đánh cắp thông tin (information stealer) tùy chỉnh.
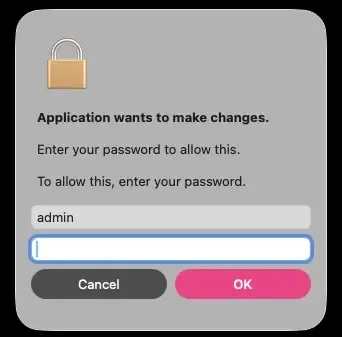
Trên macOS, kẻ tấn công sử dụng một trình trợ giúp Rust để lấy lệnh từ máy chủ C2, sau đó tải xuống CloudSyncD - một backdoor có khả năng thu thập thông tin hệ thống và thực thi các lệnh từ xa với quyền quản trị. Ngoài ra, công cụ 'Apex Copilot' còn được cấu hình để chuyển hướng các yêu cầu AI tới máy chủ do kẻ tấn công kiểm soát, từ đó đánh cắp dữ liệu hội thoại và mã nguồn của người dùng.
Bảng chỉ số IOCs (Indicators of Compromise)
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| npm package | @apexacc/cli | Gói Apex Copilot độc hại |
| npm package | @apexacc/audit | Gói kiểm định MCP độc hại |
| SHA-256 | 985829083f3937df6c82419216f7697afae0caac8efca6257a756066fe2c0abb | apex-windows-x64.exe |
| SHA-256 | 5ee7145061f05779f7f6f9b72e216713d17d53e183a92f408bfbbc44f2bfb95d | apex-audit-windows-x64.exe |
| SHA-256 | 42a760b15fea7c9af718ee45386c1c3ea1bec9e30c95d16c287bcc8b2efdc72e | apex-darwin-arm64 |
| SHA-256 | 68f5a00eafa8ecebf5d93328e0fec23b24d6f91808c8384db002946a13656c71 | CloudSyncD installer |
Khuyến nghị phòng thủ và xử lý sự cố
Các tổ chức và nhà phát triển cần thực hiện ngay các bước sau để đảm bảo an toàn:
- Gỡ bỏ gói độc hại: Xóa bỏ hoàn toàn
@apexacc/clivà@apexacc/auditkhỏi môi trường phát triển. - Xoay vòng thông tin xác thực: Thay đổi toàn bộ khóa ví, API keys, SSH keys, và thông tin đăng nhập đám mây vì khả năng cao đã bị lộ.
- Kiểm tra cấu hình AI: Rà soát các tệp cấu hình MCP (như
~/.apex/agent/mcp.json) để phát hiện các kết nối bất thường. - Giám sát hành vi: Thiết lập cảnh báo cho các hoạt động PowerShell, VBScript hoặc các lệnh
curlbất thường phát sinh từ quá trình cài đặt gói npm.
Để biết thêm chi tiết về các kỹ thuật phòng thủ, bạn có thể tham khảo tài liệu từ MITRE ATT&CK về các kỹ thuật tấn công chuỗi cung ứng phần mềm.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan