Phân tích mã độc MATCHBOIL: Chiến dịch tấn công mạng tinh vi từ nhóm UAC-0099
Khám phá cơ chế hoạt động của MATCHBOIL, một trình tải mã độc C# sử dụng hạ tầng Cloudflare để ẩn giấu C2, nhắm mục tiêu vào các tổ chức tại Ukraine.

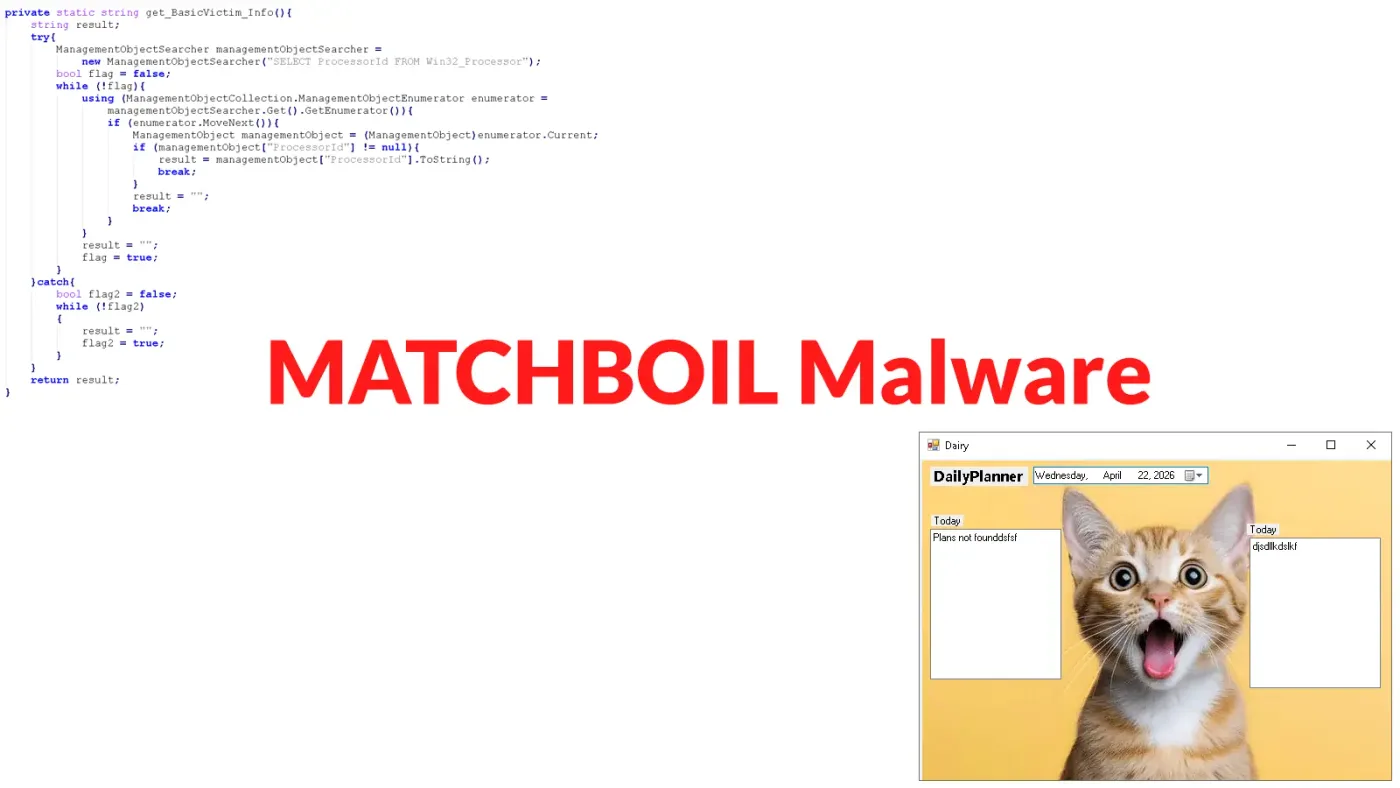
- Mối đe dọa: MATCHBOIL là trình tải mã độc (downloader) C# được liên kết với nhóm UAC-0099, chuyên thực hiện các chiến dịch tấn công có chủ đích.
- Kỹ thuật ẩn giấu: Sử dụng hạ tầng Cloudflare để che giấu máy chủ C2 và áp dụng các kỹ thuật mã hóa chuỗi phức tạp để né tránh sự phát hiện.
- Mục tiêu: Các tổ chức trong lĩnh vực vận tải, năng lượng và sản xuất tại Ukraine là đối tượng chính của chiến dịch này.
- Phòng thủ: Cần giám sát chặt chẽ các tiến trình VBScript bất thường, kết nối HTTPS từ các chương trình C# lạ và các tác vụ lên lịch (scheduled tasks) mới tạo.
MATCHBOIL, một trình tải mã độc C# được liên kết chặt chẽ với nhóm tấn công UAC-0099, đang cho thấy sự tiến hóa đáng kể trong phương thức hoạt động. Thay vì chỉ đơn thuần là một công cụ tải xuống, mã độc này đã chuyển dịch sang mô hình kết nối máy chủ liên tục, tăng cường khả năng ẩn giấu mã nguồn và tích hợp các cơ chế kiểm tra môi trường để ngăn chặn sự phân tích từ các nhà nghiên cứu bảo mật.
Theo các báo cáo từ các nhà nghiên cứu bảo mật, các nạn nhân bị ảnh hưởng tập trung chủ yếu tại Ukraine. ESET đã ghi nhận các vụ lây nhiễm tại các công ty vận tải trong tháng 7 và tháng 8 năm 2025, một công ty sản xuất vào tháng 12 năm 2025 và một công ty năng lượng vào tháng 6 năm 2026. Mặc dù quy mô đầy đủ của chiến dịch chưa được xác định, nhưng sự phân bổ mục tiêu cho thấy chiến lược tấn công có chủ đích kéo dài.
Phân tích cơ chế lây nhiễm và thực thi
Quá trình lây nhiễm bắt đầu thông qua các liên kết trong email phishing có chủ đích. Nạn nhân được dẫn dụ tải về một tệp lưu trữ chứa VBScript. Sau khi người dùng thực thi thủ công tệp này, script sẽ tiến hành tải xuống và khởi chạy MATCHBOIL. Nhóm UAC-0099 trước đây đã được biết đến với các kỹ thuật sử dụng thông báo giả mạo từ tòa án để lừa đảo người dùng.
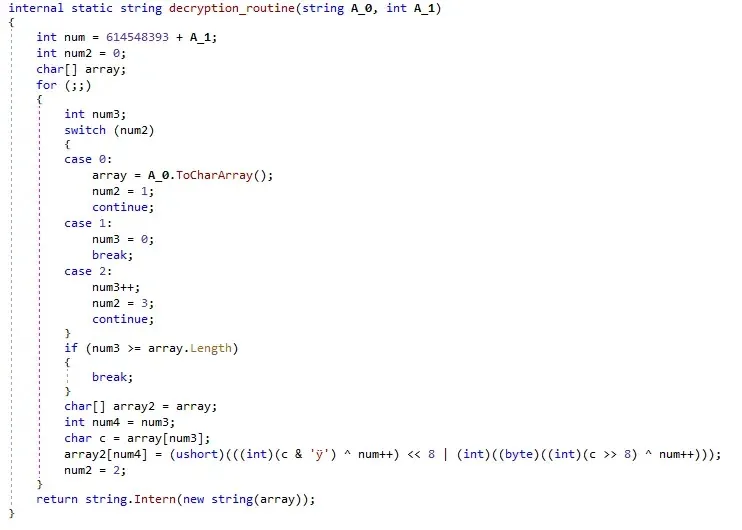
Sau khi thực thi, MATCHBOIL kiểm tra sự tồn tại của thư mục cài đặt để tránh lặp lại quá trình. Nó thu thập thông tin chi tiết về thiết bị thông qua Windows Management Instrumentation (WMI), bao gồm định danh bộ vi xử lý và số sê-ri BIOS. Các phiên bản sau này còn thu thập thêm địa chỉ mạng và thông tin máy tính để định danh nạn nhân khi kết nối với máy chủ C2.
Kỹ thuật ẩn giấu C2 và né tránh phòng thủ
UAC-0099 sử dụng hạ tầng máy chủ ảo (VPS), bao gồm cả BitLaunch, và tận dụng Cloudflare để che giấu địa chỉ IP thực của máy chủ C2. Việc sử dụng các chứng chỉ Let’s Encrypt không trùng lặp giữa các tên miền là một dấu hiệu cho thấy sự cẩn trọng trong việc tránh bị liên kết các hạ tầng tấn công.
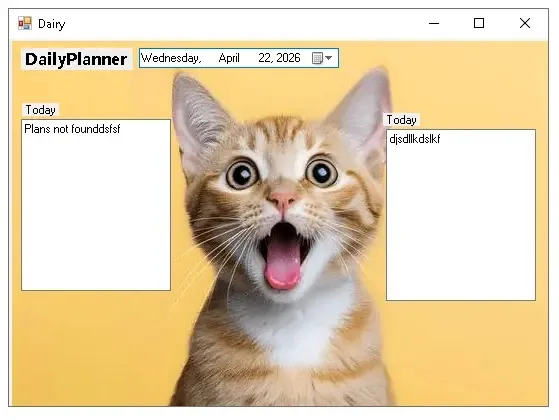
Vào cuối năm 2025, các phiên bản mới của MATCHBOIL đã thay thế phương thức mã hóa chuỗi tùy chỉnh bằng Eziriz .NET Reactor. Mã độc cũng thực hiện kiểm tra sự hiện diện của trình gỡ lỗi (debugger) và kiểm tra Windows Event ID 6013 để xác định thời gian hoạt động của hệ thống (uptime), giúp phân biệt giữa máy tính người dùng thực và môi trường phân tích (sandbox).
Phiên bản tháng 4 năm 2026, được CERT-UA định danh là MATCHBOIL.V2, hoạt động dưới dạng tệp DLL thông qua một trình tải C# tùy chỉnh. Các tác vụ lên lịch (scheduled tasks) vẫn đóng vai trò quan trọng trong việc duy trì quyền truy cập bền vững trên hệ thống nạn nhân.
Bảng tổng hợp chỉ số IOCs
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Hash (SHA-1) | B6569B0050B864C4A0D32326954BC2D3852A3958 | PlannerLibrary.dll |
| Hash (SHA-1) | A926889BAB31F3C34663D18C05C4E862EF367028 | AnimalUpdater.exe |
| Hash (SHA-1) | 026F892630D0A4FE854A75984695BA99AF0022C4 | bootloader.exe |
| C2 Domain | virtualdailyplanner[.]pro | Máy chủ điều khiển |
| C2 Domain | telemetry-conf[.]com | Máy chủ điều khiển |
| IP Address | 64.95.10[.]223 | Hạ tầng C2 (flycloud-service[.]com) |
⚠️ Cảnh báo quan trọng: Các địa chỉ IP và tên miền được cung cấp ở trên đã được làm mờ (defanged) để tránh truy cập nhầm. Chỉ thực hiện giải mã (re-fang) trong môi trường phân tích an toàn như MISP hoặc SIEM nội bộ.
Để phòng thủ hiệu quả, các đội ngũ SOC cần tập trung vào hành vi thay vì chỉ dựa vào mã băm (file hashes). Việc giám sát các tiến trình VBScript bất thường, các kết nối HTTPS lặp lại từ các chương trình C# không xác định và các tác vụ lên lịch mới tạo là những biện pháp then chốt để phát hiện sớm sự xâm nhập của MATCHBOIL.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan