Phân tích kỹ thuật các vụ xâm nhập hệ thống và rò rỉ dữ liệu tại Rockstar Games
Phân tích chuyên sâu về các chiến dịch tấn công nhắm vào Rockstar Games, từ việc đánh cắp mã nguồn, dữ liệu kinh doanh đến các bản build phát triển GTA VI.
Mã độc, chiến dịch APT, tin tặc, rò rỉ dữ liệu và các hình thức tấn công mạng
Phân tích chuyên sâu về các chiến dịch tấn công nhắm vào Rockstar Games, từ việc đánh cắp mã nguồn, dữ liệu kinh doanh đến các bản build phát triển GTA VI.
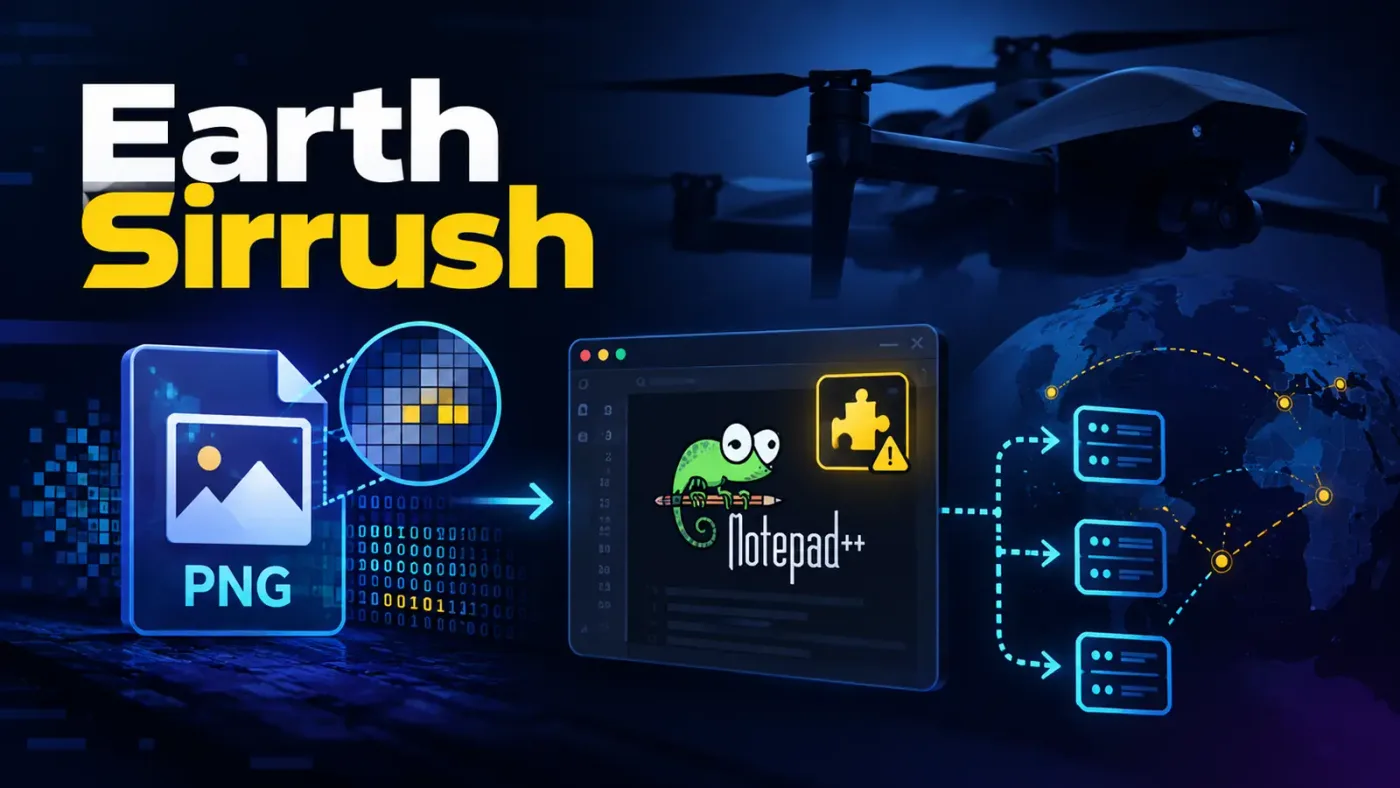
Nhóm tin tặc Earth Sirrush đang triển khai các chiến dịch gián điệp tinh vi nhắm vào Ukraine thông qua kỹ thuật giấu mã độc trong ảnh PNG và plugin Notepad++.
FBI và USSS cảnh báo chiến dịch FortiBleed đang khai thác thông tin xác thực bị lộ trên các thiết bị Fortinet, đe dọa an ninh mạng toàn cầu với hơn 86.000 tài khoản bị ảnh hưởng.
Báo cáo Voice of the CISO 2026 chỉ ra rằng rủi ro an ninh mạng không còn nằm ở biên giới mạng mà đã thâm nhập sâu vào quy trình làm việc, AI và hành vi con người.
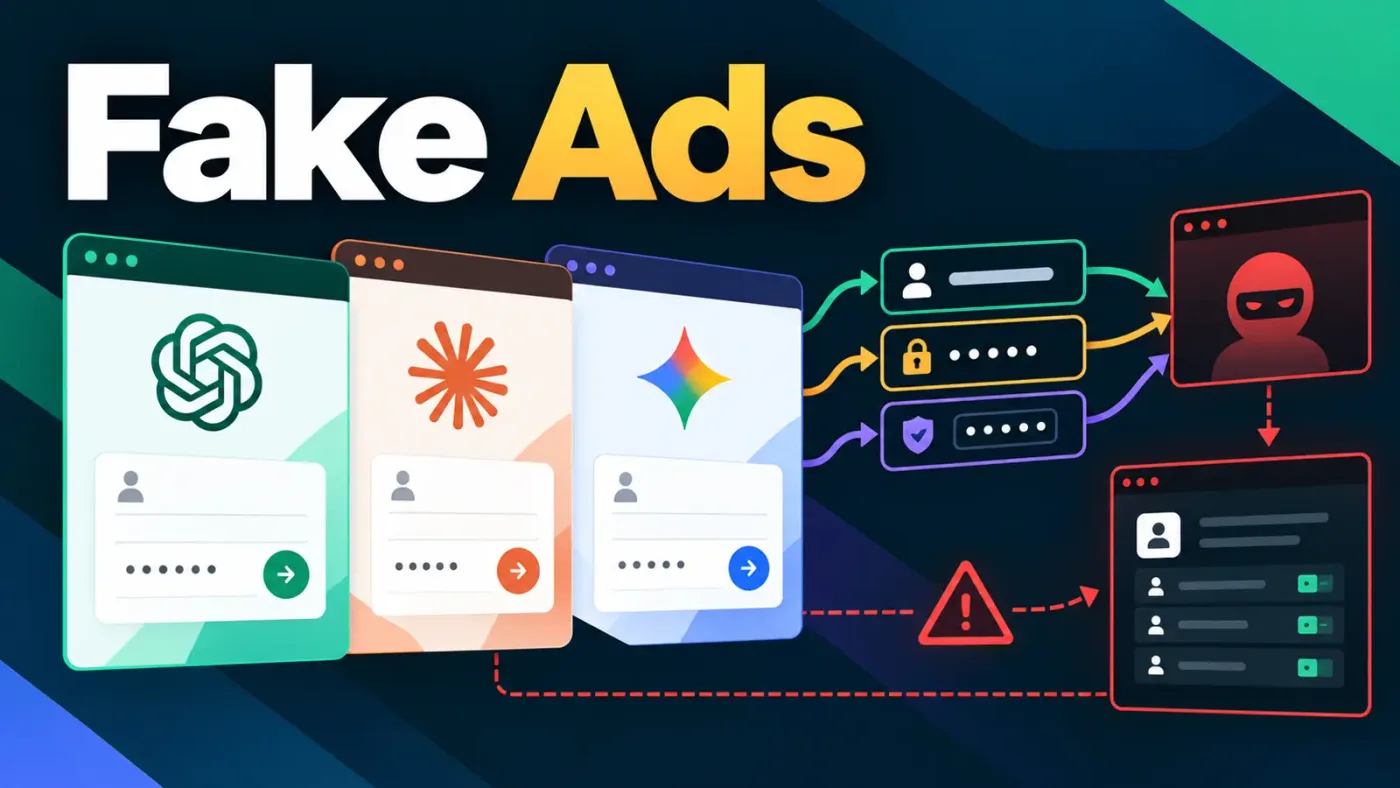
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công mạng quy mô lớn, sử dụng các quảng cáo giả mạo ChatGPT, Claude, Gemini và các trang tuyển dụng để đánh cắp mật khẩu và mã MFA của người dùng.
Anthropic nâng cấp chương trình Cyber Verification Program (CVP), cho phép các chuyên gia bảo mật thử nghiệm mô hình AI với ít rào cản hơn sau khi dự án Glasswing phát hiện 129.000 lỗ hổng phần mềm.
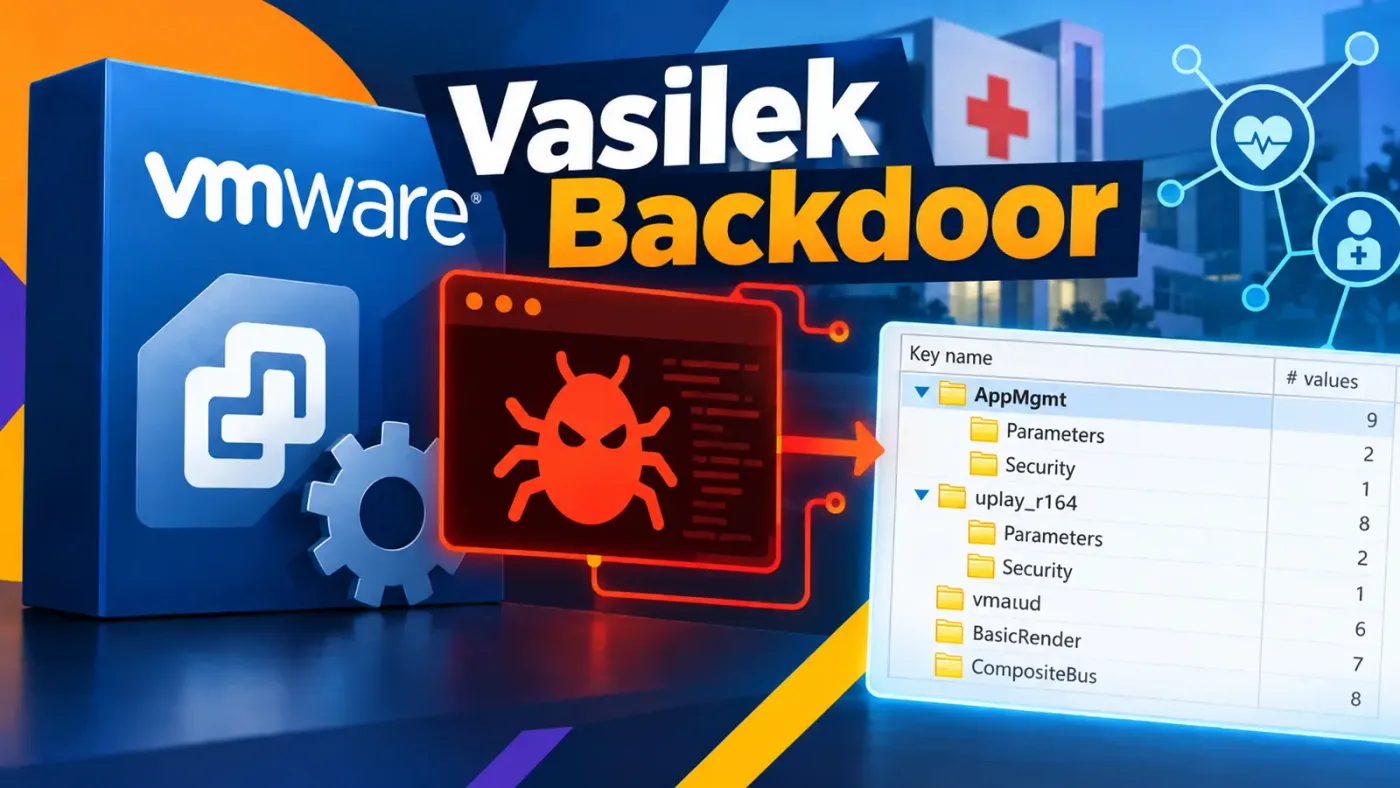
Các nhà nghiên cứu bảo mật phát hiện chiến dịch gián điệp mạng kéo dài hai năm, nơi tin tặc ẩn giấu backdoor Vasilek bên trong thư mục cài đặt VMware Tools để duy trì quyền truy cập vào các tổ chức y tế.
Hơn 100 trang web bị xâm nhập đang phát tán mã độc LunexStealer thông qua kỹ thuật ClickFix và các trang xác thực Cloudflare giả mạo, nhắm vào người dùng Windows.
Hãng kiểm toán Ernst & Young (EY) xác nhận sự cố rò rỉ dữ liệu nhạy cảm của khách hàng Goldman Sachs và Man Group thông qua lỗ hổng trên nền tảng phần mềm bên thứ ba.
Các tác nhân đe dọa đang triển khai các biến thể mã độc Linux tinh vi, giả mạo các công cụ bảo mật email như SpamSniper và ShareTech để né tránh phát hiện tại Hàn Quốc và Đài Loan.