
Earth Sirrush: Chiến dịch gián điệp mạng sử dụng Steganography và Plugin Notepad++ độc hại
Nhóm tin tặc Earth Sirrush đang triển khai các chiến dịch gián điệp tinh vi nhắm vào Ukraine thông qua kỹ thuật giấu mã độc trong ảnh PNG và plugin Notepad++.

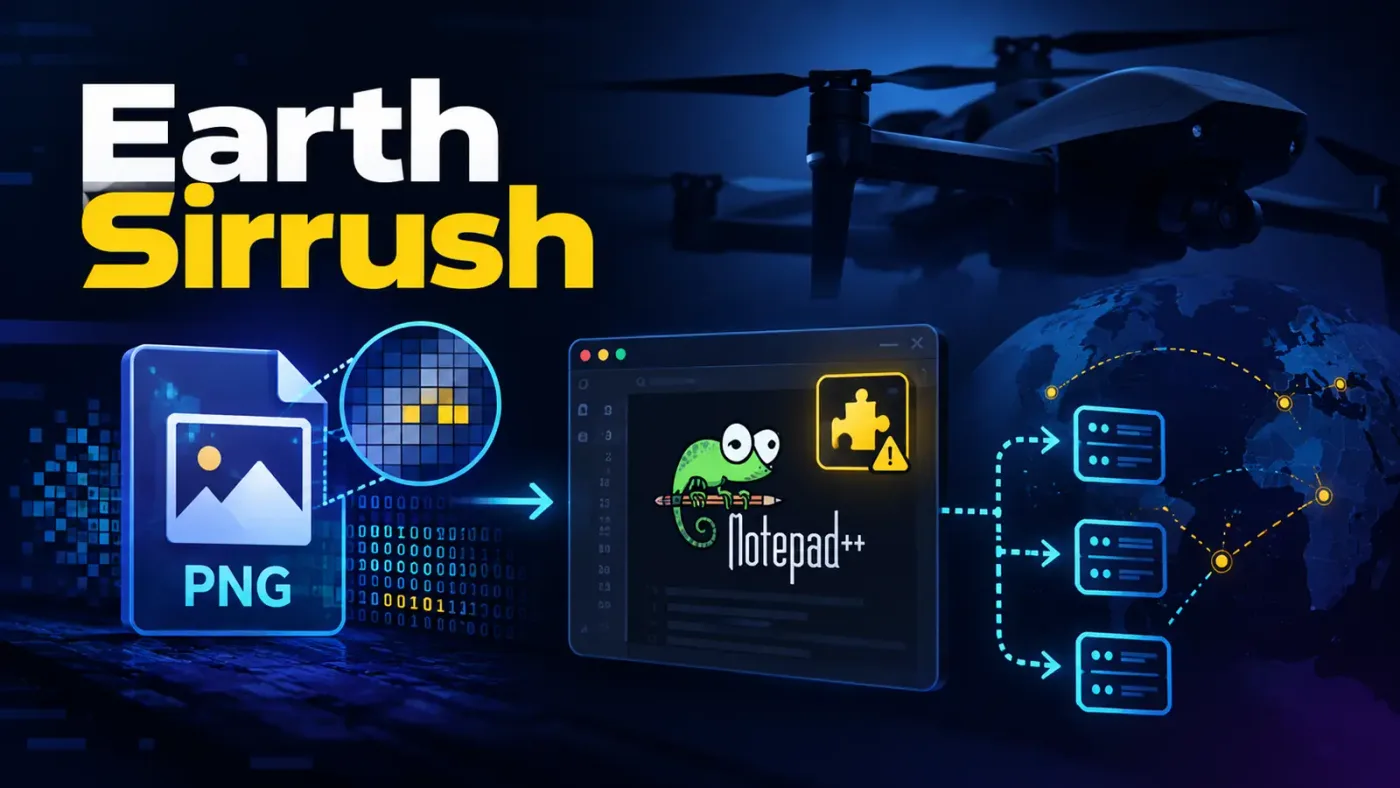
- Chiến dịch gián điệp: Nhóm Earth Sirrush (UAC-0099) đang nhắm mục tiêu vào các tổ chức chính phủ, quốc phòng và hậu cần tại Ukraine từ năm 2022.
- Kỹ thuật tấn công: Sử dụng steganography trên ảnh PNG, plugin Notepad++ độc hại (LUNCHPOKE) và các kỹ thuật DLL proxying để duy trì sự hiện diện.
- Công cụ mới: Phát hiện mã độc ASHVEIN, một trojan truy cập từ xa (RAT) và công cụ đánh cắp thông tin (.NET) với khả năng né tránh mạnh mẽ.
- Khuyến nghị: Cần giám sát chặt chẽ các tiến trình lập lịch (scheduled tasks), hành vi tải plugin bất thường và kiểm soát quyền truy cập dữ liệu trình duyệt.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về hoạt động của nhóm tin tặc Earth Sirrush, một tác nhân đe dọa có liên kết với Nga, đang thực hiện các chiến dịch gián điệp mạng kéo dài nhắm vào cơ sở hạ tầng quan trọng tại Ukraine. Kể từ năm 2022, nhóm này đã liên tục thay đổi bộ công cụ và phương thức tấn công để duy trì quyền truy cập vào các mạng lưới cung ứng trong thời chiến.
Phân tích chuỗi tấn công và kỹ thuật của Earth Sirrush
Chiến dịch của Earth Sirrush thường bắt đầu bằng các email lừa đảo (phishing) được thiết kế tinh vi, sử dụng tài liệu giả mạo các tổ chức uy tín. Trong quá khứ, nhóm này từng khai thác lỗ hổng CVE-2023-38831 trong WinRAR để thực thi mã độc. Các chiến dịch gần đây đã chuyển hướng sang việc sử dụng các trang web tải xuống giả mạo, kết hợp với các thành phần phần mềm trông có vẻ hợp pháp để đánh lừa người dùng.
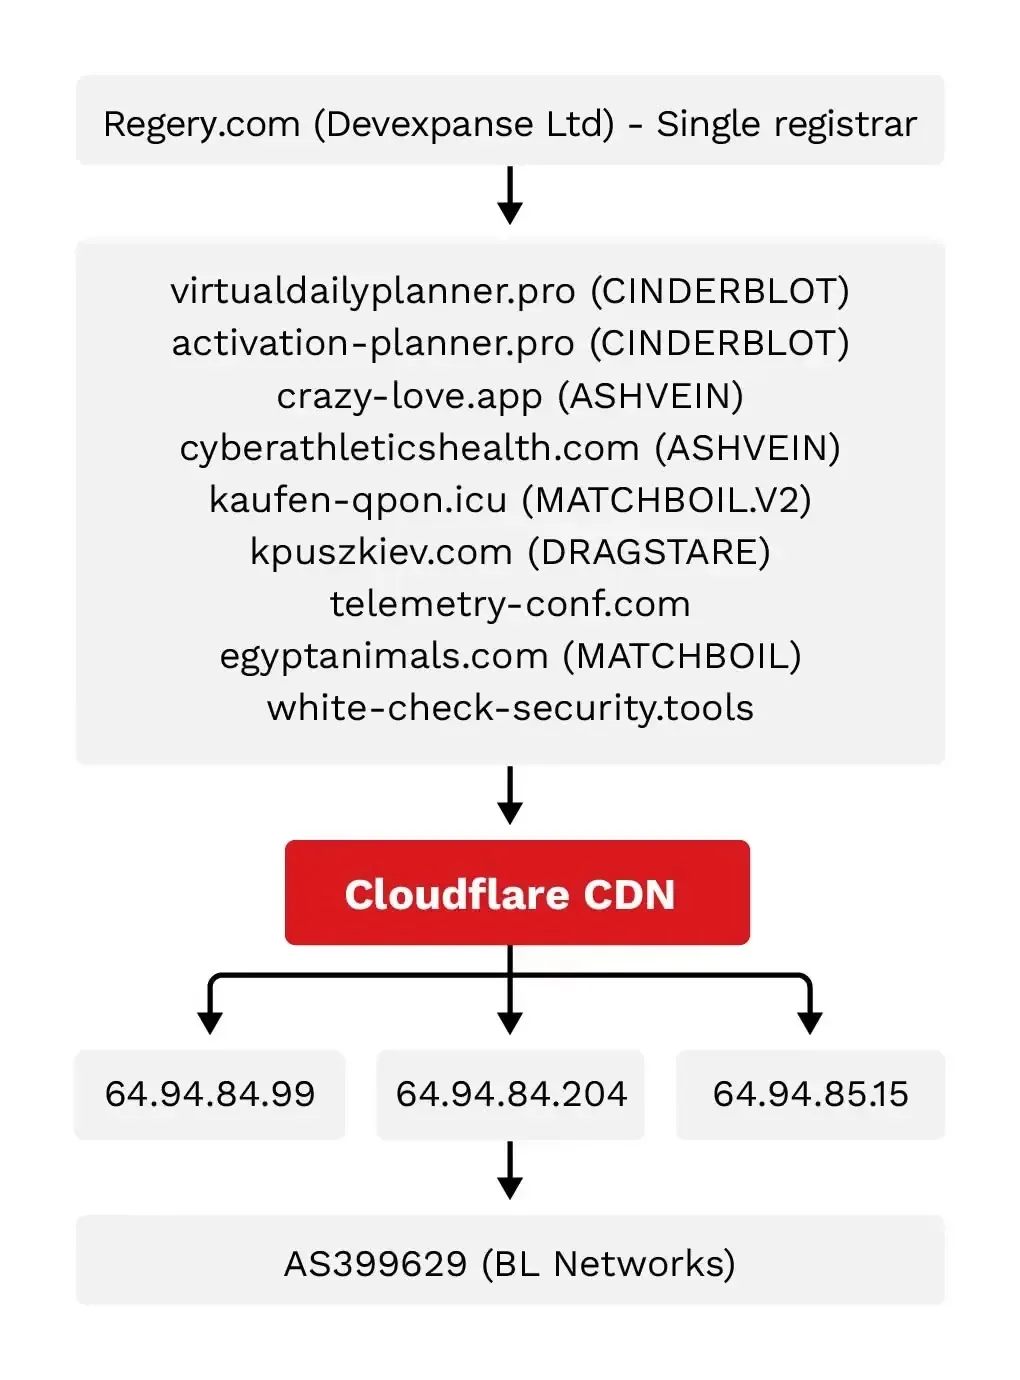
Vào năm 2026, nhóm đã mở rộng việc sử dụng steganography để ẩn giấu thông tin độc hại bên trong các tệp hình ảnh thông thường. Một chiến dịch tiêu biểu mang tên CINDERBLOT (hay còn gọi là BadPaw) đã giả mạo Cơ quan Biên phòng Nhà nước Ukraine để phát tán mã độc. Kẻ tấn công thường đính kèm mã độc vào cuối tệp dữ liệu hình ảnh và sử dụng PowerShell để trích xuất nội dung ẩn từ các pixel.
Lạm dụng Plugin Notepad++ và kỹ thuật DLL Proxying
Trong tháng 7 năm 2026, các nhà nghiên cứu đã ghi nhận một chuỗi tấn công mới bắt đầu bằng LUNCHPOKE, một plugin Notepad++ độc hại. Bằng cách sử dụng kỹ thuật DLL proxying, plugin này sẽ thực thi mã độc ngay khi trình soạn thảo được khởi chạy. Phương thức này cực kỳ hiệu quả vì nó dựa trên các phần mềm phổ biến, giúp kẻ tấn công vượt qua sự nghi ngờ của người dùng và các giải pháp bảo mật truyền thống.
Sau khi xâm nhập, LUNCHPOKE sẽ triển khai BURNYBEAR (một .NET loader) và MATCHBOIL.V2 (một phiên bản loader nâng cấp với mã hóa mạnh hơn). Các thành phần này thường trú trong các thư mục có quyền ghi, đồng thời sử dụng các tiện ích lập lịch của Windows đã được đổi tên để duy trì sự tồn tại bền vững trên hệ thống.
Công cụ gián điệp ASHVEIN và khả năng né tránh
Công cụ mới nhất được phát hiện là ASHVEIN, một trojan truy cập từ xa (RAT) và công cụ đánh cắp thông tin (.NET) chưa từng được ghi nhận trước đây. ASHVEIN sở hữu khả năng thu thập thông tin đăng nhập từ Chrome và Firefox, chụp ảnh màn hình, truy xuất tệp tin và thực thi các lệnh PowerShell từ xa.
⚠️ Cảnh báo quan trọng: ASHVEIN có khả năng kiểm tra sự hiện diện của các công cụ phân tích mã độc và sử dụng GitHub làm nguồn dự phòng để kết nối lại với máy chủ C&C khi đường truyền chính bị chặn.
Bảng tổng hợp các chỉ số IOCs chính
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Domain | order.cyberflysystems[.]com | Trang tải xuống giả mạo, chứa mã độc. |
| File name | KittyCat.png | Tệp PNG chứa payload mã độc ẩn. |
| File name | schtasks.exe | Tiện ích Windows bị lạm dụng để duy trì persistence. |
| Directory | C:\Users\Public\Libraries\ | Thư mục staging thường dùng để lưu trữ mã độc. |
| Malware | ASHVEIN | RAT/Info-stealer với khả năng mã hóa C&C. |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để đối phó với các chiến dịch của Earth Sirrush, các đội ngũ SOC cần tập trung vào việc giám sát các hành vi bất thường như: việc tải plugin không xác định, sự xuất hiện của các tệp thực thi trong thư mục công cộng, và các truy cập lạ vào tệp dữ liệu trình duyệt. Việc triển khai ghi nhật ký PowerShell (PowerShell logging) và hạn chế quyền thực thi script là các biện pháp giảm thiểu rủi ro thiết yếu.
Ngoài ra, các tổ chức cần tăng cường nhận thức cho nhân viên về các hình thức giả mạo tổ chức, kiểm tra kỹ chữ ký số của các tài liệu nhận được và cảnh giác với các tệp tin có phần mở rộng bị che giấu. Việc theo dõi các kết nối đến các hạ tầng backend dùng chung cũng là một phương pháp hiệu quả để phát hiện sớm các dấu hiệu xâm nhập trong tương lai. Tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công tại MITRE ATT&CK để xây dựng các quy tắc phát hiện phù hợp.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan



