
Chiến dịch Phishing tinh vi: Giả mạo AI và Tuyển dụng để đánh cắp thông tin xác thực
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công mạng quy mô lớn, sử dụng các quảng cáo giả mạo ChatGPT, Claude, Gemini và các trang tuyển dụng để đánh cắp mật khẩu và mã MFA của người dùng.

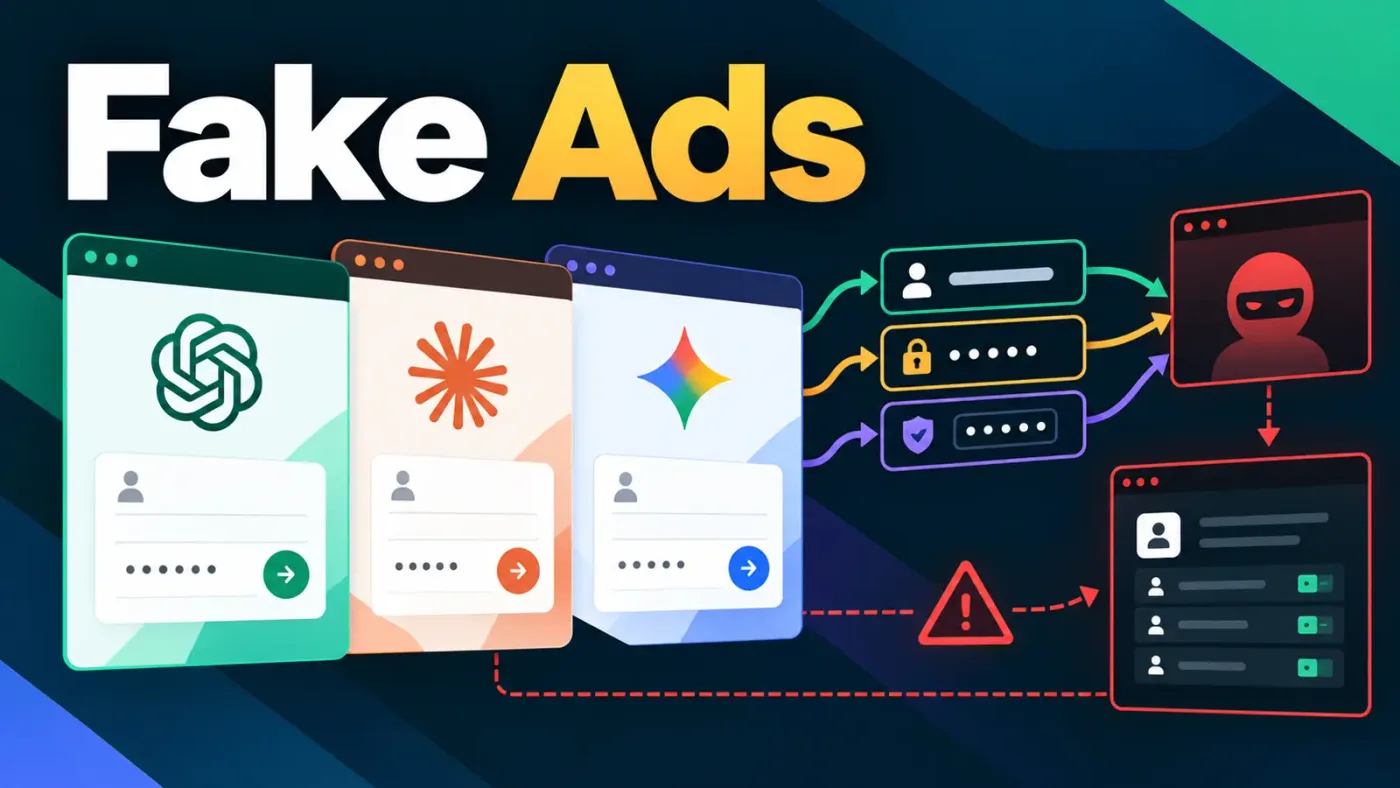
- Chiến dịch đa mục tiêu: Kẻ tấn công sử dụng hàng loạt tên miền giả mạo các nền tảng AI phổ biến và các thương hiệu tuyển dụng lớn để lừa đảo người dùng.
- Kỹ thuật đánh cắp: Quy trình tấn công tập trung vào việc thu thập mật khẩu và mã xác thực đa yếu tố (MFA) thông qua các trang web lừa đảo được thiết kế tinh vi.
- Cơ sở hạ tầng C2: Hệ thống sử dụng các nền tảng như Render và Railway để vận hành backend, cho phép điều khiển thời gian thực thông qua Telegram.
Các nhà nghiên cứu bảo mật vừa công bố một báo cáo chi tiết về một chiến dịch tấn công mạng có tổ chức, nhắm mục tiêu vào người dùng thông qua các quảng cáo giả mạo trên các nền tảng tìm kiếm. Kẻ tấn công đã thiết lập một mạng lưới hạ tầng phức tạp, giả danh các dịch vụ AI hàng đầu như ChatGPT, Claude, Gemini, cũng như các trang web tuyển dụng giả mạo từ các tập đoàn đa quốc gia.
Phân tích hạ tầng tấn công và kỹ thuật lừa đảo
Chiến dịch này không chỉ dừng lại ở việc giả mạo giao diện mà còn xây dựng một hệ thống backend tinh vi để quản lý nạn nhân. Các tên miền được đăng ký với cấu trúc tương tự các dịch vụ chính chủ, nhằm đánh lừa người dùng nhấp vào quảng cáo độc hại. Dưới đây là bảng tổng hợp các loại hình hạ tầng mà nhóm tấn công đã triển khai:
| Loại thực thể | Mục đích | Đặc điểm kỹ thuật |
|---|---|---|
| Tên miền Phishing | Dẫn dụ nạn nhân | Giả mạo thương hiệu AI, hoàn tiền và tuyển dụng |
| Backend Host | Điều khiển C2 | Sử dụng Render và Railway để ẩn danh hạ tầng |
| API Path | Thu thập dữ liệu | /api/create/user, /api/send/ip |
| Control Event | Thao tác từ xa | Telegram-linked instructions, operator-command |
Kẻ tấn công sử dụng các lệnh điều khiển từ xa (Operator commands) để tương tác trực tiếp với nạn nhân trong thời gian thực. Các lệnh này cho phép kẻ tấn công yêu cầu thêm mật khẩu, mã 2FA, hoặc thậm chí là các yêu cầu xác thực qua ứng dụng (Okta, Google Prompt) để vượt qua các lớp bảo mật hiện đại.
Cơ chế thu thập thông tin xác thực
Quy trình tấn công được thiết kế theo dạng chuỗi (Kill Chain), bắt đầu từ việc thu hút nạn nhân qua quảng cáo, sau đó điều hướng đến trang web phishing. Tại đây, hệ thống sẽ thực hiện profiling thiết bị thông qua các dịch vụ như api.ipify.org và ipapi.co trước khi yêu cầu nạn nhân nhập thông tin.
# Các lệnh điều khiển tiêu biểu được ghi nhận trong hệ thống C2:
/password   # Yêu cầu nhập lại mật khẩu (lưu vào password_one, two, three)
/2fa        # Yêu cầu mã SMS
/authApp    # Yêu cầu mã từ ứng dụng Authenticator
/googlePrompt # Hiển thị yêu cầu phê duyệt trên thiết bị Google
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để đối phó với chiến dịch này, các tổ chức và người dùng cá nhân cần thực hiện các biện pháp hardening hệ thống và nâng cao nhận thức. Việc giám sát các truy vấn DNS và lưu lượng truy cập đến các nền tảng hosting như Render hoặc Railway là rất quan trọng đối với các đội ngũ SOC.
- Kiểm soát truy cập: Triển khai xác thực FIDO2/WebAuthn thay vì SMS hoặc mã OTP truyền thống để chống lại các cuộc tấn công Adversary-in-the-Middle (AitM).
- Giám sát mạng: Chặn các tên miền có dấu hiệu giả mạo thương hiệu (typosquatting) đã được liệt kê trong báo cáo.
- Phân tích hành vi: Sử dụng các công cụ EDR để phát hiện các kết nối bất thường từ trình duyệt đến các backend không xác định.
⚠️ Cảnh báo quan trọng: Kẻ tấn công có khả năng tùy biến trang web phishing theo thời gian thực. Mọi yêu cầu xác thực bất thường từ các trang web không chính chủ đều phải được coi là hành vi xâm nhập mạng. Người dùng nên kiểm tra kỹ URL trước khi nhập bất kỳ thông tin nhạy cảm nào, đặc biệt là khi truy cập từ các liên kết quảng cáo.
Việc rò rỉ mã nguồn trên GitHub (như các repository liên quan đến recruiterid) cho thấy kẻ tấn công có thể dễ dàng tái sử dụng và tùy biến các bộ kit phishing này cho nhiều chiến dịch khác nhau. Các tổ chức cần thường xuyên quét các dấu hiệu liên quan đến các tài khoản GitHub này để chủ động phòng ngừa.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan



