Phân tích kỹ thuật các vụ xâm nhập hệ thống và rò rỉ dữ liệu tại Rockstar Games
Phân tích chuyên sâu về các chiến dịch tấn công nhắm vào Rockstar Games, từ việc đánh cắp mã nguồn, dữ liệu kinh doanh đến các bản build phát triển GTA VI.

- Cơ chế tấn công đa dạng: Các vụ xâm nhập sử dụng kết hợp kỹ thuật lừa đảo (phishing), lạm dụng thông tin xác thực (credential abuse) và chiếm đoạt token OAuth.
- Rủi ro từ nền tảng cộng tác: Việc lưu trữ thông tin nhạy cảm dưới dạng văn bản thuần (plain text) trên Slack và Confluence đã tạo điều kiện cho kẻ tấn công leo thang đặc quyền.
- Lỗ hổng trong quản lý dịch vụ: Việc sử dụng các token truy cập dài hạn (long-lived tokens) không được ràng buộc chặt chẽ với hạ tầng cho phép kẻ tấn công tái sử dụng quyền truy cập mà không cần thông qua xác thực người dùng.
Rockstar Games đã phải đối mặt với một loạt các sự cố an ninh mạng nghiêm trọng trong những năm gần đây, bao gồm việc rò rỉ mã nguồn độc quyền, đánh cắp 78,6 triệu bản ghi dữ liệu kinh doanh và sự xuất hiện của các bản build phát triển GTA VI trái phép. Các cuộc tấn công này không diễn ra đồng thời mà là kết quả của nhiều chiến dịch riêng biệt, nhắm vào các điểm yếu khác nhau trong hạ tầng bảo mật của tổ chức.
Phân tích các phương thức xâm nhập
Theo báo cáo từ các nhà nghiên cứu bảo mật tại Lares, các điểm truy cập ban đầu bao gồm việc sử dụng thông tin xác thực của nhân viên bị đánh cắp, các cuộc tấn công lặp lại yêu cầu xác thực (MFA fatigue) và chiếm đoạt các token truy cập từ nhà cung cấp dịch vụ bên thứ ba. Bên cạnh đó, các tệp tin giả mạo dưới dạng bản tải xuống trò chơi cũng được sử dụng như một phương thức phát tán mã độc, lợi dụng sự quan tâm của cộng đồng đối với các tựa game chưa ra mắt.
Các cuộc tấn công này đã phơi bày những lỗ hổng nghiêm trọng trong cách thức bảo vệ các tài khoản tin cậy, các dịch vụ kết nối và hệ thống phát triển. Việc thiếu sự phân tách môi trường nhạy cảm và lạm dụng định danh là nguyên nhân gốc rễ dẫn đến các sự cố này.
Sự cố rò rỉ bản build GTA VI (Tháng 9/2022)
Vào tháng 9 năm 2022, nhóm Lapsus$ đã chiếm đoạt khoảng 90 video phát triển và mã nguồn độc quyền. Kẻ tấn công đã sử dụng thông tin xác thực hợp lệ của doanh nghiệp và liên tục gửi các yêu cầu xác thực cho đến khi một nhân viên phê duyệt, từ đó cho phép kẻ tấn công truy cập vào hệ thống nội bộ.
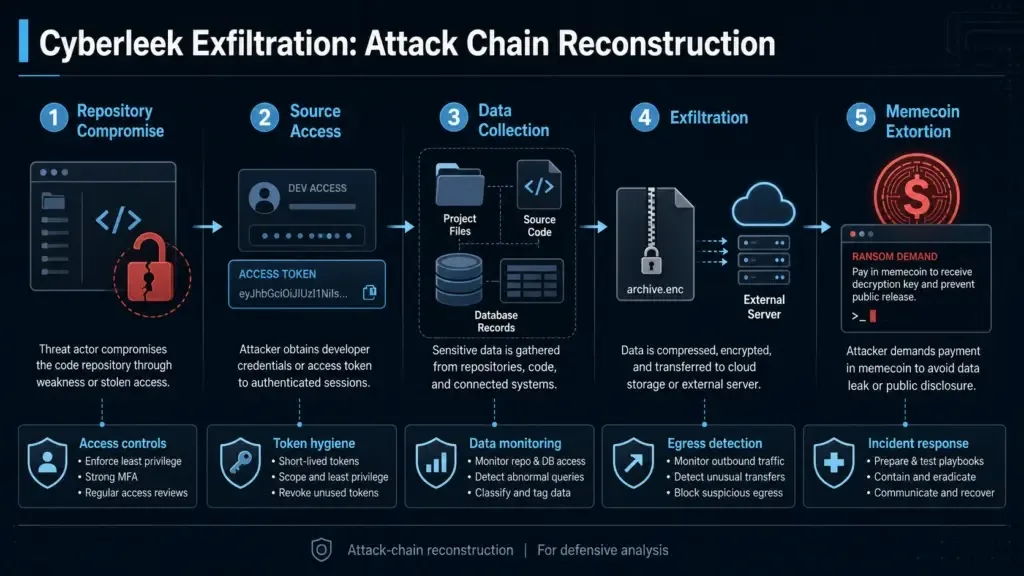
Sau khi xâm nhập thành công, kẻ tấn công đã thực hiện quét các nền tảng như Slack và Atlassian Confluence để tìm kiếm thông tin xác thực, khóa ứng dụng và chi tiết máy chủ nội bộ mà các nhà phát triển đã chia sẻ dưới dạng văn bản thuần. Các nền tảng cộng tác này vô tình trở thành bàn đạp để kẻ tấn công tiếp cận các tài nguyên nhạy cảm hơn thay vì chỉ là công cụ giao tiếp đơn thuần.
Sự cố rò rỉ dữ liệu kinh doanh (Tháng 4/2026)
Một sự cố riêng biệt vào tháng 4 năm 2026 liên quan đến nhóm ShinyHunters đã dẫn đến việc đánh cắp 78,6 triệu bản ghi. Kẻ tấn công đã xâm nhập vào nhà cung cấp dịch vụ phân tích Anodot, chiếm đoạt các token OAuth dài hạn của khách hàng và sử dụng chúng để truy cập vào kho dữ liệu Snowflake của Rockstar.
Các token này đóng vai trò như những tấm vé truy cập có thể tái sử dụng. Do việc sở hữu token là đủ để xác thực và chúng không được ràng buộc với hạ tầng của nhà cung cấp, kẻ tấn công có thể sử dụng chúng từ hệ thống riêng mà không cần phải xâm nhập trực tiếp vào tài khoản nhân viên của Rockstar.
Bảng tổng hợp các sự cố an ninh
| Loại sự cố | Thời điểm | Tác động chính |
|---|---|---|
| Xâm nhập mã nguồn | Tháng 9/2022 | Mã nguồn độc quyền, video phát triển |
| Rò rỉ dữ liệu kinh doanh | Tháng 4/2026 | 78,6 triệu bản ghi phân tích |
| Rò rỉ bản build phát triển | Tháng 8/2026 | Gameplay, bản đồ Leonida |
Khuyến nghị phòng thủ và Hardening hệ thống
Để giảm thiểu rủi ro, các chuyên gia khuyến nghị cần thực hiện cô lập các môi trường phát triển tiền phát hành và giám sát các luồng truyền tải dữ liệu outbound bất thường. Một ngưỡng phát hiện được đề xuất là tự động cách ly các mạng phát triển khi lưu lượng truyền tải vượt quá 50GB đến các địa chỉ bên ngoài không xác định.
⚠️ Cảnh báo quan trọng: Việc sử dụng các token truy cập dài hạn mà không có cơ chế ràng buộc mật mã (cryptographic binding) với client được ủy quyền là một rủi ro bảo mật cực kỳ nghiêm trọng. Cần ngay lập tức chuyển đổi sang các token có thời hạn ngắn và áp dụng chính sách Zero Trust.
Đối với tài khoản nhân viên, báo cáo khuyến nghị sử dụng các khóa xác thực phần cứng chống lừa đảo (phishing-resistant hardware keys) thay vì các yêu cầu phê duyệt đơn giản. Đối với các dịch vụ kết nối, cần thực hiện ràng buộc mật mã các token với client được ủy quyền, hạn chế thời gian truy cập và giám sát chặt chẽ các mẫu đăng nhập và truy vấn của tài khoản dịch vụ.
Cuối cùng, các tổ chức nên giám sát các công cụ cộng tác để phát hiện các hành vi tải xuống quá mức và kiểm tra thông tin xác thực đáng ngờ, đồng thời xác thực các biện pháp phòng thủ thông qua các bài tập tấn công thực tế (Red Teaming). Bài học rút ra là cần liên tục xác minh quyền truy cập tin cậy thay vì mặc định rằng một tài khoản hoặc tích hợp đã được xác thực là an toàn tuyệt đối.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan