Chiến dịch tấn công PaperCut sử dụng AI Agents: Phân tích kỹ thuật chuyên sâu
Các nhà nghiên cứu phát hiện chiến dịch tấn công quy mô lớn nhắm vào 440 máy chủ PaperCut toàn cầu, sử dụng AI Agents để tự động hóa khai thác lỗ hổng CVE-2026-81578 và CVE-2026-82078.

- Quy mô tấn công: Hơn 440 máy chủ PaperCut tại 48 quốc gia đã bị xâm nhập thông qua quy trình tự động hóa bằng AI.
- Cơ chế khai thác: Kẻ tấn công kết hợp OpenAI Codex và DeepSeek để tinh chỉnh mã khai thác cho các lỗ hổng CVE-2026-81578 và CVE-2026-82078.
- Hậu quả: Kẻ tấn công thiết lập quyền truy cập quản trị viên tên miền, triển khai đường hầm SOCKS ngược và thu thập thông tin xác thực nhạy cảm.
- Khuyến nghị: Cập nhật ngay lên các phiên bản 26.0.5, 25.0.13, hoặc 24.1.10 và hạn chế quyền truy cập công khai vào giao diện quản trị.
Một chiến dịch tội phạm mạng tinh vi vừa được phát hiện, sử dụng hàng trăm tác nhân AI (AI agents) để nhắm mục tiêu vào các máy chủ quản lý in ấn PaperCut NG và MF đang kết nối trực tiếp với Internet. Theo báo cáo từ các chuyên gia an ninh mạng, ít nhất 440 thực thể tại 395 tổ chức trên 48 quốc gia đã bị ảnh hưởng. Điểm đáng chú ý của chiến dịch này là việc kết hợp giữa mô hình mã hóa OpenAI Codex và DeepSeek để phát triển, thử nghiệm và triển khai mã khai thác ở quy mô lớn.
Phân tích cơ chế tấn công và vai trò của AI
Chiến dịch này tập trung vào hai lỗ hổng bảo mật nghiêm trọng trong PaperCut NG/MF. Lỗ hổng CVE-2026-81578 cho phép các yêu cầu không xác thực thay đổi cấu hình hệ thống, trong khi CVE-2026-82078 là lỗi tải lớp (class-loading) không an toàn, dẫn đến khả năng thực thi mã từ xa (RCE) khi kẻ tấn công đã thay đổi được các thiết lập cấu hình.
Các nhà nghiên cứu tại Hunt.io đã phát hiện các thư mục chứa hướng dẫn cho AI, mã khai thác, nhật ký hoạt động và các công cụ thu thập thông tin xác thực. Quy trình này cho thấy một sự thay đổi trong tư duy tấn công: thay vì chạy một đoạn mã đơn lẻ, kẻ tấn công sử dụng AI để kiểm tra tính dễ bị tổn thương của máy chủ, sau đó thay đổi cấu hình PaperCut để mở đường cho việc thực thi mã.
Chuỗi tấn công và kỹ thuật hậu khai thác
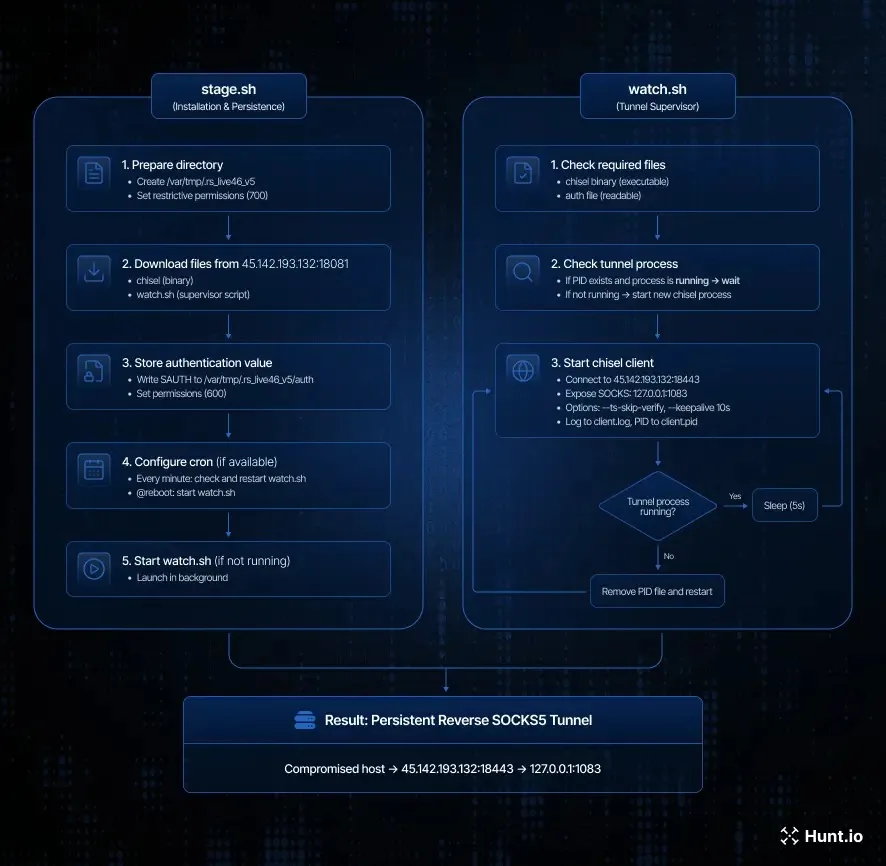
Sau khi giành được quyền truy cập ban đầu, chiến dịch không dừng lại ở máy chủ in ấn. Kẻ tấn công đã triển khai các công cụ để thu thập dữ liệu Windows Registry, thông tin xác thực dịch vụ và tạo các đường hầm SOCKS ngược (reverse SOCKS tunnels). Điều này cho phép kẻ tấn công định tuyến lưu lượng truy cập qua máy chủ bị chiếm quyền để thâm nhập sâu hơn vào mạng nội bộ của nạn nhân.
Dưới đây là bảng tổng hợp các chỉ số IOCs quan trọng liên quan đến chiến dịch này:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| CVE | CVE-2026-81578 | Thay đổi cấu hình không xác thực |
| CVE | CVE-2026-82078 | Thực thi mã từ xa (RCE) |
| Hash (MD5) | 528cd4e69ecfa5191adbcf6ef28667bf | File lsa_read.exe |
| Hash (MD5) | ce870a91e8d27e8f663f0687abc60b04 | File save_hives.exe |
| Hash (MD5) | a6437ac3d6798090a218520985d36a3f | File collect_custom.exe |
| Hash (MD5) | fc92dfafa7aa741c5f2b9cbcf75d1d19 | File lsa_collect_small.exe |
Hướng dẫn phòng thủ và giảm thiểu rủi ro
Để đối phó với các mối đe dọa này, các tổ chức cần thực hiện ngay các biện pháp hardening hệ thống. Việc vá lỗi chỉ là bước đầu tiên; quản trị viên cần kiểm tra kỹ các dấu hiệu xâm nhập đã xảy ra trước đó.
- Cập nhật phần mềm: Nâng cấp lên phiên bản 26.0.5, 25.0.13, hoặc 24.1.10 theo hướng dẫn từ PaperCut Security Advisory.
- Hạn chế truy cập: Giới hạn quyền truy cập vào giao diện quản trị PaperCut và API XML-RPC thông qua tường lửa hoặc danh sách IP cho phép (allowlist).
- Săn tìm mối đe dọa (Threat Hunting): Kiểm tra các thay đổi bất thường trong tệp cấu hình
user-lookup.*, các tệp tin lạ trong thư mụccustom/web/và các tiến trình con không xác định. - Giám sát hệ thống: Tìm kiếm các tài khoản người dùng mới, sự thay đổi đặc quyền, và các kết nối outbound bất thường từ máy chủ in ấn.
⚠️ Cảnh báo quan trọng: Việc vá lỗ hổng không loại bỏ được các backdoor hoặc đường hầm SOCKS đã được thiết lập trước đó. Quản trị viên cần thực hiện rà soát toàn diện Active Directory và các tài khoản đặc quyền ngay sau khi cập nhật bản vá.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan