3 Phương pháp tối ưu hóa quy trình SOC với Threat Intelligence
Khám phá cách các chuyên gia an ninh mạng tận dụng Threat Intelligence để nâng cao hiệu quả phát hiện, điều tra và phản ứng với các mối đe dọa mạng hiện đại.

- Tăng cường khả năng hiển thị: Vượt ra ngoài phạm vi giám sát nội bộ để nắm bắt bức tranh toàn cảnh về các chiến dịch tấn công xuyên biên giới.
- Tự động hóa quy trình: Giảm thiểu thời gian kiểm tra thủ công các chỉ số IOC thông qua việc tích hợp dữ liệu tình báo thời gian thực vào hệ thống SIEM/SOAR.
- Nâng cao hiệu suất điều tra: Sử dụng các công cụ tra cứu tập trung để truy xuất ngữ cảnh mối đe dọa, giúp ra quyết định nhanh chóng và chính xác hơn.
Tháng 10 là Tháng Nhận thức về An ninh mạng, thời điểm lý tưởng để các chuyên gia phân tích tại Trung tâm Điều hành An ninh (SOC) đánh giá lại quy trình phát hiện và điều tra mối đe dọa. Dựa trên dữ liệu từ ba quý đầu năm 2026, rõ ràng việc chỉ dựa vào khả năng hiển thị nội bộ là không đủ để đảm bảo an ninh doanh nghiệp trong bối cảnh hiện nay.
Tại sao khả năng hiển thị nội bộ là chưa đủ?
Các hệ thống sandbox tại chỗ và giải pháp bảo mật nội bộ cung cấp quyền kiểm soát và tính riêng tư cao, nhưng chúng chủ yếu chỉ hiển thị các mối đe dọa đã xuất hiện trong tổ chức của bạn. Điều gì sẽ xảy ra nếu cùng một mối đe dọa đó đã xuất hiện ở nơi khác hoặc là một phần của một chiến dịch tấn công lớn hơn?
Đối với các SOC tại Mỹ, vấn đề này đặc biệt quan trọng vì các mối đe dọa không có biên giới. Mã độc nhắm vào các công ty châu Âu hôm nay có thể tấn công vào Mỹ vào ngày mai. Ngoài ra, các nhà cung cấp và đối tác có thể đang đối mặt với những mối đe dọa mà hệ thống của bạn chưa từng ghi nhận, dẫn đến nguy cơ tấn công chuỗi cung ứng (supply chain attacks).
3 cách Threat Intelligence chất lượng cao đơn giản hóa công việc SOC
Mỗi ngày, các nhà phân tích trên toàn thế giới điều tra các tệp tin và URL đáng ngờ trong sandbox tương tác của ANY.RUN, tạo ra các chỉ số IOC mới và ngữ cảnh hành vi phong phú. Bạn có thể tận dụng dữ liệu này để hợp lý hóa quy trình làm việc hàng ngày của mình.
1. Giảm thiểu thời gian kiểm tra thủ công các chỉ số đáng ngờ
Khi một IP hoặc tên miền đáng ngờ xuất hiện trong cảnh báo, bạn cần xác định xem nó đã được biết đến là độc hại hay chưa. Việc thực hiện thủ công cho từng cảnh báo rất tốn thời gian, đặc biệt khi làm việc với nhiều nguồn dữ liệu khác nhau. Các nguồn cấp dữ liệu Threat Intelligence (TI Feeds) cung cấp các IOC độc hại mới nhất từ hơn 16.000 đội ngũ SOC trên toàn cầu.
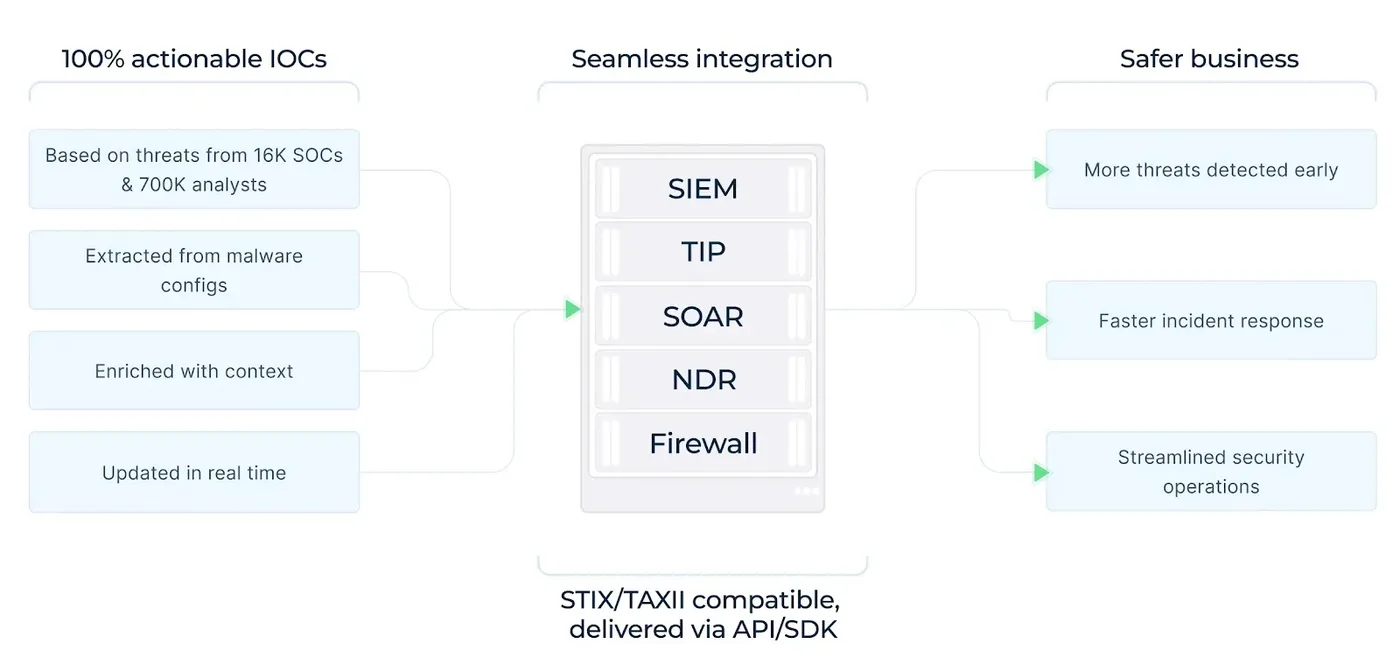
Thông qua các tích hợp sẵn có, STIX/TAXII và API, bạn có thể đưa các chỉ số này trực tiếp vào hệ thống SIEM để tự động đối chiếu và phát hiện. Khoảng 30% các IOC độc hại duy nhất từ các phiên sandbox đã có mặt trong TI Feeds trước khi các nhà phân tích bắt đầu điều tra chúng.
- Tự động hóa phát hiện: Xác định cơ sở hạ tầng độc hại mà không cần kiểm tra thủ công từng chỉ số.
- Tích hợp liền mạch: Nhận dữ liệu tình báo trực tiếp vào SIEM, SOAR hoặc các hệ thống bảo mật khác.
- Tăng hiệu suất: Dành ít thời gian hơn cho các công việc lặp đi lặp lại và tập trung vào các mối đe dọa phức tạp.
2. Loại bỏ việc chuyển đổi giữa các tab khi điều tra IOC
Việc kiểm tra một IP, tên miền, URL hoặc mã băm (hash) trên nhiều nguồn khác nhau gây lãng phí thời gian. Với tính năng TI Lookup, bạn có thể tìm kiếm một IOC và nhận được thông tin về danh tiếng, các mối đe dọa liên quan, gia đình mã độc và các liên kết đến các phiên điều tra sandbox thực tế tại một nơi duy nhất.
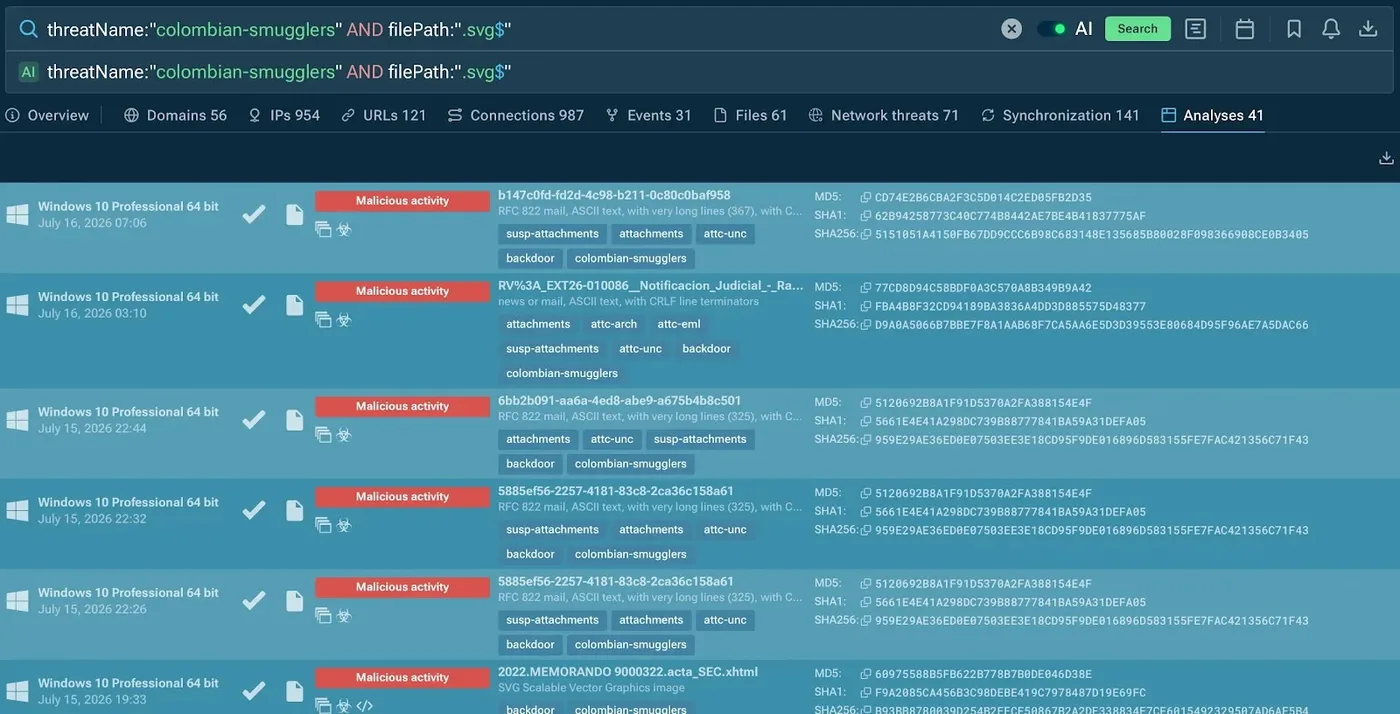
Ví dụ, nhóm tấn công Colombian Smugglers đã mở rộng phạm vi từ Colombia sang Mỹ và châu Âu. Bạn có thể sử dụng truy vấn sau để tìm kiếm các phân tích thực tế về kỹ thuật của chúng:
threatName:"colombian-smugglers" and filePath:".svg$"Việc sử dụng truy vấn này giúp bạn thấy được cách các IOC kết nối với các chiến dịch lừa đảo và mã độc khác, từ đó đưa ra quyết định đóng, điều tra hoặc leo thang cảnh báo một cách chính xác.
3. Giảm thời gian cập nhật các quy tắc phát hiện
Kẻ tấn công liên tục thay đổi cơ sở hạ tầng, khiến các quy tắc phát hiện cũ trở nên lỗi thời. Với Threat Intelligence, bạn có thể theo dõi các hoạt động độc hại mới được quan sát, xác định cơ sở hạ tầng liên quan và xem những mối đe dọa nào đang trở nên phổ biến.
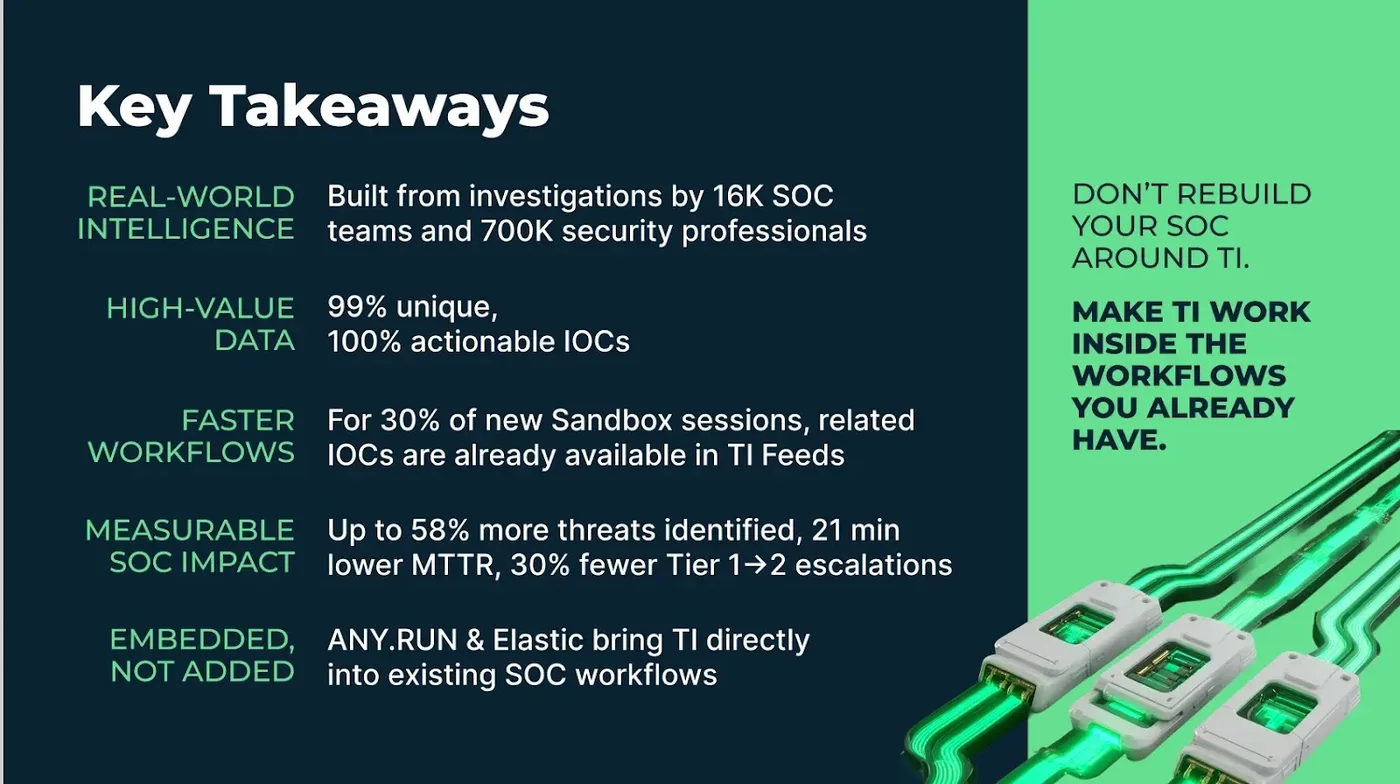
Điều này cung cấp cho các đội ngũ Threat Hunting và Detection Engineering cái nhìn rõ ràng hơn về những gì cần tìm kiếm tiếp theo, quy tắc nào cần cập nhật và nơi nào cần bổ sung phạm vi bao phủ bảo mật.
⚠️ Cảnh báo quan trọng: Việc không cập nhật các quy tắc phát hiện dựa trên dữ liệu tình báo mới nhất sẽ tạo ra các lỗ hổng trong hệ thống phòng thủ, cho phép kẻ tấn công vượt qua các rào cản bảo mật truyền thống.
Tóm lại, việc tích hợp Threat Intelligence không chỉ giúp giảm bớt khối lượng công việc lặp đi lặp lại mà còn cung cấp khả năng hiển thị sớm về các mối đe dọa, cho phép các nhà phân tích SOC tập trung vào những nhiệm vụ thực sự cần sự chú ý của con người.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan