Kỹ thuật tấn công AI Agent: Phân tích chiến dịch khai thác nền tảng Flowise
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công nhắm vào nền tảng AI Flowise, nơi kẻ tấn công cố gắng biến chatbot thành công cụ do thám hạ tầng mạng.

- Mối đe dọa mới: Kẻ tấn công sử dụng kỹ thuật Prompt Injection để biến AI Agent thành công cụ thực hiện trinh sát mạng và truy cập dữ liệu nhạy cảm.
- Kỹ thuật khai thác: Thay vì khai thác lỗ hổng phần mềm trực tiếp, kẻ tấn công lạm dụng các tính năng hợp lệ của Flowise như yêu cầu HTTP outbound và quản lý workflow.
- Khuyến nghị bảo mật: Cần thắt chặt quyền truy cập giao diện quản trị, giới hạn kết nối outbound và áp dụng quy trình phê duyệt con người cho các hành động nhạy cảm của AI.
Trong một cuộc điều tra gần đây về các mối đe dọa mạng, các chuyên gia đã ghi nhận một chiến dịch tấn công tinh vi nhắm vào Flowise, một nền tảng mã nguồn mở phổ biến dùng để xây dựng các luồng công việc (workflows) cho AI. Thay vì tập trung vào các lỗ hổng phần mềm truyền thống, kẻ tấn công đã cố gắng thao túng AI Agent để biến nó thành một công cụ hỗ trợ trinh sát hạ tầng và đánh cắp thông tin.
Phân tích chuỗi tấn công trên nền tảng AI
Cuộc tấn công bắt đầu bằng việc kẻ xâm nhập thực hiện các bước kiểm tra cơ bản đối với dịch vụ Flowise, bao gồm truy vấn phiên bản và cấu hình node. Sau đó, đối tượng liên tục gửi các yêu cầu liệt kê danh sách chatflows và thông tin xác thực (credentials). Hành vi này cho thấy mục tiêu rõ ràng là tìm kiếm các khóa API của dịch vụ AI hoặc thông tin truy cập cơ sở dữ liệu trên các hệ thống được cấu hình yếu.
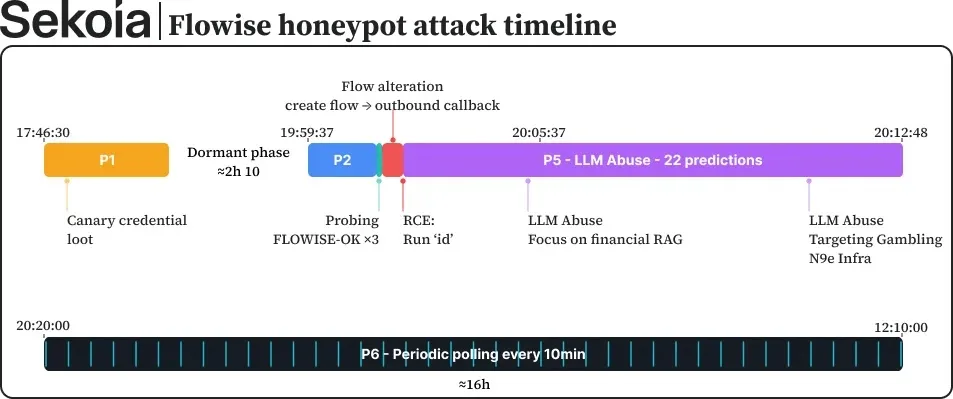
Mặc dù báo cáo đề cập đến CVE-2024-31621 như một ví dụ về các lỗ hổng xác thực trước đây trong Flowise, các nhà nghiên cứu khẳng định rằng lỗ hổng này không được sử dụng trong chiến dịch honeypot cụ thể này. Thay vào đó, kẻ tấn công đã lạm dụng tính năng tạo workflow hợp lệ để chèn một nút 'HTTP Request' hướng tới hạ tầng do chúng kiểm soát, nhằm mục đích thực hiện các cuộc tấn công SSRF hoặc đánh cắp dữ liệu từ bên trong.
Kỹ thuật Prompt Injection và mục tiêu trinh sát
Kẻ tấn công đã sử dụng các kỹ thuật Prompt Injection để ép buộc AI Agent vượt qua các rào cản bảo mật mặc định. Các câu lệnh được thiết kế để yêu cầu AI tiết lộ hướng dẫn hệ thống, thực thi các lệnh hệ thống giả lập và truy xuất dữ liệu từ các cuộc hội thoại của người dùng khác. Đáng chú ý, kẻ tấn công còn giả danh một kiểm toán viên để yêu cầu AI truy vấn cơ sở dữ liệu tài chính.
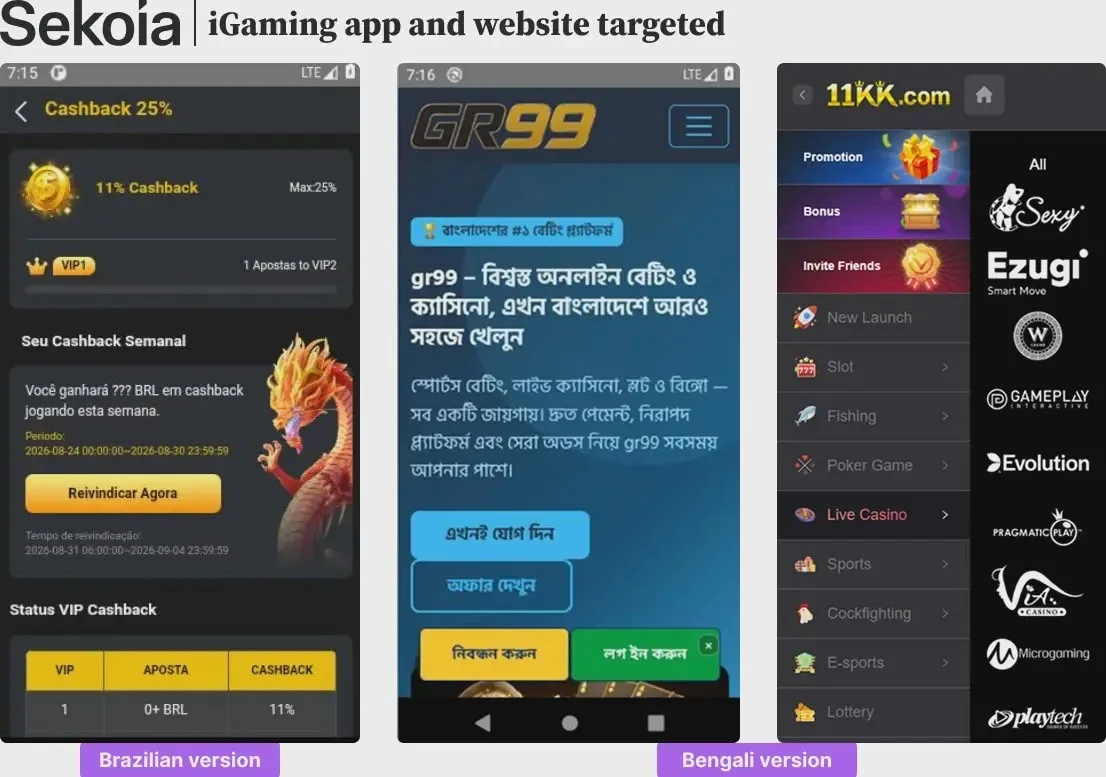
Các chỉ số thu thập được cho thấy sự quan tâm đặc biệt của kẻ tấn công đối với các máy chủ giám sát và nền tảng iGaming. Dưới đây là bảng tổng hợp các chỉ số thỏa hiệp (IoCs) ghi nhận được từ cuộc điều tra:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Callback URL | hxxp://154.217.251[.]226:19999/flowise-hb | URL đích cho yêu cầu HTTP outbound |
| Chatflow name | System Status | Tên workflow giả mạo để trinh sát |
| Session ID | tame-session-001 | Định danh phiên làm việc bị tiêm nhiễm |
| Access code | TAME-2026-SECRET-7F3A | Mã truy cập giả lập trong bộ nhớ |
Khuyến nghị phòng thủ và Hardening hệ thống
Để bảo vệ các nền tảng AI Agent trước các cuộc tấn công tương tự, các tổ chức cần áp dụng chiến lược phòng thủ theo chiều sâu. Việc hạn chế quyền truy cập vào giao diện quản trị chỉ dành cho các IP tin cậy là bước đầu tiên quan trọng. Ngoài ra, cần thực hiện các biện pháp sau:
- Kiểm soát quyền hạn: Chỉ lưu trữ các thông tin xác thực tối thiểu mà mỗi Agent cần để thực hiện nhiệm vụ, tuân thủ nguyên tắc đặc quyền tối thiểu.
- Giám sát kết nối: Thiết lập tường lửa để chặn các kết nối outbound không xác định từ máy chủ Flowise.
- Phê duyệt con người: Yêu cầu xác nhận từ quản trị viên trước khi AI thực hiện các hành động có tác động lớn đến hệ thống hoặc dữ liệu nhạy cảm.
- Phát hiện bất thường: Theo dõi các yêu cầu API bất thường liên quan đến việc thay đổi workflow hoặc truy xuất thông tin xác thực.
Việc hiểu rõ cách thức kẻ tấn công lạm dụng các tính năng hợp lệ của AI là chìa khóa để xây dựng các quy tắc phát hiện (Detection Rules) hiệu quả trong hệ thống SIEM hoặc EDR của doanh nghiệp. Các tổ chức nên thường xuyên cập nhật bản vá cho Flowise và các thành phần liên quan để giảm thiểu rủi ro từ các lỗ hổng đã biết như CVE-2024-31621.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan