Microsoft Teams tích hợp AI phát hiện tấn công lừa đảo qua hội thoại
Microsoft triển khai tính năng AI mới trên Microsoft Teams nhằm phát hiện các cuộc tấn công lừa đảo dựa trên ngữ cảnh hội thoại, ngay cả khi không chứa liên kết độc hại.

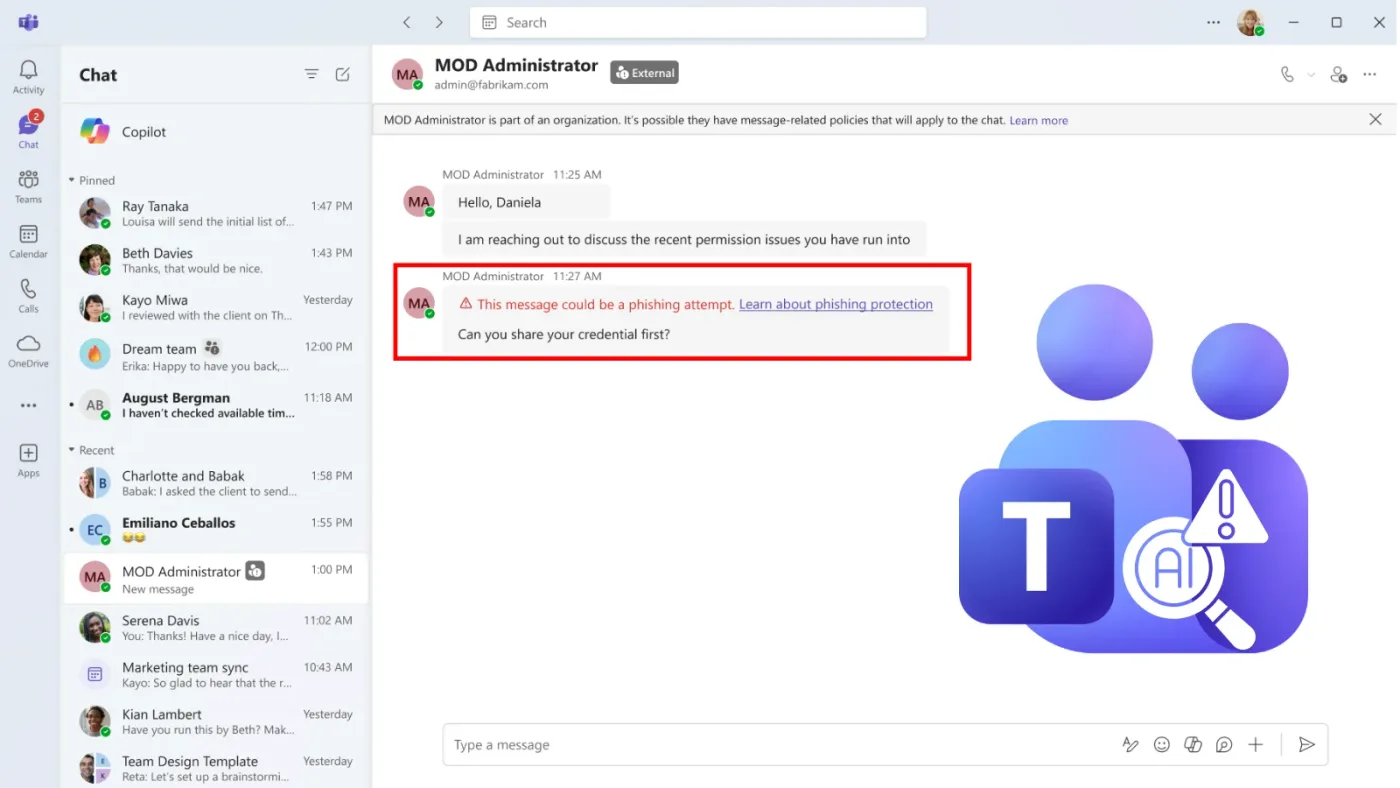
- Cơ chế mới: Microsoft tích hợp AI phân tích ngữ cảnh hội thoại để phát hiện các hành vi lừa đảo, giả mạo danh tính trên Microsoft Teams.
- Phạm vi áp dụng: Tập trung vào các cuộc trò chuyện đầu tiên với người dùng bên ngoài (external contacts) trên đa nền tảng.
- Mục tiêu bảo mật: Ngăn chặn các kịch bản tấn công phi kỹ thuật (social engineering) như giả mạo nhân viên hỗ trợ để đánh cắp thông tin nhạy cảm.
- Triển khai: Tính năng bắt đầu được phát hành từ tháng 11/2026 và dự kiến hoàn tất triển khai toàn cầu vào giữa tháng 12/2026.
Microsoft vừa công bố kế hoạch nâng cấp khả năng bảo mật cho nền tảng Microsoft Teams bằng cách tích hợp trí tuệ nhân tạo (AI) để phát hiện các cuộc tấn công lừa đảo (phishing). Điểm khác biệt cốt lõi của tính năng này là khả năng phân tích ngữ cảnh hội thoại thay vì chỉ dựa vào các dấu hiệu truyền thống như liên kết độc hại (malicious links) hay tệp đính kèm chứa mã độc. Theo thông báo MC1519866, tính năng này tập trung vào các cuộc trò chuyện lần đầu với các liên hệ bên ngoài, nơi kẻ tấn công thường giả danh nhân viên hỗ trợ kỹ thuật để thao túng người dùng.
Phân tích cơ chế phát hiện dựa trên ngữ cảnh hội thoại
Trong các cuộc tấn công phi kỹ thuật (social engineering) hiện đại, kẻ tấn công thường không sử dụng các tệp tin hay đường dẫn độc hại ngay từ đầu. Thay vào đó, chúng xây dựng lòng tin, tạo ra các tình huống khẩn cấp giả tạo về tài khoản hoặc yêu cầu hỗ trợ để thuyết phục nạn nhân tiết lộ mật khẩu hoặc phê duyệt quyền truy cập từ xa. AI của Microsoft được thiết kế để nhận diện các ý định lừa đảo, giả mạo và các hành vi thao túng tâm lý thông qua phân tích nội dung tin nhắn.
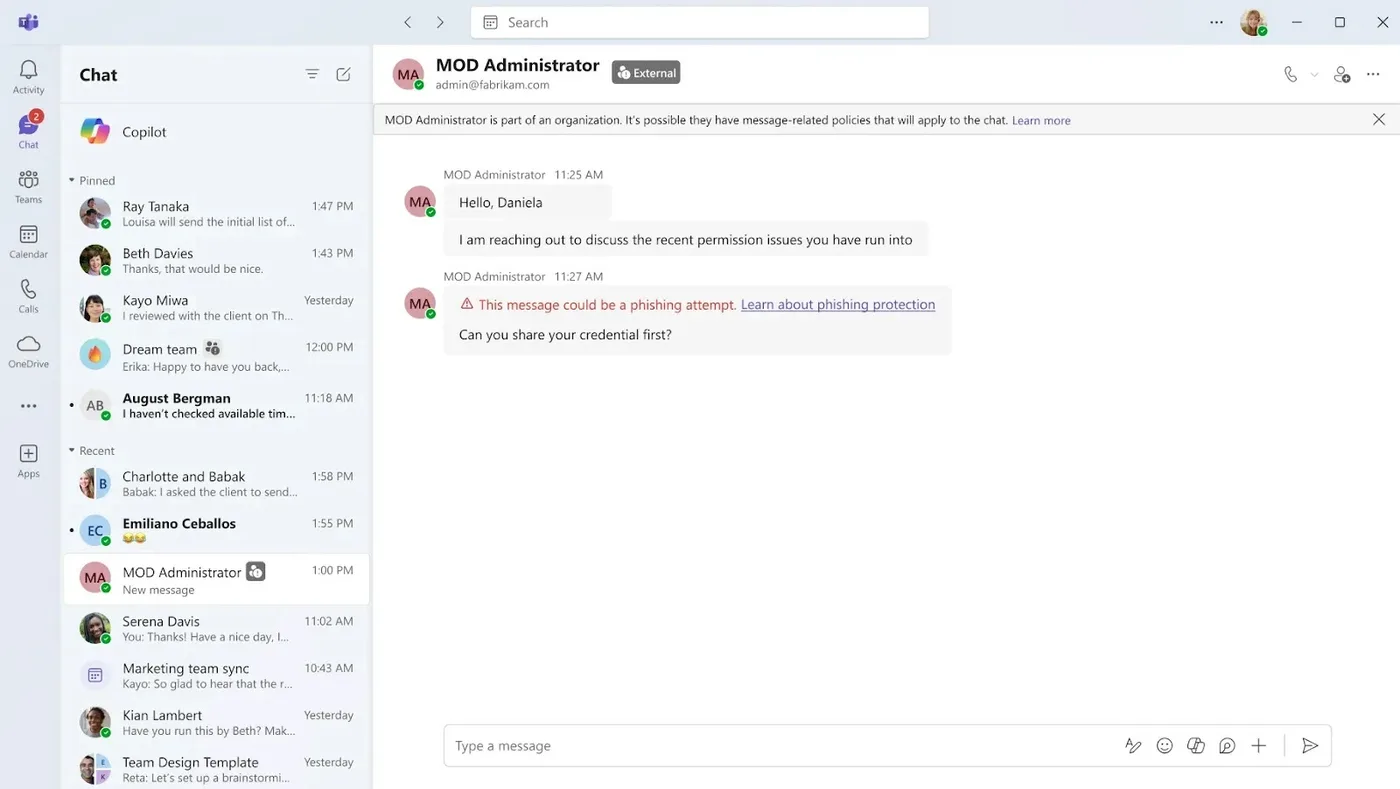
Tính năng này hỗ trợ trên nhiều nền tảng bao gồm Android, iOS, Mac, desktop và web. Theo lộ trình phát triển (roadmap entry 575288), hệ thống sẽ phân tích các cuộc trò chuyện cá nhân và nhóm. Đáng chú ý, Microsoft nhấn mạnh rằng dữ liệu hội thoại của khách hàng sẽ không được lưu giữ để huấn luyện mô hình AI hoặc phục vụ các mục đích thứ cấp khác, đảm bảo tính riêng tư và tuân thủ các chính sách bảo mật hiện hành.
Các kịch bản tấn công phổ biến được nhắm tới
Các nhà nghiên cứu bảo mật đã ghi nhận nhiều chiến dịch tấn công mà kẻ xấu giả mạo nhân viên hỗ trợ CNTT (IT help desk) trên Teams. Những kẻ tấn công này thường sử dụng các yêu cầu hỗ trợ thuyết phục để dẫn dụ người dùng cài đặt mã độc hoặc lạm dụng các công cụ quản trị từ xa như Quick Assist. Việc tích hợp AI giúp bổ sung một lớp phòng thủ quan trọng, đặc biệt khi người dùng thiếu cảnh giác trước các liên hệ từ bên ngoài tổ chức.
| Loại rủi ro | Phương thức tấn công | Tác động tiềm tàng |
|---|---|---|
| Giả mạo danh tính | Giả danh nhân viên hỗ trợ (Help Desk) | Đánh cắp thông tin xác thực (Credentials) |
| Thao túng tâm lý | Tạo tình huống khẩn cấp về tài khoản | Chiếm quyền truy cập từ xa (Remote Access) |
| Lừa đảo phi kỹ thuật | Yêu cầu chia sẻ mã xác thực/tài chính | Rò rỉ dữ liệu nhạy cảm |
Khuyến nghị cho tổ chức và người dùng
Mặc dù tính năng này không yêu cầu cấu hình bổ sung từ phía quản trị viên hệ thống, các tổ chức vẫn cần chủ động trong việc nâng cao nhận thức người dùng. Microsoft khuyến cáo nhân viên nên xác minh danh tính của người gửi thông qua các kênh liên lạc tin cậy khác khi nhận được các yêu cầu hỗ trợ bất thường. Nếu một cảnh báo lừa đảo xuất hiện, người dùng cần báo cáo ngay lập tức cho bộ phận an ninh mạng.
⚠️ Cảnh báo quan trọng: Việc thiếu vắng cảnh báo từ hệ thống không đồng nghĩa với việc cuộc trò chuyện là an toàn. Người dùng tuyệt đối không chia sẻ mật khẩu, mã xác thực (MFA), hoặc thông tin tài chính qua các cuộc hội thoại không được xác thực, ngay cả khi đối tượng liên hệ tự xưng là nhân viên hỗ trợ kỹ thuật.
Trong giai đoạn triển khai ban đầu, hệ thống có thể chạy ở chế độ kiểm tra chất lượng (silent mode) trước khi hiển thị các cảnh báo trực quan cho người dùng. Do đó, các tổ chức cần duy trì các quy trình ứng phó sự cố (Incident Response) và đào tạo người dùng về các dấu hiệu nhận biết tấn công mạng, đảm bảo rằng lớp bảo vệ bằng AI chỉ là một phần trong chiến lược phòng thủ đa lớp (Defense-in-Depth).
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan