Kẻ tấn công lạm dụng Open Banking để kiểm tra thông tin thẻ tín dụng bị đánh cắp
Các nhóm tội phạm mạng đang lợi dụng hạ tầng Open Banking của các nền tảng quản lý chi tiêu để xác thực thông tin thẻ bị đánh cắp mà không tốn chi phí, đồng thời phát tán phishing.

- Chiến dịch lạm dụng: Tội phạm mạng sử dụng hạ tầng Open Banking của các nền tảng quản lý chi tiêu để xác thực tính hợp lệ của thông tin thẻ bị đánh cắp.
- Kỹ thuật tinh vi: Kẻ tấn công lợi dụng hệ thống thông báo của nền tảng để gửi tin nhắn phishing giả mạo, tận dụng uy tín của các dịch vụ thương mại điện tử như Poshmark.
- Tối ưu hóa chi phí: Nền tảng bị lạm dụng phải chịu phí dịch vụ cho các yêu cầu liên kết ngân hàng (account linking) do kẻ tấn công thực hiện, giúp chúng kiểm tra thẻ miễn phí.
- Khuyến nghị phòng thủ: Các tổ chức cần giám sát chặt chẽ hành vi liên kết tài khoản mới, dấu vân tay thiết bị và các mẫu tin nhắn bất thường để phát hiện sớm các chiến dịch này.
Các nhà nghiên cứu bảo mật vừa công bố một báo cáo chi tiết về một chiến dịch tấn công mạng tinh vi, nơi tội phạm lợi dụng các dịch vụ Open Banking để thực hiện hành vi kiểm tra thông tin thẻ tín dụng bị đánh cắp. Thay vì phải trả phí cho các dịch vụ kiểm tra thẻ (card checker) trên thị trường đen, kẻ tấn công đã biến các nền tảng quản lý chi tiêu hợp pháp thành hạ tầng trung gian để xác thực dữ liệu tài chính.
Lạm dụng hạ tầng Open Banking làm dịch vụ kiểm tra thẻ
Trong chiến dịch này, kẻ tấn công không trực tiếp đánh cắp tiền từ nền tảng mà chúng nhắm vào quy trình liên kết tài khoản ngân hàng. Bằng cách sử dụng các API từ nhà cung cấp Open Banking, kẻ tấn công có thể xác nhận liệu thông tin thẻ hoặc tài khoản ngân hàng bị đánh cắp có còn hiệu lực hay không, đồng thời kiểm tra số dư tài khoản mà không cần thực hiện giao dịch thực tế.
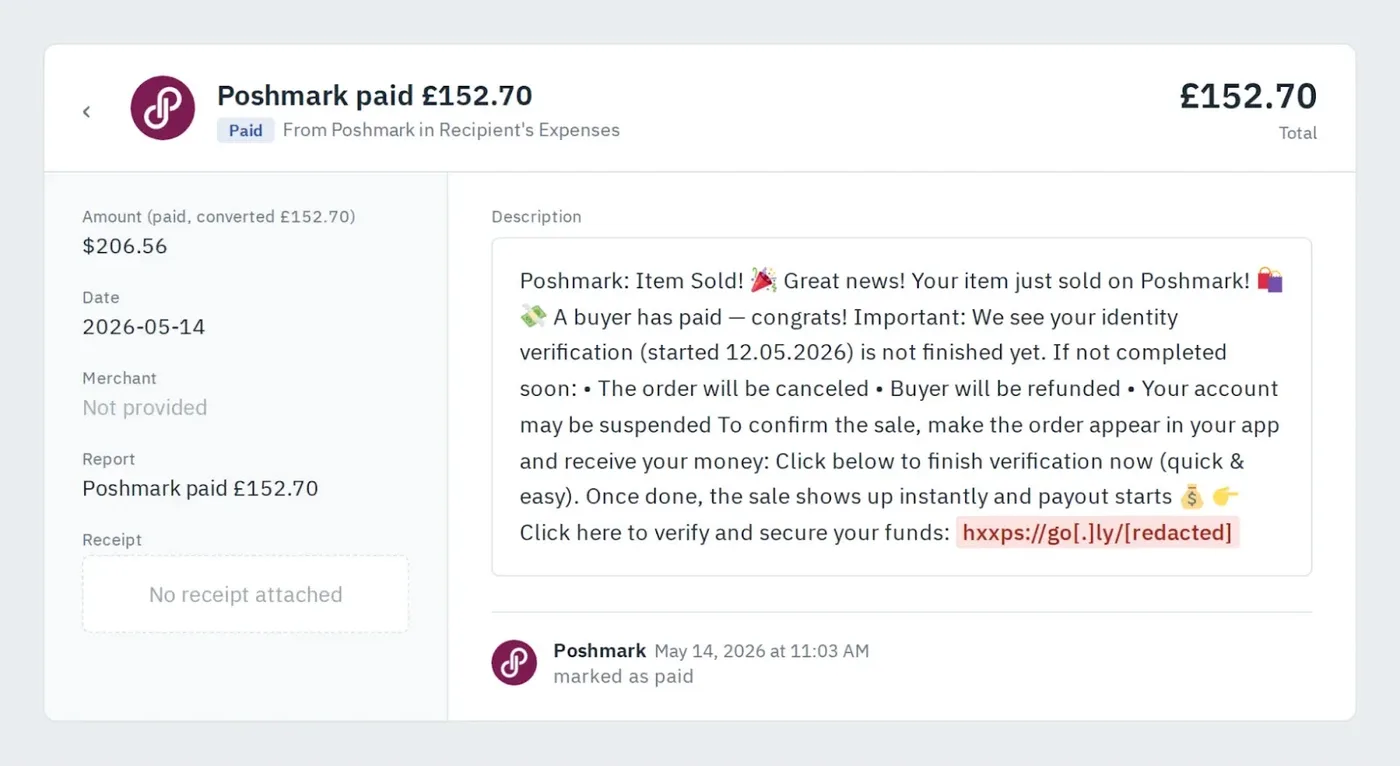
Kẻ tấn công đã tận dụng hệ thống thông báo của nền tảng để gửi các tin nhắn giả mạo, mạo danh các sàn thương mại điện tử như Poshmark. Các tin nhắn này yêu cầu người dùng xác thực tài khoản để hoàn tất giao dịch, dẫn dụ nạn nhân truy cập vào các trang web phishing được thiết kế tinh vi để thu thập thông tin cá nhân, mã OTP và dữ liệu thẻ.
Cơ chế kiểm tra thông tin thẻ (Credential Checker)
Quy trình kiểm tra thông tin thẻ diễn ra thông qua tính năng liên kết tài khoản ngân hàng. Khi một tài khoản được liên kết thành công, hệ thống Open Banking sẽ trả về thông tin số dư và lịch sử giao dịch. Đối với kẻ tấn công, đây là tín hiệu khẳng định thông tin bị đánh cắp là hợp lệ. Đáng chú ý, nền tảng bị lạm dụng phải chi trả phí cho mỗi lần liên kết thành công, trong khi kẻ tấn công hoàn toàn không mất phí.
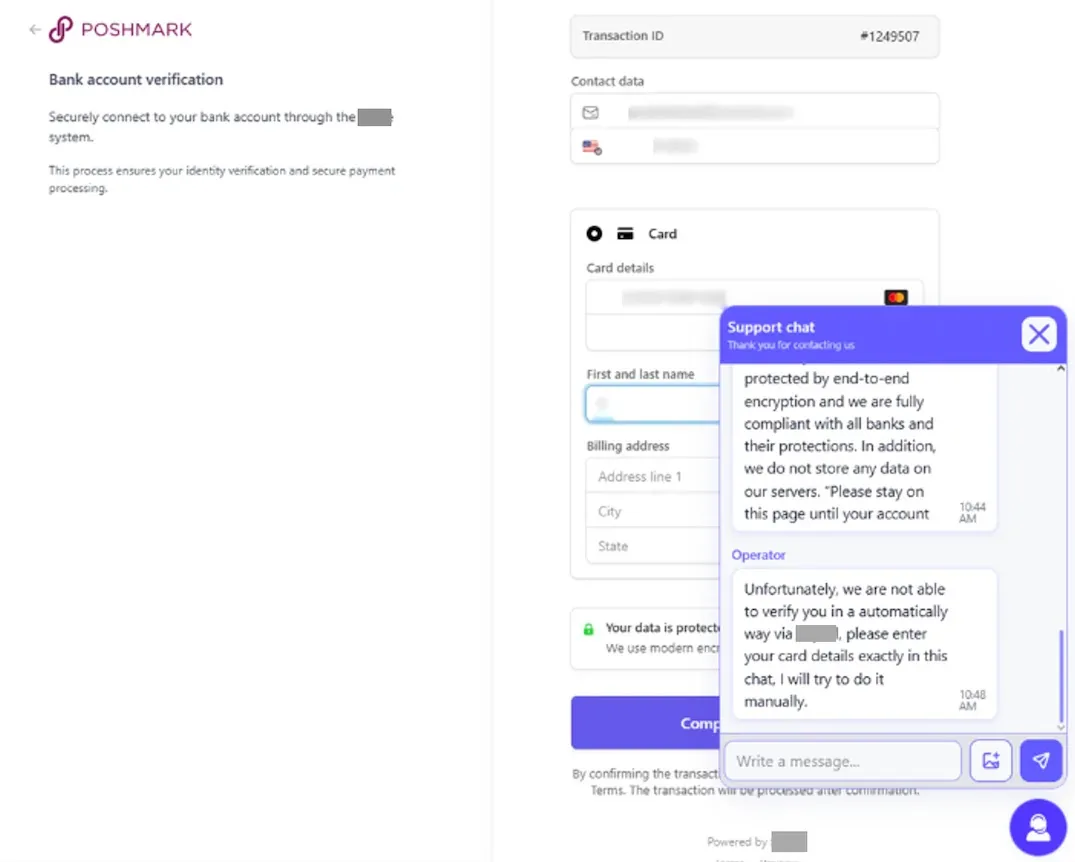
Các nhà nghiên cứu đã quan sát thấy sự tương quan giữa các thiết bị thực hiện hành vi phishing và các thiết bị thực hiện liên kết tài khoản. Việc sử dụng các dấu vân tay thiết bị (device fingerprints) và vị trí địa lý trùng lặp cho thấy đây là một chiến dịch có tổ chức, thường được gọi là Classiscam - một mô hình lừa đảo dưới dạng dịch vụ (scam-as-a-service).
Chỉ số nhận diện và dấu hiệu tấn công (IoCs)
Việc phát hiện các hành vi này đòi hỏi sự kết hợp giữa giám sát mạng và phân tích hành vi người dùng. Dưới đây là các chỉ số quan trọng mà các đội ngũ SOC cần lưu ý:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Định danh thiết bị | [496-], [524-] | Liên kết với nhiều tài khoản gửi phishing và kiểm tra thẻ trong cùng thời điểm. |
| Hành vi tài khoản | Email dùng một lần, vân tay thiết bị trùng lặp | Dấu hiệu của việc tạo tài khoản hàng loạt để thực hiện chiến dịch. |
| Hành vi liên kết | Liên kết ngân hàng ngay sau khi tạo tài khoản | Dấu hiệu tiềm ẩn của việc kiểm tra thẻ bị đánh cắp. |
| Hành vi mạng | VPN, Proxy, Data-center IP | Sử dụng hạ tầng ẩn danh để che giấu nguồn gốc tấn công. |
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Để chống lại các chiến dịch lạm dụng hạ tầng như trên, các tổ chức cần triển khai các biện pháp kiểm soát chặt chẽ hơn tại các điểm tiếp xúc quan trọng:
- Giám sát hành vi tạo tài khoản: Thiết lập các quy tắc phát hiện cho việc sử dụng email dùng một lần (disposable email) và các dấu vân tay thiết bị trùng lặp.
- Kiểm soát liên kết tài khoản: Áp dụng các hạn chế hoặc kiểm tra bổ sung đối với các tài khoản mới hoặc tài khoản có độ tin cậy thấp khi thực hiện liên kết ngân hàng.
- Phân tích hóa đơn dịch vụ: Đội ngũ tài chính cần đối soát các hóa đơn từ nhà cung cấp Open Banking với nhu cầu khách hàng thực tế để phát hiện các spike bất thường trong số lượng liên kết.
- Quét nội dung thông báo: Tự động quét các liên kết trong tin nhắn thông báo trước khi chúng được gửi đến người dùng để ngăn chặn việc lạm dụng hệ thống làm kênh phát tán phishing.
Việc áp dụng các biện pháp này không chỉ giúp giảm thiểu chi phí vận hành do bị lạm dụng mà còn bảo vệ uy tín của nền tảng trước các cuộc tấn công mạo danh. Tham khảo thêm thông tin về các kỹ thuật tấn công tại MITRE ATT&CK để cập nhật các chiến thuật mới nhất của tội phạm mạng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan