Cảnh báo chiến dịch lừa đảo mạo danh Dell và Staples qua email xác thực
Kẻ tấn công đang lợi dụng hệ thống thông báo đơn hàng hợp lệ của Dell và Staples để phát tán các email lừa đảo tinh vi, vượt qua các cơ chế xác thực email truyền thống.

- Phương thức tấn công: Kẻ xấu chèn nội dung lừa đảo vào các trường dữ liệu đơn hàng hợp lệ, khiến email được gửi đi từ hệ thống chính chủ của nhà bán lẻ.
- Cơ chế né tránh: Email vượt qua các kiểm tra bảo mật như DKIM và DMARC vì chúng được gửi từ hạ tầng tin cậy của doanh nghiệp.
- Mục tiêu: Dẫn dụ nạn nhân gọi vào số điện thoại giả mạo để thực hiện các hành vi gian lận tài chính hoặc đánh cắp thông tin cá nhân.
Các nhà nghiên cứu bảo mật từ Cisco Talos vừa công bố một báo cáo chi tiết về chiến dịch lừa đảo tinh vi, trong đó kẻ tấn công không sử dụng các email giả mạo thông thường. Thay vào đó, chúng lạm dụng chính hệ thống thông báo đơn hàng của các thương hiệu lớn như Dell và Staples để gửi đi các thông điệp lừa đảo có độ tin cậy cao. Thay vì chứa các liên kết độc hại, email này hướng người dùng đến các số điện thoại do kẻ tấn công kiểm soát dưới danh nghĩa hỗ trợ khách hàng.
Phân tích kỹ thuật chiến dịch mạo danh
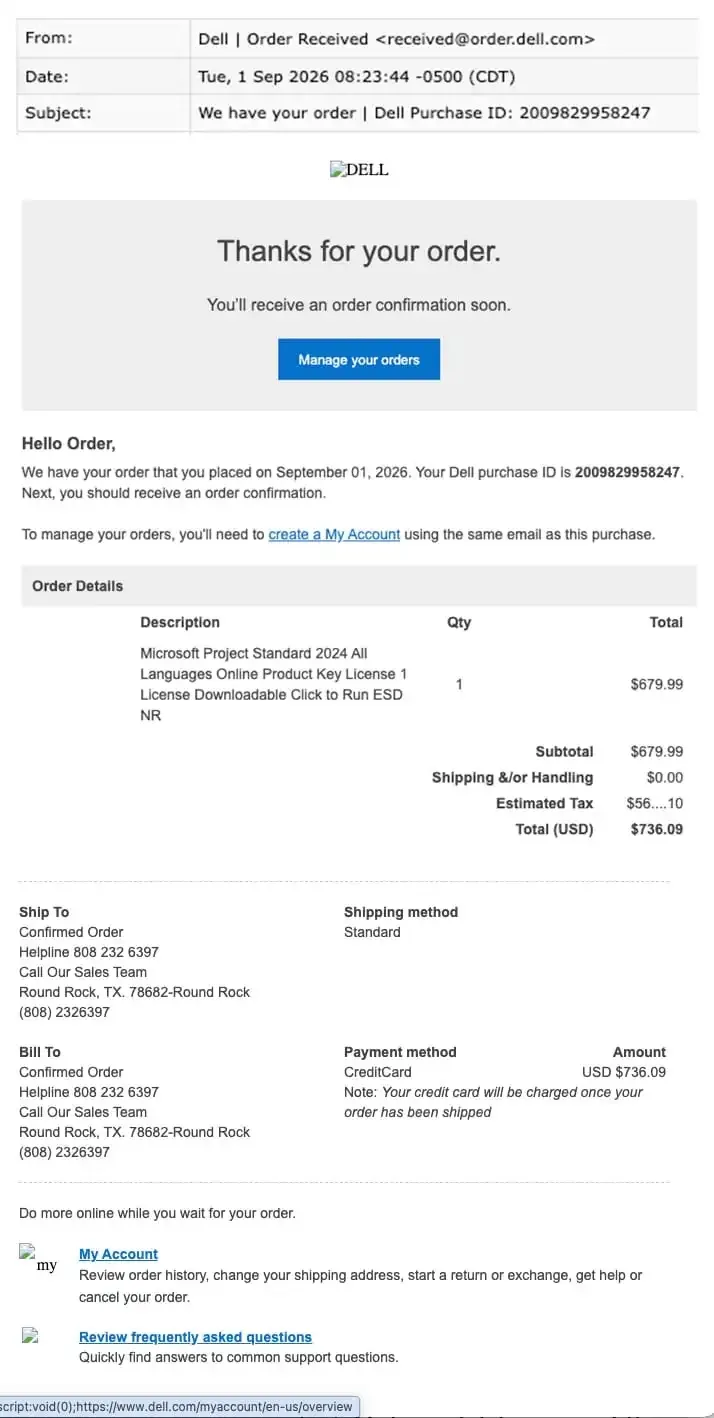
Trong các mẫu email được ghi nhận, kẻ tấn công đã chèn các thông tin giả mạo vào các trường dữ liệu như thông tin vận chuyển hoặc chi tiết thanh toán. Ví dụ, một email Staples giả mạo thông báo về việc mua một chiếc iPad, đi kèm với số đơn hàng, chi tiết giao hàng và footer chuẩn của nhà bán lẻ. Tương tự, một email Dell giả mạo thông báo về việc mua phần mềm Microsoft Project Standard 2024 với giá 736,09 USD.
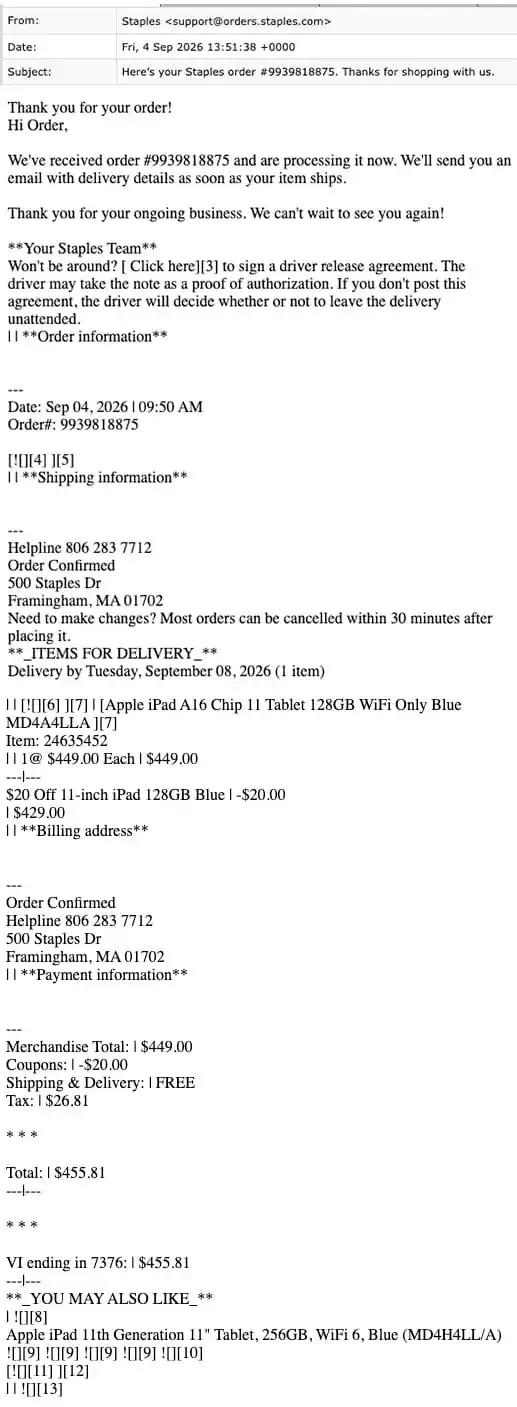
Điểm đáng chú ý là các email này hoàn toàn vượt qua các kiểm tra xác thực email như DKIM và DMARC. Điều này xảy ra vì email thực sự được gửi từ hạ tầng của nhà bán lẻ, khiến các bộ lọc bảo mật mặc định coi đây là thông điệp hợp lệ. Kẻ tấn công đã thực hiện kỹ thuật "platform-as-a-proxy", nơi chúng cung cấp nội dung độc hại nhưng lại sử dụng dịch vụ tin cậy để thực hiện việc phân phối.
Tại sao các cơ chế xác thực email thất bại?
Các giao thức SPF, DKIM và DMARC chỉ có nhiệm vụ xác nhận rằng hạ tầng gửi email là hợp lệ và không bị giả mạo nguồn gốc. Tuy nhiên, chúng không có khả năng kiểm tra tính hợp lệ của nội dung bên trong các trường dữ liệu như "tên khách hàng", "địa chỉ giao hàng" hay "số điện thoại hỗ trợ". Đây chính là lỗ hổng logic mà kẻ tấn công đang khai thác triệt để.
Các chỉ số nhận diện mối đe dọa (IoCs)
Dưới đây là bảng tổng hợp các chỉ số kỹ thuật được ghi nhận từ chiến dịch này để các đội ngũ SOC có thể thực hiện săn tìm mối đe dọa (Threat Hunting):
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Số điện thoại lừa đảo | 806 283 7712 | Số hỗ trợ giả mạo Staples |
| Số điện thoại lừa đảo | 808 232 6397 | Số hỗ trợ giả mạo Dell |
| Tên miền xác thực | orders.staples.com | Hạ tầng Staples hợp lệ |
| Tên miền xác thực | order.dell.com | Hạ tầng Dell hợp lệ |
| Marker nội dung | Confirmed Order; Call Our Sales Team | Dấu hiệu trong trường giao dịch |
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Để đối phó với loại hình tấn công này, các tổ chức cần áp dụng các biện pháp kiểm soát chặt chẽ hơn đối với dữ liệu đầu vào và quy trình xử lý email:
- Kiểm tra dữ liệu đầu vào: Cần thực hiện kiểm tra tính hợp lệ (validation) đối với tất cả các trường dữ liệu do người dùng nhập vào trước khi lưu trữ và đưa vào các thông báo tự động.
- Giám sát nội dung: Các cổng bảo mật email (Email Security Gateways) cần được cấu hình để kiểm tra sâu nội dung bên trong, bao gồm cả các thông tin nằm trong báo cáo giao hàng hoặc thông báo hệ thống.
- Đào tạo nhận thức: Người dùng cần được cảnh báo về việc không nên tin tưởng tuyệt đối vào các email có vẻ hợp lệ nhưng chứa các yêu cầu gọi điện thoại khẩn cấp hoặc các thông tin giao dịch bất thường.
⚠️ Cảnh báo quan trọng: Các địa chỉ IP và tên miền trong báo cáo này đã được làm mờ (defanged) để tránh việc truy cập nhầm. Chỉ nên thực hiện giải mã (re-fang) trong các môi trường cô lập như nền tảng tình báo mối đe dọa (Threat Intelligence Platform), MISP hoặc hệ thống SIEM nội bộ.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan