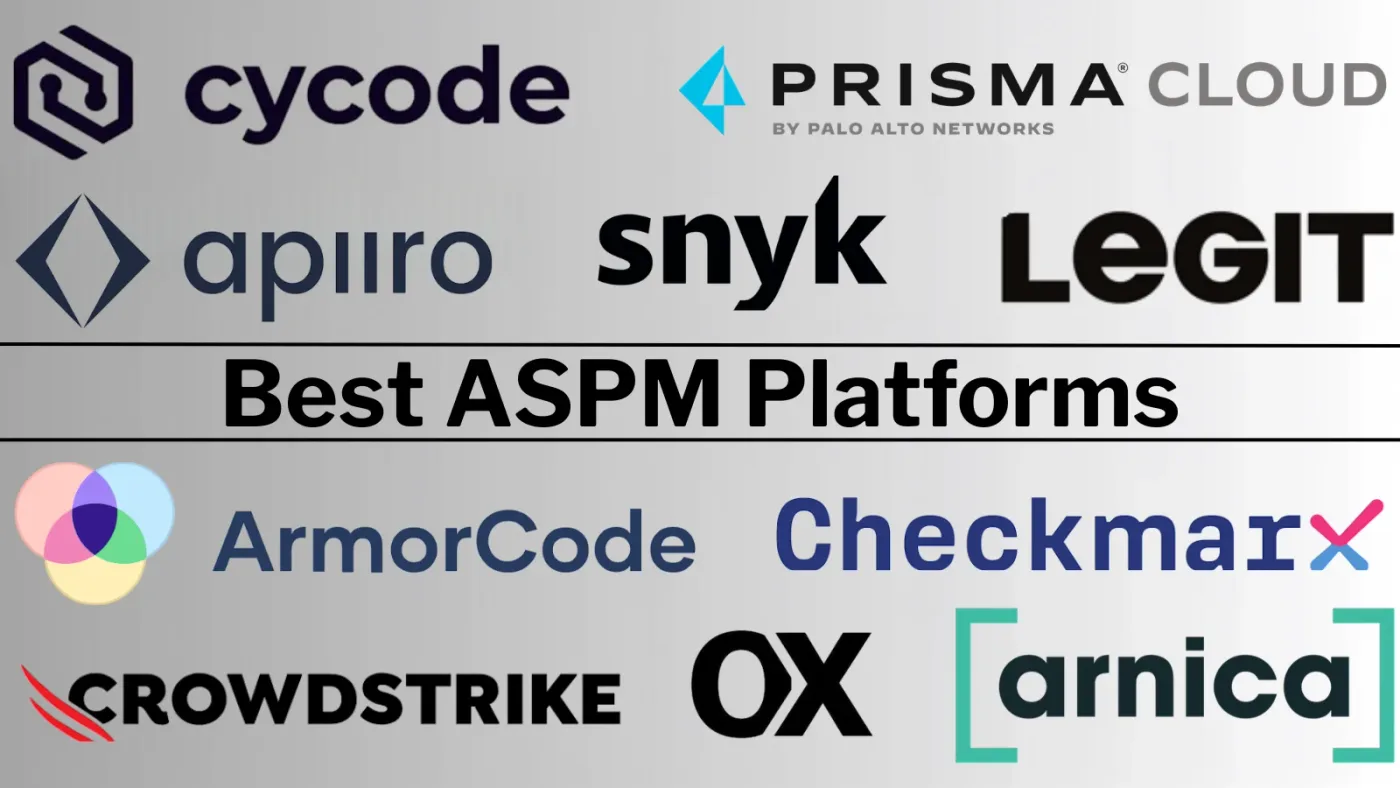
Phát hiện 16 tiện ích mở rộng Firefox độc hại giả mạo ví tiền điện tử
Các nhà nghiên cứu bảo mật vừa phát hiện 16 tiện ích mở rộng trên Firefox giả mạo ví Rabby và OKX nhằm đánh cắp cụm từ khôi phục và khóa cá nhân của người dùng.
4p đọcChi tiết

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Các nhà nghiên cứu bảo mật vừa phát hiện 16 tiện ích mở rộng trên Firefox giả mạo ví Rabby và OKX nhằm đánh cắp cụm từ khôi phục và khóa cá nhân của người dùng.
Cisco vừa công bố ba lỗ hổng bảo mật nghiêm trọng trong dòng switch Nexus 3000 và 9000, cho phép kẻ tấn công thực thi mã từ xa với quyền root mà không cần xác thực.
Các nhà nghiên cứu bảo mật phát hiện chiến dịch mã độc PoeLLM sử dụng các bài thơ trên GitHub để điều khiển botnet đào tiền ảo, nhắm vào hạ tầng AI và các dịch vụ công khai.
SonicWall vừa phát hành bản vá khẩn cấp cho 4 lỗ hổng bảo mật trên dòng thiết bị SMA1000, bao gồm lỗ hổng SSRF tiền xác thực với điểm CVSS tối đa 10.0.
Các nhà nghiên cứu bảo mật đã phát hiện chiến dịch mã độc chuỗi cung ứng npm nhắm vào hệ thống Windows, phát tán Overlord RAT và các công cụ đánh cắp thông tin.
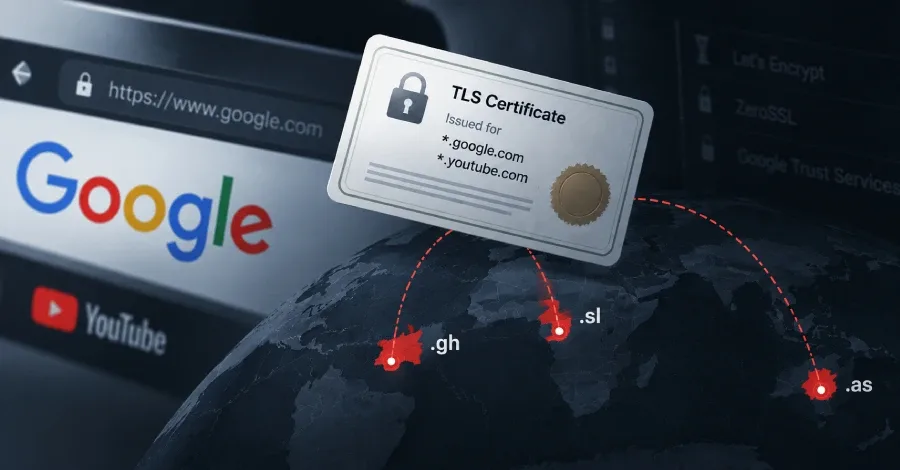
Các nhà nghiên cứu bảo mật phát hiện kẻ tấn công đã chiếm quyền điều khiển ba tên miền cấp cao nhất (ccTLD) để cấp chứng chỉ HTTPS trái phép cho các dịch vụ của Google.
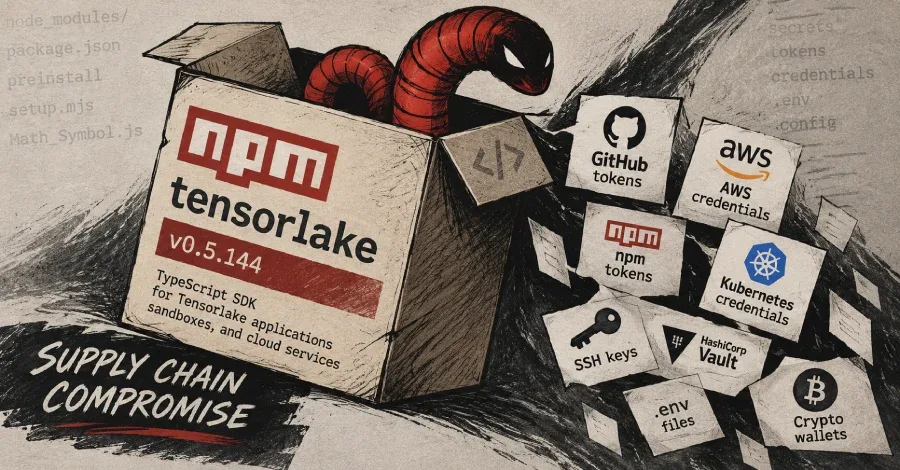
Gói npm 'tensorlake' bị chiếm quyền điều khiển để phát tán mã độc Shai-Hulud, một loại sâu máy tính đánh cắp thông tin xác thực và thực thi mã từ xa trên hạ tầng AI.
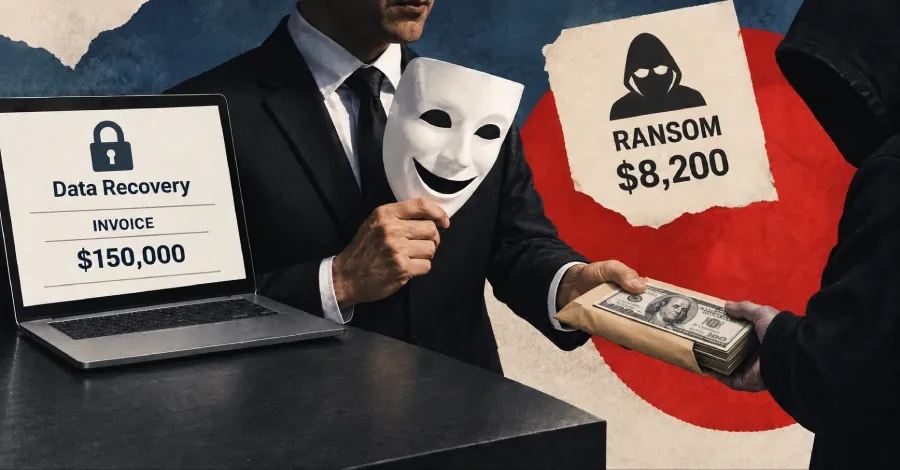
Bộ Tư pháp Hoa Kỳ đã khởi tố Zohar Pinhasi, chủ sở hữu MonsterCloud, vì hành vi lừa đảo nạn nhân ransomware bằng cách bí mật trả tiền chuộc thay vì sử dụng công cụ giải mã độc quyền như quảng cáo.
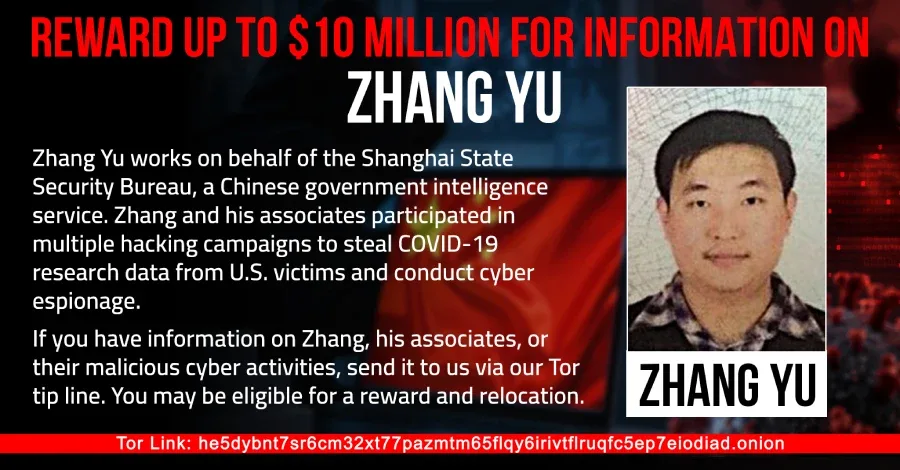
Bộ Ngoại giao Mỹ treo thưởng 10 triệu USD cho thông tin về Zhang Yu, đối tượng bị cáo buộc liên quan đến chiến dịch tấn công mạng HAFNIUM vào Microsoft Exchange Server.
Khám phá bảng xếp hạng 10 nền tảng Quản lý tư thế bảo mật ứng dụng (ASPM) hàng đầu năm 2026, phân tích chi tiết về khả năng tích hợp, quản lý rủi ro và hiệu quả thực chiến.