
Chủ sở hữu MonsterCloud bị cáo buộc lừa đảo 19 triệu USD từ nạn nhân Ransomware
Bộ Tư pháp Hoa Kỳ đã khởi tố Zohar Pinhasi, chủ sở hữu MonsterCloud, vì hành vi lừa đảo nạn nhân ransomware bằng cách bí mật trả tiền chuộc thay vì sử dụng công cụ giải mã độc quyền như quảng cáo.

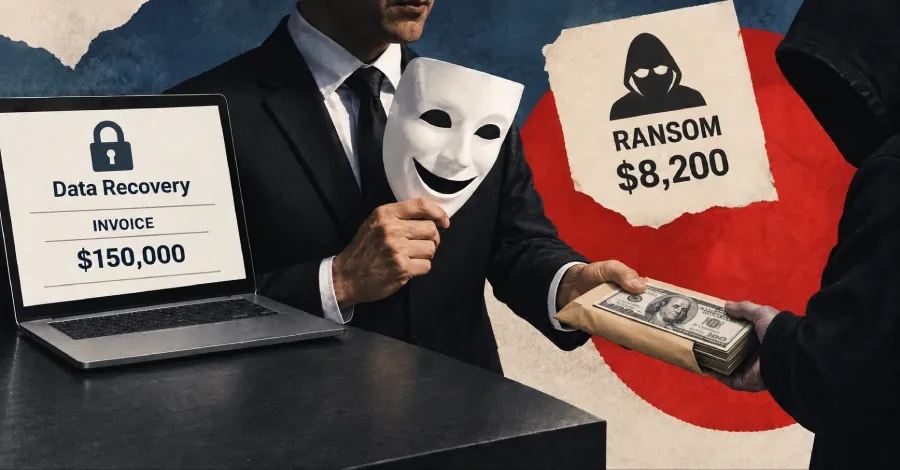
- Hành vi lừa đảo: Zohar Pinhasi, chủ sở hữu công ty MonsterCloud, bị cáo buộc lừa dối khách hàng bằng cách tuyên bố sử dụng công cụ giải mã độc quyền để khôi phục dữ liệu bị ransomware tấn công.
- Cơ chế trục lợi: Thay vì giải mã, đối tượng bí mật liên hệ với tội phạm mạng để trả tiền chuộc, sau đó thu phí dịch vụ cao hơn nhiều lần so với số tiền thực tế đã chi trả.
- Quy mô vi phạm: Tổng số tiền lừa đảo được ước tính lên tới hơn 19 triệu USD, trong khi số tiền trả cho tội phạm mạng là hơn 8 triệu USD.
- Hệ lụy pháp lý: Đối tượng đối mặt với các cáo buộc lừa đảo qua mạng (wire fraud) và âm mưu lừa đảo, với mức án tối đa lên tới 20 năm tù cho mỗi tội danh.
Bộ Tư pháp Hoa Kỳ (DoJ) vừa chính thức công bố các cáo buộc hình sự đối với một công dân 50 tuổi mang hai quốc tịch Mỹ và Israel, liên quan đến một chiến dịch lừa đảo quy mô lớn nhắm vào các nạn nhân của mã độc tống tiền (ransomware). Đối tượng Zohar Pinhasi, còn được biết đến với các bí danh Zack Silver và Zack Green, bị cáo buộc đã trục lợi bất chính trên sự khủng hoảng của khách hàng bằng cách giả mạo năng lực kỹ thuật.
Theo cáo trạng, Pinhasi đã bị khởi tố với hai tội danh lừa đảo qua mạng (wire fraud) và một tội danh âm mưu lừa đảo qua mạng. Nếu bị kết án, đối tượng có thể đối mặt với mức án tù lên tới 20 năm cho mỗi tội danh. Công tố viên Joseph Nocella, Jr. thuộc Văn phòng Công tố Quận Đông New York nhấn mạnh rằng hành vi này không chỉ là lừa đảo mà còn là sự "tái nạn nhân hóa" (re-victimization) đối với những khách hàng đang trong tình trạng tuyệt vọng.
Chiến lược lừa đảo tinh vi của MonsterCloud
Pinhasi, người sở hữu và điều hành công ty MonsterCloud có trụ sở tại Florida, đã xây dựng một vỏ bọc hoàn hảo để đánh lừa các nạn nhân. Công ty này liên tục đưa ra các tuyên bố sai sự thật, thúc giục nạn nhân không nên trả tiền chuộc cho tội phạm mạng, đồng thời khẳng định họ sở hữu các "công cụ độc quyền" (proprietary tools) và "kỹ thuật giải mã tiên tiến" (advanced decryption techniques) có khả năng khôi phục dữ liệu mà không cần thỏa hiệp với kẻ tấn công.
Trên trang web chính thức, MonsterCloud thậm chí còn đăng tải các bài viết tư vấn với tiêu đề "Tôi có nên trả tiền chuộc không?", trong đó khẳng định rằng việc trả tiền chuộc chỉ khuyến khích hành vi bất hợp pháp của tội phạm mạng. Tuy nhiên, đây chỉ là một phần trong chiến thuật tâm lý để khách hàng tin tưởng vào dịch vụ của họ thay vì tự mình giải quyết hoặc tìm kiếm các đơn vị phản ứng sự cố uy tín khác.
Bóc trần sự thật đằng sau các dịch vụ "giải mã"
Trong phần hỏi đáp (Q&A) trên trang web, MonsterCloud đã khéo léo lách luật khi trả lời câu hỏi về việc liệu họ có trả tiền chuộc thay cho khách hàng hay không. Họ tuyên bố: "Mặc dù chúng tôi khuyến cáo mạnh mẽ không nên trả tiền chuộc, nhưng chúng tôi có kinh nghiệm làm việc với các tác nhân ransomware và đôi khi sử dụng các phương thức khác để giải quyết sự cố". Thực tế, đây là cách họ hợp thức hóa việc liên hệ với tội phạm mạng để mua công cụ giải mã.
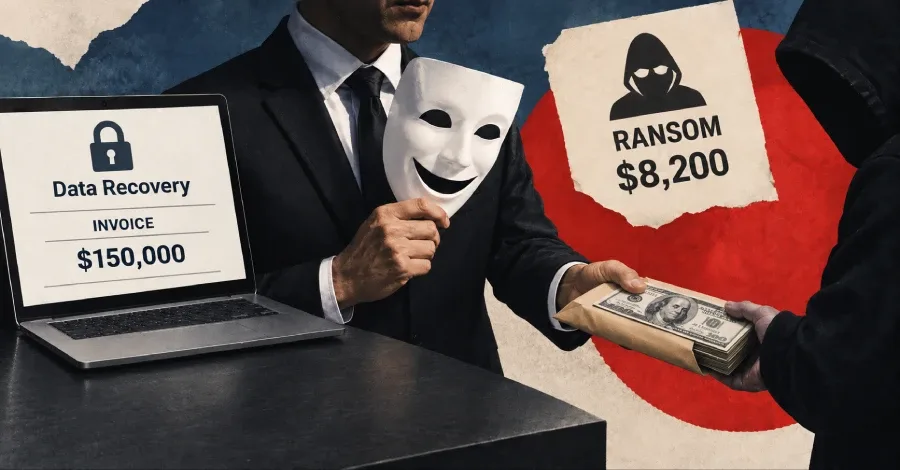
Các nhà điều tra đã chỉ ra rằng không hề có bất kỳ công cụ chuyên dụng nào được phát triển bởi MonsterCloud. Thay vào đó, Pinhasi đóng vai trò là một trung gian, liên hệ trực tiếp với tội phạm mạng, trả tiền chuộc để lấy công cụ giải mã và sau đó tính phí cho khách hàng với mức giá cao hơn nhiều lần so với chi phí thực tế.
| Loại giao dịch | Số tiền thực tế trả cho tội phạm | Số tiền thu từ khách hàng | Chênh lệch lợi nhuận |
|---|---|---|---|
| Sự cố tháng 08/2023 | ~8.200 USD | ~150.000 USD | ~141.800 USD |
| Sự cố tháng 10/2021 | ~236.000 USD | ~380.000 USD | ~144.000 USD |
Dựa trên các bằng chứng thu thập được, tổng số tiền mà Pinhasi đã thu lợi từ khách hàng lên tới hơn 19 triệu USD, trong khi số tiền thực tế được chuyển cho các nhóm tội phạm mạng để lấy khóa giải mã là hơn 8 triệu USD. Hành vi này đã biến một cuộc khủng hoảng an ninh mạng của nạn nhân thành một trung tâm lợi nhuận cá nhân cho đối tượng.
Phát biểu từ các cơ quan thực thi pháp luật
Giám đốc điều hành FBI, ông James C. Barnacle Jr., đã lên án gay gắt hành vi này: "Như đã cáo buộc, Zohar Pinhasi tuyên bố khắc phục sự cố ransomware nhưng thực chất không bao giờ xử lý mối đe dọa gốc rễ. Thay vào đó, hắn đã biến cuộc khủng hoảng của nạn nhân thành trung tâm lợi nhuận của chính mình. Sự lừa dối này là không thể chấp nhận được".
Vụ việc này là một lời cảnh báo nghiêm trọng đối với các doanh nghiệp khi tìm kiếm dịch vụ phản ứng sự cố (Incident Response). Việc kiểm tra kỹ lưỡng năng lực, uy tín và minh bạch trong quy trình xử lý của các nhà cung cấp dịch vụ là yếu tố then chốt để tránh trở thành nạn nhân của các hình thức lừa đảo tinh vi như trường hợp của MonsterCloud. Các tổ chức nên ưu tiên làm việc với các đơn vị có chứng nhận uy tín và tuân thủ các tiêu chuẩn đạo đức nghề nghiệp trong an ninh mạng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan



