Top 10 Nền tảng ASPM Tốt nhất năm 2026: Xếp hạng và Đánh giá Chuyên sâu
Khám phá bảng xếp hạng 10 nền tảng Quản lý tư thế bảo mật ứng dụng (ASPM) hàng đầu năm 2026, phân tích chi tiết về khả năng tích hợp, quản lý rủi ro và hiệu quả thực chiến.

- Thống nhất quy trình: ASPM không chỉ là công cụ quét, mà là giải pháp hợp nhất các luồng dữ liệu từ nhiều máy quét vào một quy trình quản lý lỗ hổng doanh nghiệp duy nhất.
- Xu hướng thị trường: Các ông lớn như CrowdStrike, Palo Alto và Snyk đang tích cực thâu tóm các công nghệ ASPM để tích hợp vào hệ sinh thái sẵn có của họ.
- Tiêu chí đánh giá: Kết quả khắc phục (remediation outcomes) chiếm trọng số cao nhất (30%) trong phương pháp luận Phân tích từ các chuyên gia an ninh mạng.
Cuộc khủng hoảng thực sự trong bảo mật ứng dụng không nằm ở việc thiếu hụt các phát hiện (findings), mà nằm ở tình trạng năm máy quét khác nhau tạo ra năm danh sách tồn đọng mâu thuẫn nhau mà không ai chịu trách nhiệm. Thay vì coi rủi ro phần mềm là các cảnh báo rời rạc, các tổ chức hàng đầu đang hợp nhất các máy quét của họ vào các quy trình quản lý lỗ hổng doanh nghiệp, nơi các vấn đề được truy xuất trực tiếp đến các kỹ sư đã viết mã.
Chúng tôi đã chấm điểm mười nền tảng ASPM với trọng số cao nhất dành cho kết quả khắc phục. Dưới đây là bảng xếp hạng chi tiết dựa trên nghiên cứu thị trường và xu hướng mua lại công nghệ.
Phương pháp luận đánh giá
Báo cáo mới nhất từ các chuyên gia an ninh mạng dựa trên các tiêu chí: độ rộng của trình kết nối/công cụ, chất lượng khử trùng lặp (deduplication), khả năng điều phối khắc phục, sự rõ ràng trong kỷ nguyên mua lại và tính minh bạch về giá cả. Trọng số cụ thể bao gồm: kết quả khắc phục (30%), độ rộng bao phủ (25%), chất lượng tương quan (20%), sự rõ ràng về quyền sở hữu (15%) và giá cả (10%).
Bảng xếp hạng ASPM năm 2026
| STT | Nền tảng | Giải thưởng | Điểm số |
|---|---|---|---|
| 1 | Cycode | Nền tảng Native + Open tốt nhất | 8.9 |
| 2 | Apiiro | Độ sâu biểu đồ rủi ro tốt nhất | 8.8 |
| 3 | ArmorCode | Độ rộng tổng hợp tốt nhất | 8.7 |
| 4 | Legit Security | Tính toàn vẹn đường ống tốt nhất | 8.5 |
| 5 | OX Security | Thực thi Code-to-Cloud tốt nhất | 8.4 |
| 6 | Snyk (AppRisk/Enso) | Tư thế nền tảng Dev tốt nhất | 8.2 |
| 7 | Palo Alto (Prisma/Cider) | CNAPP-bundled tốt nhất | 8.0 |
| 8 | Checkmarx | Tư thế bộ công cụ tốt nhất | 8.0 |
| 9 | CrowdStrike (Bionic) | Tư thế ngữ cảnh runtime tốt nhất | 7.9 |
| 10 | Arnica | Ống kính đường ống hành vi tốt nhất | 7.8 |
1. Cycode — Nền tảng Native + Open tốt nhất
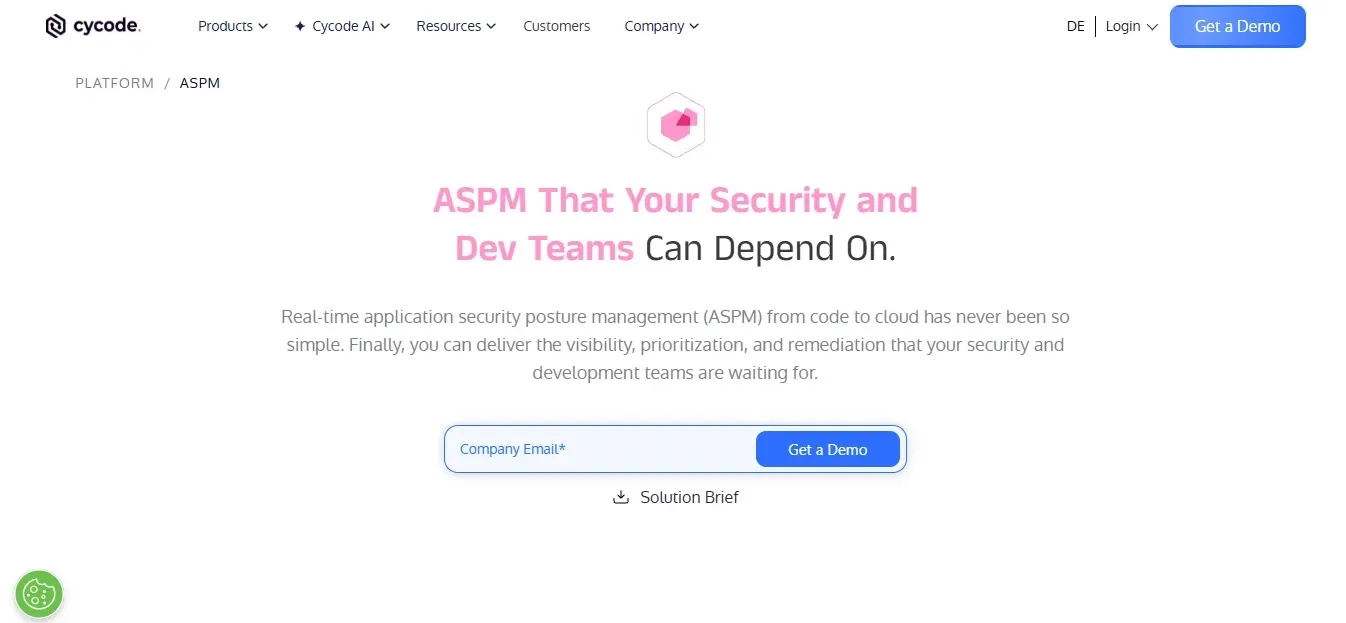
Cycode giành vị trí số 1 nhờ khả năng kết hợp giữa các công cụ native và khả năng tiếp nhận dữ liệu mở. Kiến trúc của nền tảng này được hỗ trợ bởi nghiên cứu bảo mật nghiêm ngặt, bao gồm việc phát hiện các lỗ hổng SDK và xác thực đe dọa đến đường ống phát triển và môi trường AI.
2. Apiiro — Độ sâu biểu đồ rủi ro tốt nhất
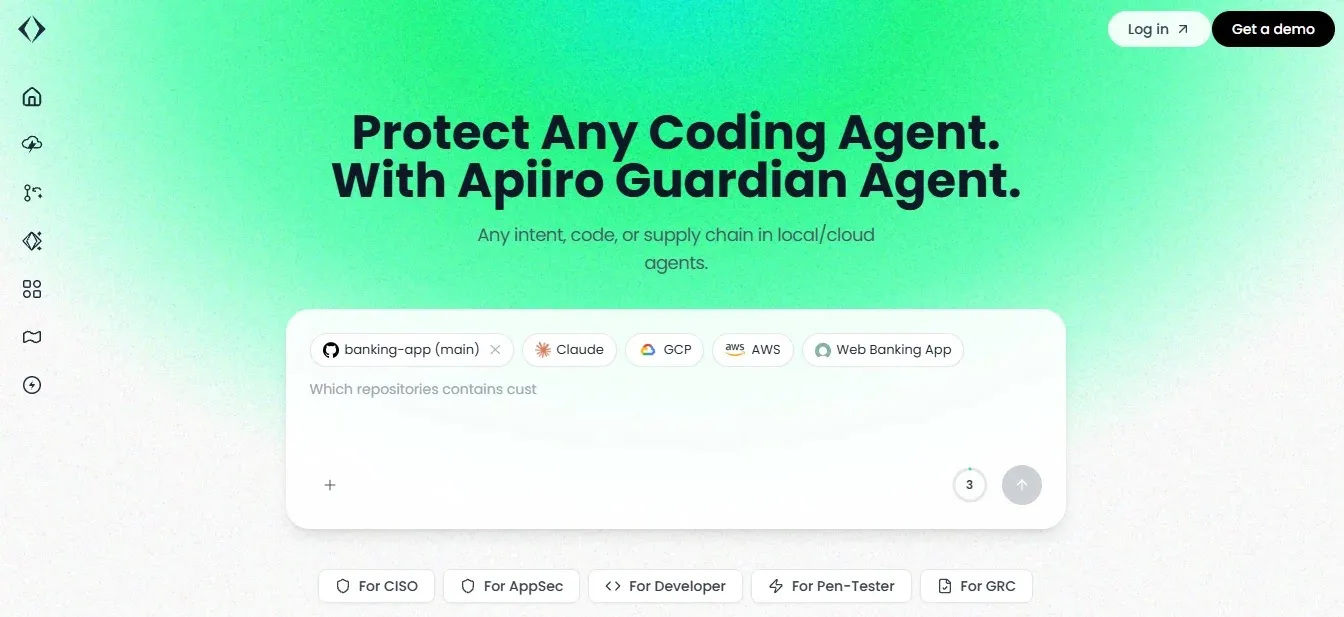
Apiiro vượt trội trong việc xác định những thay đổi mã cụ thể làm thay đổi bề mặt tấn công. Sử dụng biểu đồ rủi ro ứng dụng sâu và ánh xạ kiến trúc, Apiiro theo dõi các thành phần phần mềm từ giai đoạn thiết kế ban đầu đến khi thực thi trong môi trường sản xuất.
3. ArmorCode — Độ rộng tổng hợp tốt nhất
ArmorCode biến mọi sự kết hợp công cụ của bạn thành một hàng đợi duy nhất, đã được khử trùng lặp và phân bổ quyền sở hữu. Bằng cách tiếp nhận và chuẩn hóa các phát hiện từ DAST, SAST, SCA và máy quét container, nền tảng này mang lại khả năng quản lý tư thế ưu tiên tổng hợp.
4. Legit Security — Tính toàn vẹn đường ống tốt nhất
Legit Security kiểm kê và bảo vệ nhà máy xây dựng (build factory) mà các công cụ tổng hợp thông thường thường bỏ qua. Điều này đặc biệt quan trọng khi các kẻ tấn công hiện đại nhắm mục tiêu trực tiếp vào hạ tầng CI/CD để thực hiện các cuộc tấn công chuỗi cung ứng.
5. OX Security — Thực thi Code-to-Cloud tốt nhất
OX Security cung cấp khả năng truy xuất nguồn gốc đường ống với các tùy chọn thực thi tự động. Các nhà nghiên cứu của họ tích cực săn tìm rủi ro zero-day, bao gồm các lỗ hổng thực thi lệnh nghiêm trọng trong các framework AI hiện đại.
6. Snyk (AppRisk/Enso) — Tư thế nền tảng Dev tốt nhất
Đối với các tổ chức đã chuẩn hóa trên Snyk, ASPM xuất hiện như một bản nâng cấp nền tảng tự nhiên. Việc kết hợp công cụ khám phá tài sản của Enso Security giúp cặp đôi quản trị tài sản với khả năng khắc phục tự động bằng AI.
7. Palo Alto (Prisma Cloud/Cider) — CNAPP-bundled tốt nhất
Palo Alto Networks cung cấp bảo mật đường ống bên trong nền tảng bảo vệ ứng dụng đám mây (CNAPP). Bằng cách tích hợp công nghệ của Cider Security, họ giám sát các cấu hình CI/CD và IaC để ngăn chặn kẻ tấn công tiếp cận đám mây sản xuất.
8. Checkmarx — Tư thế bộ công cụ tốt nhất
Checkmarx cung cấp khả năng quản trị cấp bộ công cụ, cho phép các nhóm bảo vệ môi trường phát triển một cách nhất quán. Điều này giúp duy trì sự tương quan và chính sách đồng bộ trên tất cả các công cụ của Checkmarx One.
9. CrowdStrike (Bionic) — Tư thế ngữ cảnh runtime tốt nhất
Bionic triển khai ánh xạ kiến trúc ứng dụng trực tiếp bên trong hệ sinh thái CrowdStrike Falcon. Nó kết hợp kiến trúc phần mềm tiền sản xuất với phân tích hành vi của Falcon để làm nổi bật các lỗ hổng đang thực sự bị phơi bày trước lưu lượng truy cập internet.
10. Arnica — Ống kính đường ống hành vi tốt nhất
Arnica kết hợp quản lý tư thế với dữ liệu hành vi, giám sát quyền của nhà phát triển, các commit mã bất thường và thay đổi nhánh trong thời gian thực. Đây là giải pháp tiên phong trong việc cung cấp khả năng khắc phục qua ChatOps.
⚠️ Cảnh báo quan trọng: Khi lựa chọn nền tảng ASPM, hãy ưu tiên các giải pháp có khả năng đo lường tỷ lệ khắc phục (fix-rate) và thời gian trung bình để khắc phục (MTTR) thay vì chỉ dựa vào số lượng cảnh báo.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan