Top 10 Công cụ SCA Tốt nhất năm 2026: Đánh giá và Xếp hạng Chuyên sâu
Phân tích chi tiết 10 công cụ Phân tích Thành phần Phần mềm (SCA) hàng đầu năm 2026, tập trung vào khả năng phát hiện lỗ hổng, tự động hóa vá lỗi và bảo mật chuỗi cung ứng phần mềm.

- Snyk dẫn đầu: Nền tảng phát triển (DX) tối ưu với khả năng tự động tạo Pull Request vá lỗi.
- Phân tầng bảo mật: Sonatype chiếm ưu thế trong kiểm soát nhập liệu, Endor Labs xuất sắc trong phân loại khả năng tiếp cận (reachability).
- Tận dụng công cụ miễn phí: Dependabot và OWASP Dependency-Check là nền tảng cơ bản cần thiết trước khi đầu tư ngân sách lớn.
- Chiến lược ưu tiên: Tập trung vào tỷ lệ khắc phục (fix-rate) thay vì chỉ đếm số lượng cảnh báo.
Trong bối cảnh phần lớn mã nguồn hiện đại được xây dựng từ các thư viện bên thứ ba thông qua trình quản lý gói, các cuộc tấn công vào chuỗi cung ứng phần mềm (software supply chain attacks) đã trở thành mối đe dọa thường trực. Việc quét các phụ thuộc (dependencies) không còn là tùy chọn mà là yêu cầu bắt buộc để đảm bảo an toàn cho hệ thống.
Phương pháp luận đánh giá
Các chuyên gia đã thực hiện đánh giá dựa trên chất lượng cơ sở dữ liệu, khả năng ưu tiên dựa trên tính tiếp cận (reachability), nhận diện gói mã độc, độ sâu về tuân thủ giấy phép và hỗ trợ SBOM. Trọng số đánh giá được phân bổ như sau: Chất lượng phân loại (30%), Độ bao phủ (25%), Tự động hóa khắc phục (20%), Minh bạch giá cả (15%) và Tuân thủ/SBOM (10%).
Bảng xếp hạng công cụ SCA năm 2026
| STT | Công cụ | Giải thưởng | Điểm số |
|---|---|---|---|
| 1 | Snyk | Nền tảng phát triển tốt nhất | 9.1 |
| 2 | Sonatype | Kiểm soát nhập liệu tốt nhất | 8.9 |
| 3 | Endor Labs | Phân loại reachability tốt nhất | 8.8 |
| 4 | Mend | Tự động hóa khắc phục tốt nhất | 8.6 |
| 5 | Socket | Phòng thủ gói mã độc tốt nhất | 8.5 |
| 6 | Black Duck | Tuân thủ pháp lý tốt nhất | 8.4 |
| 7 | JFrog Xray | Tích hợp Registry tốt nhất | 8.2 |
| 8 | Checkmarx SCA | Nền tảng quản lý tập trung tốt nhất | 8.0 |
| 9 | Veracode SCA | Thống nhất chứng thực tốt nhất | 7.9 |
| 10 | OWASP Dependency-Check | Công cụ OSS tự lưu trữ tốt nhất | 7.8 |
1. Snyk — Nền tảng phát triển tốt nhất
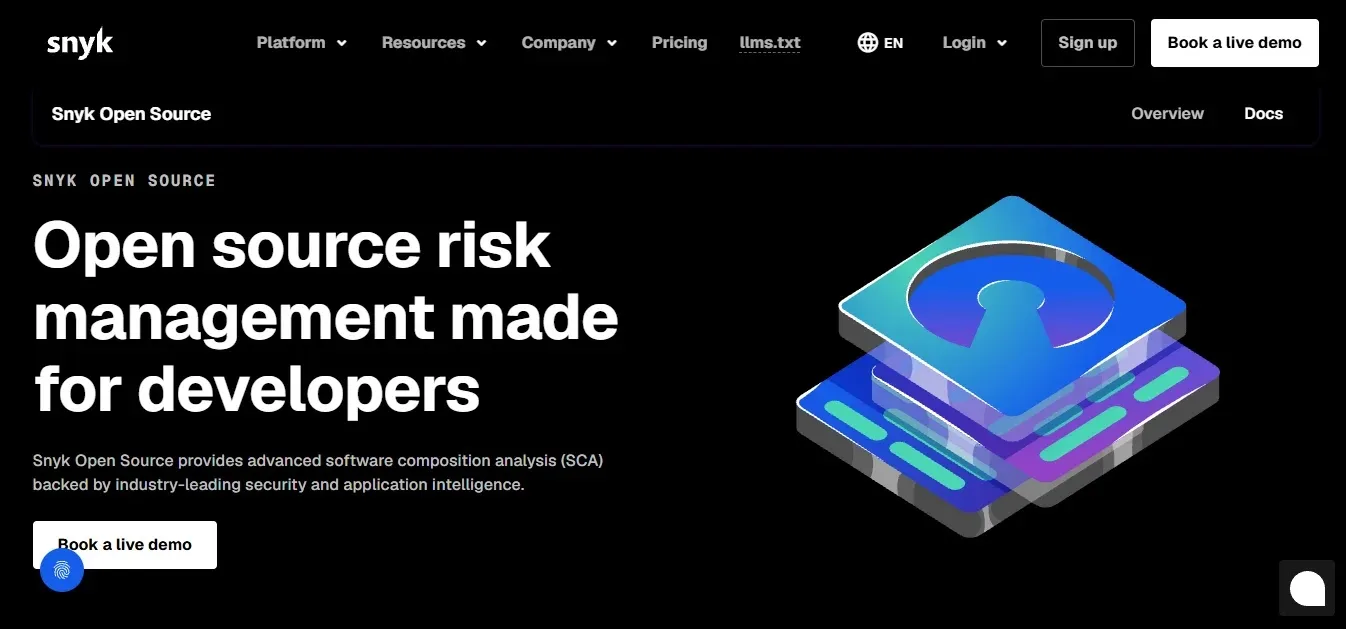
Snyk thiết lập tiêu chuẩn về trải nghiệm nhà phát triển (DX). Quy trình làm việc của nó kết hợp với khả năng vá lỗi dựa trên AI và tự động tạo các Pull Request, đảm bảo rủi ro từ các phụ thuộc được giảm thiểu thực tế.
2. Sonatype — Kiểm soát nhập liệu tốt nhất
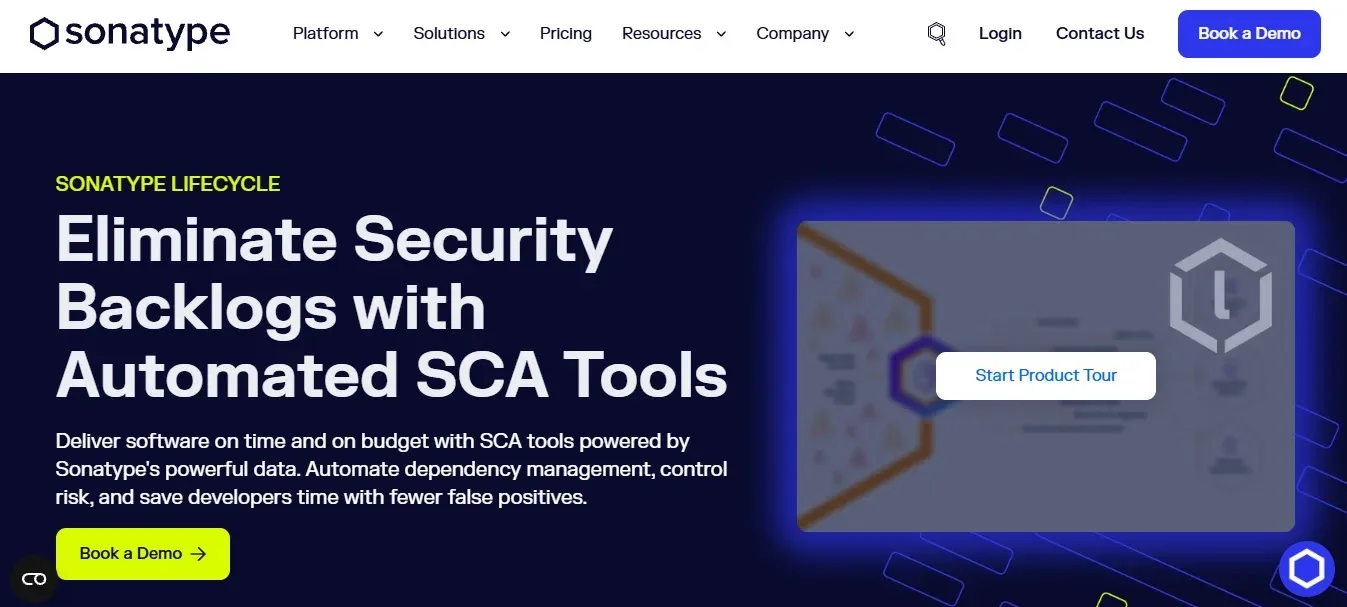
Thay vì chỉ quét sau khi cài đặt, Sonatype chặn các thành phần độc hại ngay tại cửa ngõ kho lưu trữ (repository). Với Firewall và Lifecycle, đây là giải pháp hàng đầu để ngăn chặn các gói npm và PyPI độc hại.
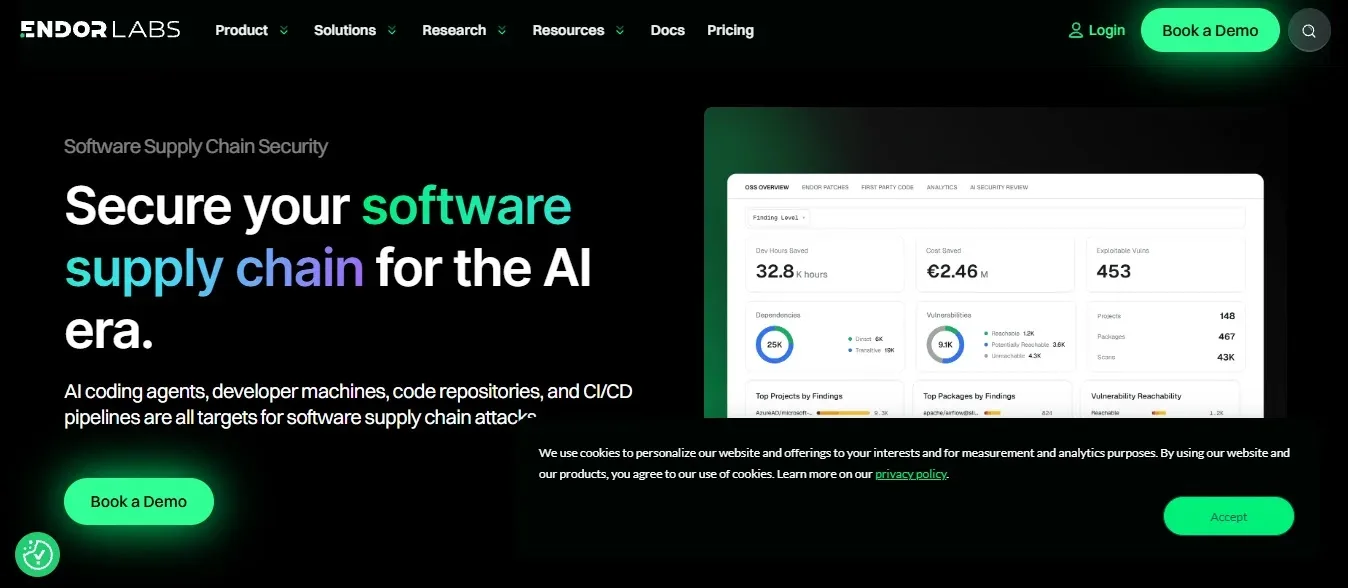
3. Endor Labs — Phân loại Reachability tốt nhất
Khả năng chứng minh hàm bị lỗi có thực sự được gọi hay không giúp giảm thiểu đáng kể số lượng cảnh báo sai (noise). Endor Labs sử dụng đồ thị gọi hàm (call graphs) để tập trung vào những gì mã nguồn thực sự tiếp cận được.
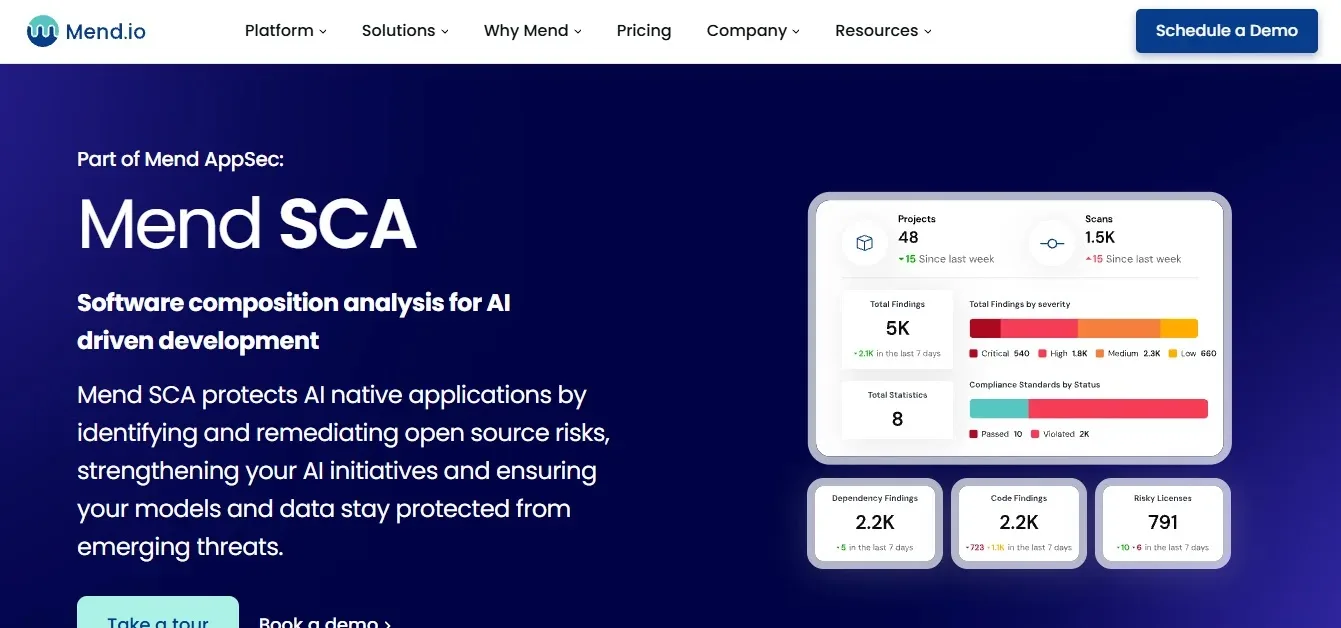
4. Mend — Tự động hóa khắc phục tốt nhất
Mend nổi bật với công cụ Renovate, cho phép tự động hóa việc cập nhật các phụ thuộc một cách liên tục, biến việc bảo trì trở thành một phần của quy trình phát triển hàng ngày.
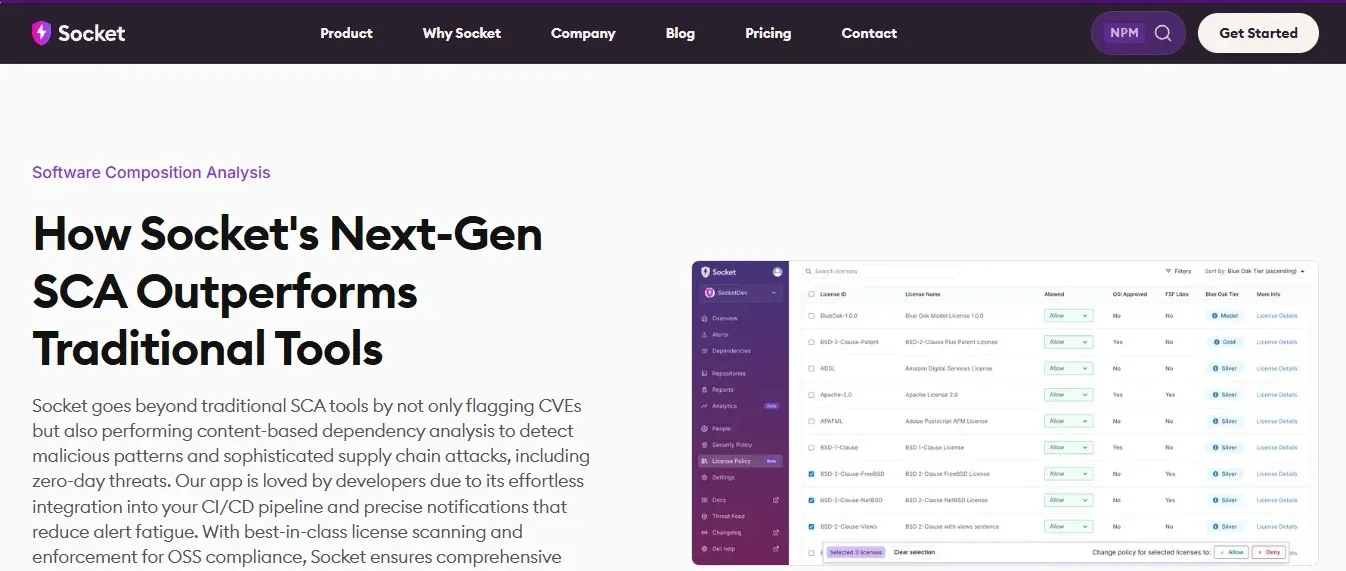
5. Socket — Phòng thủ gói mã độc tốt nhất
Socket vượt xa việc quét CVE truyền thống bằng cách phân tích hành vi của các gói nguồn mở, giúp phát hiện các kỹ thuật như typosquatting trước khi chúng trở thành lỗ hổng được công bố.
6. Black Duck — Tuân thủ pháp lý tốt nhất
Đối với các doanh nghiệp cần kiểm soát chặt chẽ về giấy phép và rủi ro M&A, Black Duck cung cấp độ sâu về phân tích mã nguồn và cơ sở dữ liệu tri thức (KnowledgeBase) không đối thủ nào sánh kịp.
7. JFrog Xray — Tích hợp Registry tốt nhất
Được thiết kế để tích hợp sâu với Artifactory, Xray cung cấp khả năng phân tích đệ quy và đồ thị tác động xây dựng, cực kỳ hiệu quả cho các hệ thống đã sử dụng hệ sinh thái JFrog.
8. Checkmarx SCA — Nền tảng quản lý tập trung tốt nhất
Checkmarx cho phép quản lý rủi ro từ bên thứ ba song song với các kết quả phân tích mã tĩnh (SAST) trong một hàng đợi duy nhất, giúp tối ưu hóa quy trình làm việc cho đội ngũ bảo mật.
9. Veracode SCA — Thống nhất chứng thực tốt nhất
Veracode cung cấp một mặt phẳng chính sách thống nhất cho cả quét tĩnh, động và SCA, đảm bảo tính nhất quán trong báo cáo tuân thủ trên toàn bộ vòng đời phát triển phần mềm.
10. OWASP Dependency-Check — Công cụ OSS tự lưu trữ tốt nhất
Đây là dự án mã nguồn mở đáng tin cậy nhất cho các tổ chức yêu cầu môi trường air-gapped hoặc không có ngân sách. Mặc dù thiếu các tính năng phân loại nâng cao, nó vẫn là nền tảng cơ bản vững chắc.
Lời khuyên mua sắm: Ba mối đe dọa, một trình tự
Rủi ro phụ thuộc bao gồm ba vấn đề chính: CVE đã biết (Snyk/Mend), gói mã độc (Sonatype/Socket) và rủi ro giấy phép (Black Duck). Hãy bắt đầu bằng việc kích hoạt các công cụ miễn phí, sau đó thêm khả năng phân loại reachability (Endor Labs) để giảm nhiễu, và cuối cùng là đồng bộ hóa với hệ sinh thái registry hiện có của bạn.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan