Top 10 Giải pháp Bảo mật API hàng đầu năm 2026: Đánh giá và Xếp hạng chuyên sâu
Phân tích chuyên sâu về 10 nền tảng bảo mật API hàng đầu năm 2026, tập trung vào khả năng phát hiện hành vi, bảo vệ tại biên và chiến lược phòng thủ Zero Trust.

- Ưu tiên hàng đầu: Salt Security dẫn đầu nhờ khả năng thiết lập đường cơ sở hành vi (behavioral baselining) giúp phát hiện các cuộc tấn công logic tinh vi.
- Xu hướng thị trường: Sự trỗi dậy của các nền tảng bảo mật tại biên (Edge) như Cloudflare, Akamai và Imperva đang dần thay thế các giải pháp độc lập.
- Chiến lược triển khai: Cần ưu tiên khám phá API dựa trên lưu lượng thực tế trước khi áp dụng các biện pháp bảo vệ chuyên sâu.
- Bảo mật từ thiết kế: 42Crunch đóng vai trò then chốt trong việc bảo mật hợp đồng API ngay từ giai đoạn phát triển (CI/CD).
Trong bối cảnh kiến trúc doanh nghiệp đang chuyển dịch mạnh mẽ sang các dịch vụ phân tán (microservices) và tích hợp bên thứ ba, các quy tắc kiểm tra tĩnh (static rules) và cơ chế kiểm tra truyền thống đã không còn đủ khả năng ngăn chặn các mối đe dọa API hiện đại. Các cuộc tấn công lạm dụng logic nghiệp vụ (business-logic abuse) thường xuyên vượt qua các chữ ký (signatures) của WAF một cách dễ dàng.
Nhóm nghiên cứu đã thực hiện đánh giá các giải pháp bảo mật API hàng đầu dựa trên độ sâu của khả năng khám phá (discovery depth) và phát hiện hành vi (behavioral detection). Kết quả cho thấy một làn sóng hợp nhất mạnh mẽ, với 9 nhà cung cấp nổi bật nhất đang thống trị thị trường.
Phương pháp luận đánh giá
Việc xếp hạng được thực hiện dựa trên nghiên cứu độc lập với các tiêu chí trọng số cụ thể: Khám phá API (25%), Phát hiện hành vi (25%), Phản hồi/Chặn tấn công (20%), Tính minh bạch về giá (15%) và Hệ sinh thái (15%). Không có sự can thiệp của quảng cáo hay thử nghiệm trong phòng thí nghiệm, mọi điểm số đều dựa trên nghiên cứu biên tập.
Bảng xếp hạng sức mạnh bảo mật API năm 2026
| STT | Công cụ | Giải thưởng | Điểm số |
|---|---|---|---|
| 1 | Salt Security | Bảo mật hành vi runtime tốt nhất | 9.0 |
| 2 | Traceable | Độ sâu ngữ cảnh trace tốt nhất | 8.9 |
| 3 | Akamai (Noname) | Lãnh đạo tích hợp tại biên tốt nhất | 8.7 |
| 4 | Cequence Security | Kết hợp API + Bot tốt nhất | 8.5 |
| 5 | 42Crunch | Hợp đồng thiết kế tốt nhất | 8.4 |
| 6 | Cloudflare | Giá trị tích hợp tại biên tốt nhất | 8.3 |
| 7 | Wallarm | Độ sâu WAAP hợp nhất tốt nhất | 8.2 |
| 8 | Imperva | Tích hợp hệ thống WAAP tốt nhất | 8.0 |
| 9 | F5 (Wib) | Làn đường ADC tốt nhất | 7.8 |
1. Salt Security — Bảo mật hành vi Runtime tốt nhất
Salt Security đứng đầu bảng xếp hạng nhờ khả năng tái tạo dòng thời gian của kẻ tấn công và khám phá API bóng (shadow-API) tự động. Đây là chuẩn mực công nghiệp trong việc phát hiện các lỗ hổng trong khung xác thực OAuth và các endpoint API.
2. Traceable — Độ sâu ngữ cảnh Trace tốt nhất
Khả năng phân tích ngữ cảnh ở cấp độ trace cho phép công cụ này theo dõi chính xác hành động của một lệnh gọi API xuyên suốt toàn bộ đường dẫn thực thi, giải quyết thách thức bảo mật trong các kiến trúc ưu tiên đám mây.
3. Akamai (Noname) — Lãnh đạo tích hợp tại biên
Việc kết hợp telemetry của Noname với các nền tảng WAF và WAAP hiện có giúp doanh nghiệp đạt được khả năng thực thi bảo mật ngay tại biên mạng, loại bỏ ma sát trong quá trình triển khai.
4. Cequence Security — Kết hợp API + Bot
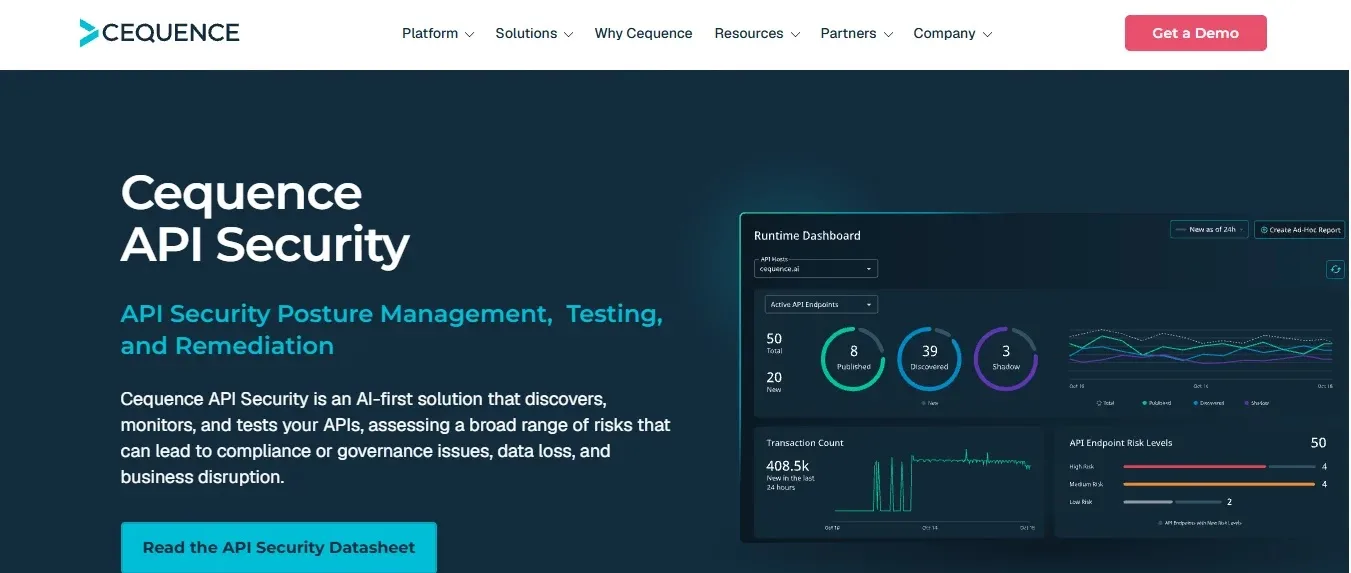
Cequence coi các cuộc tấn công tự động và khai thác API là một vấn đề thống nhất, cung cấp giải pháp phòng thủ toàn diện cho cả API và các bot thu thập dữ liệu.
5. 42Crunch — Hợp đồng thiết kế (Design-time)
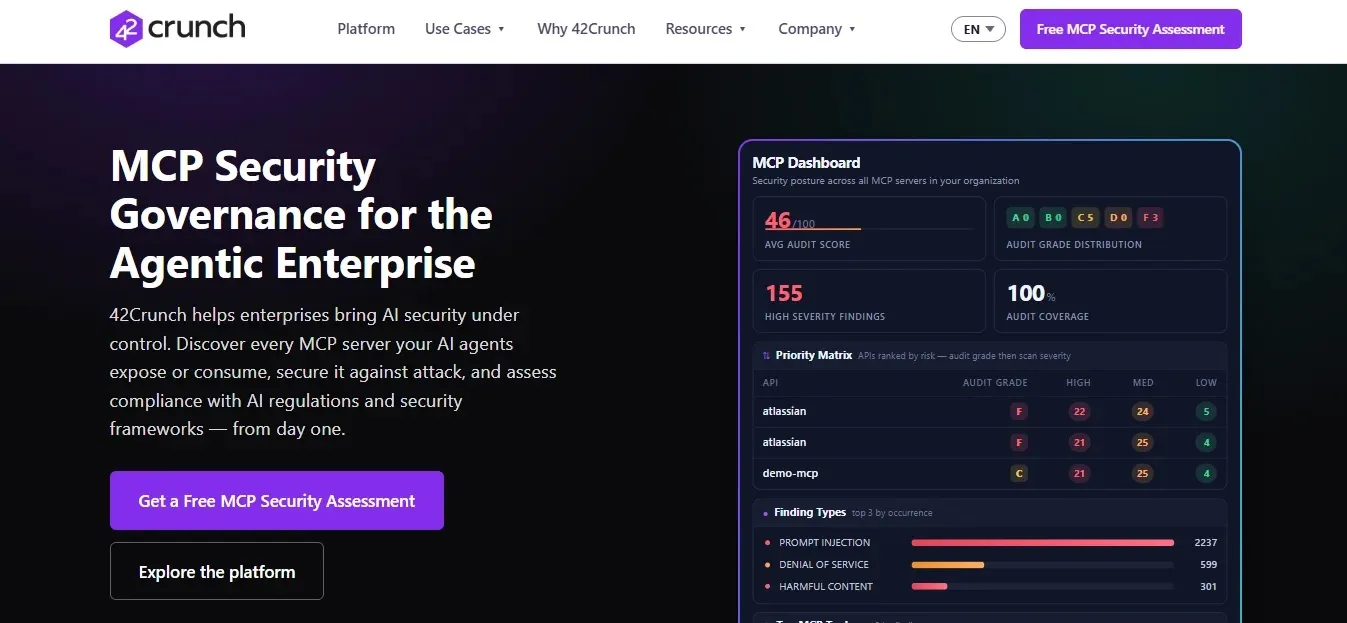
Đây là giải pháp lý tưởng cho các đội ngũ DevOps muốn thực hiện 'shift-left' trong bảo mật, đảm bảo các tiêu chuẩn an toàn được áp dụng ngay từ giai đoạn thiết kế.
6. Cloudflare — Giá trị tích hợp tại biên
Đối với các doanh nghiệp đã sử dụng dịch vụ của Cloudflare, đây là lựa chọn tối ưu về chi phí và triển khai, cung cấp khả năng bảo mật API mà không cần thêm hạ tầng chuyên dụng.
7. Wallarm — Độ sâu WAAP hợp nhất
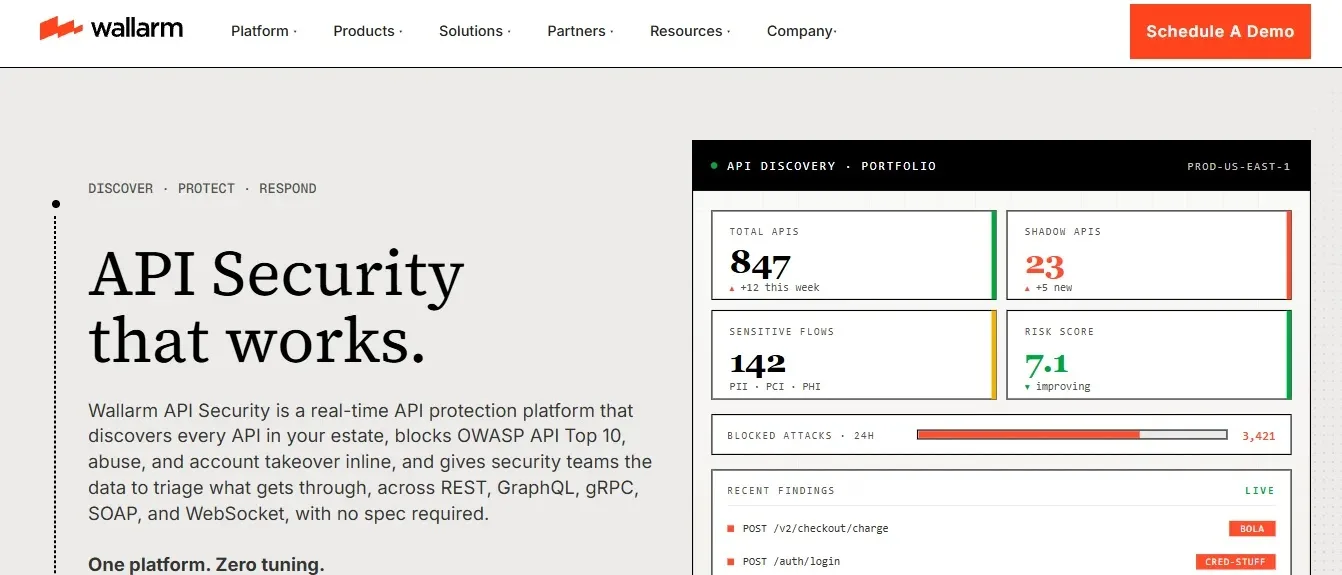
Wallarm là nền tảng WAAP coi API là khối lượng công việc chính, cung cấp khả năng khám phá tự động và xác thực giao thức mạnh mẽ.
8. Imperva — Tích hợp hệ thống WAAP
Sự kết hợp giữa khám phá API tự động và bảo vệ runtime trong một nền tảng WAAP lâu đời giúp Imperva duy trì vị thế vững chắc trong các doanh nghiệp lớn.
9. F5 (Wib) — Làn đường ADC
Việc tận dụng hạ tầng BIG-IP và NGINX hiện có để triển khai bảo mật API giúp F5 trở thành lựa chọn hiệu quả cho các doanh nghiệp muốn tối ưu hóa hạ tầng ADC sẵn có.
Lời khuyên mua sắm
Trước khi đầu tư vào các nền tảng chuyên dụng, doanh nghiệp nên thực hiện khám phá dựa trên lưu lượng truy cập để có cái nhìn chính xác về bề mặt tấn công. Hãy ưu tiên các giải pháp tích hợp tại biên (Cloudflare, Akamai, Imperva, F5) nếu bạn đã sở hữu hạ tầng của họ, sau đó mới cân nhắc các giải pháp bảo mật hành vi runtime (Salt, Traceable) cho các API quan trọng nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan