Top 10 Công cụ Bảo mật Chuỗi cung ứng Phần mềm năm 2026: Đánh giá & Xếp hạng
Phân tích chuyên sâu 10 nền tảng bảo mật chuỗi cung ứng phần mềm hàng đầu năm 2026, tập trung vào khả năng phòng thủ, quản lý lỗ hổng và tính toàn vẹn của quy trình CI/CD.

- Chiến lược ưu tiên: Chainguard dẫn đầu nhờ cách tiếp cận loại bỏ lỗ hổng từ gốc thông qua các image tối giản.
- Bốn bề mặt tấn công: Các tổ chức cần tập trung bảo vệ Dependencies, Pipelines, Artifacts và Base Images.
- Xu hướng Provenance: Việc ký số và chứng thực nguồn gốc (SLSA) đang trở thành yêu cầu bắt buộc trong các hợp đồng công nghệ.
- Chiến lược thực thi: Thay vì mua sắm dàn trải, hãy lập bản đồ 4 bề mặt tấn công và đầu tư ngân sách vào hai lĩnh vực yếu nhất.
Chuỗi cung ứng phần mềm hiện nay là một bề mặt tấn công phức tạp bao gồm bốn thành phần cốt lõi: dependencies (thư viện phụ thuộc), pipelines (quy trình xây dựng), artifacts (sản phẩm đầu ra) và base images (ảnh nền tảng). Không có một nhà cung cấp đơn lẻ nào có thể bao phủ toàn diện cả bốn khía cạnh này. Các chuyên gia an ninh mạng đã thực hiện đánh giá 10 công cụ hàng đầu dựa trên khả năng bao phủ thực tế, hỗ trợ tiêu chuẩn SLSA, khả năng phát hiện gói độc hại và tính minh bạch về giá.
Phương pháp luận đánh giá
Việc xếp hạng dựa trên nghiên cứu chuyên sâu thay vì thử nghiệm trong phòng thí nghiệm. Các trọng số được phân bổ như sau: 30% cho khả năng bao phủ bề mặt tấn công, 25% cho tư duy phòng ngừa thay vì chỉ xử lý sự cố, 20% cho khả năng chứng thực nguồn gốc (provenance), 15% cho tính minh bạch về giá và 10% cho hệ sinh thái hỗ trợ.
| Xếp hạng | Công cụ | Thế mạnh cốt lõi | Điểm số |
|---|---|---|---|
| 1 | Chainguard | Chiến lược loại bỏ lỗ hổng từ gốc | 9.0 |
| 2 | Sonatype | Kiểm soát nhập liệu (Ingestion) | 8.9 |
| 3 | Snyk | Độ bao phủ cho nhà phát triển | 8.7 |
| 4 | Aqua Security | Bảo mật Cloud-native | 8.5 |
| 5 | JFrog | Quản lý lưu giữ Artifact | 8.4 |
| 6 | Endor Labs | Phân tích khả năng tiếp cận (Reachability) | 8.4 |
| 7 | Legit Security | Tính toàn vẹn của nhà máy (Factory Integrity) | 8.3 |
| 8 | Cycode | Hợp nhất Pipeline và Dependencies | 8.2 |
| 9 | Anchore | Ưu tiên SBOM cho mã nguồn mở | 8.1 |
| 10 | Palo Alto Networks | Bối cảnh CNAPP | 7.9 |
Phân tích chi tiết các nền tảng hàng đầu
1. Chainguard — Chiến lược loại bỏ lỗ hổng từ gốc
Chainguard đạt vị trí số 1 nhờ cách tiếp cận đột phá: bắt đầu với môi trường sạch thay vì phải xử lý các lỗ hổng tồn đọng. Các container base image tối giản, được xây dựng liên tục và ký số bằng mật mã giúp loại bỏ các kết quả dương tính giả và giảm thiểu đáng kể Software Bill of Materials (SBOM) trước khi triển khai.
2. Sonatype — Kiểm soát nhập liệu
Sonatype ngăn chặn các gói độc hại ngay tại cửa ngõ của kho lưu trữ. Repository Firewall của hãng kết hợp với trí tuệ nhân tạo để xác định các gói npm và PyPI độc hại được thiết kế để đánh cắp thông tin nhạy cảm trong quá trình khởi tạo bản dựng.
3. Snyk — Độ bao phủ cho nhà phát triển
Snyk được ưa chuộng nhờ khả năng tích hợp sâu vào quy trình làm việc của kỹ sư. Nền tảng này kết hợp kiểm tra phụ thuộc mã nguồn mở với các đề xuất sửa lỗi tự động thông qua AI, giúp duy trì vệ sinh chuỗi cung ứng ở tốc độ phát triển phần mềm nhanh chóng.
4. Aqua Security — Bảo mật Cloud-native
Với sự phổ biến của Trivy, Aqua Security cung cấp khả năng bảo vệ toàn diện từ giai đoạn xây dựng đến khi chạy (build-to-runtime). Nền tảng này duy trì sự quản trị chặt chẽ đối với các container trong môi trường đám mây.
5. JFrog — Quản lý lưu giữ Artifact
JFrog thiết lập chuỗi hành trình sản phẩm (chain of custody) ngay tại nơi lưu trữ các binary. Sự kết hợp giữa Artifactory và Xray cho phép quét binary, quản lý gói, ký số bản phát hành và phân phối an toàn.
6. Endor Labs — Phân tích khả năng tiếp cận
Endor Labs giải quyết vấn đề nhiễu cảnh báo bằng cách chứng minh các hàm dễ bị tổn thương nào thực sự được ứng dụng gọi đến, giúp giảm tồn đọng lỗ hổng lên đến 80%.
7. Legit Security — Tính toàn vẹn của nhà máy
Legit Security bảo vệ chính "nhà máy" xây dựng phần mềm bằng cách khám phá mọi pipeline CI/CD, giám sát hạ tầng runner và cảnh báo về các thay đổi cấu hình trái phép.
8. Cycode — Hợp nhất Pipeline và Dependencies
Cycode cung cấp một cái nhìn thống nhất về mã nguồn, thông tin xác thực, pipeline CI/CD và các phụ thuộc bên thứ ba thông qua một biểu đồ rủi ro duy nhất.
9. Anchore — Ưu tiên SBOM
Anchore là nền tảng cốt lõi để tạo ra SBOM toàn diện. Với Syft và Grype, công cụ này đã trở thành tiêu chuẩn công nghiệp cho việc xác minh tính toàn vẹn của phần mềm và sẵn sàng cho các đợt kiểm toán.
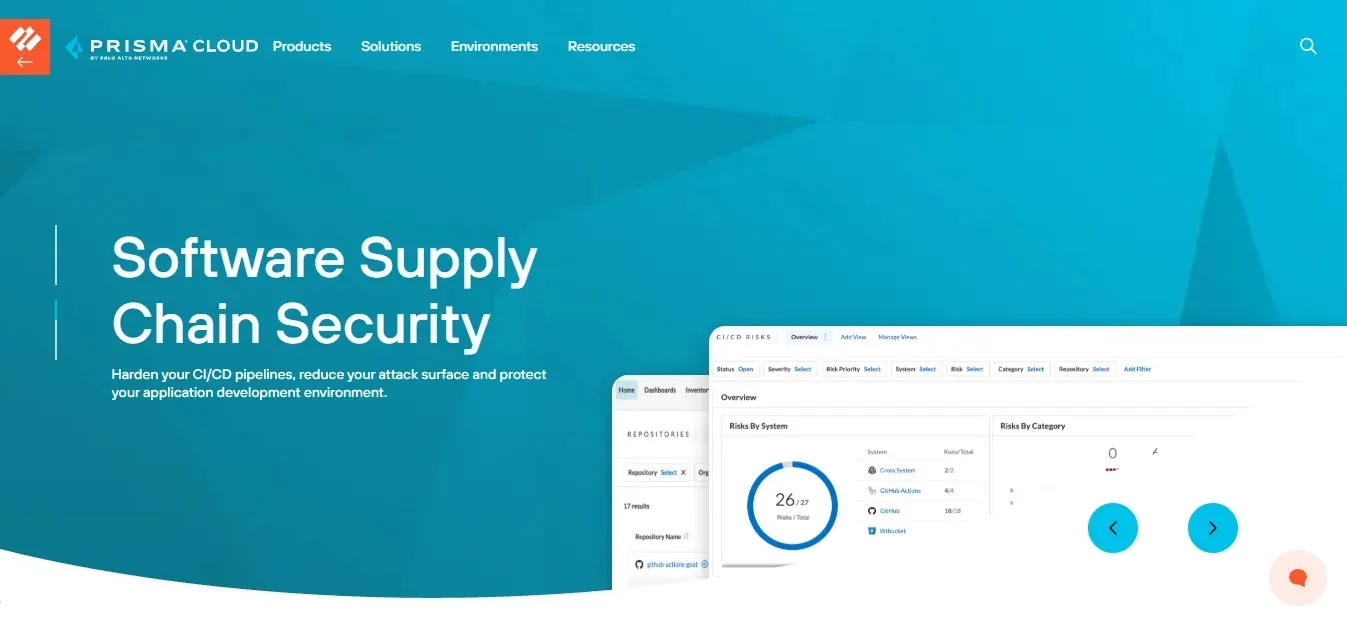
10. Palo Alto Networks — Bối cảnh CNAPP
Kết hợp công nghệ của Cider Security, Palo Alto Networks kết nối các cấu hình sai trong quá trình xây dựng trực tiếp với bối cảnh bảo mật ứng dụng đám mây (CNAPP).
⚠️ Cảnh báo quan trọng: Các tổ chức cần thực hiện đánh giá thực trạng trên cả bốn bề mặt tấn công trước khi mua sắm công cụ mới. Hãy ưu tiên thực thi các biện pháp kiểm soát cơ bản như thực hành bảo mật CI/CD, quản lý token nhà phát triển và ký số mọi sản phẩm xuất xưởng để ngăn chặn các cuộc tấn công chuỗi cung ứng tinh vi.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan