
Phân tích mã độc Shai-Hulud tấn công chuỗi cung ứng qua gói npm Tensorlake
Gói npm 'tensorlake' bị chiếm quyền điều khiển để phát tán mã độc Shai-Hulud, một loại sâu máy tính đánh cắp thông tin xác thực và thực thi mã từ xa trên hạ tầng AI.

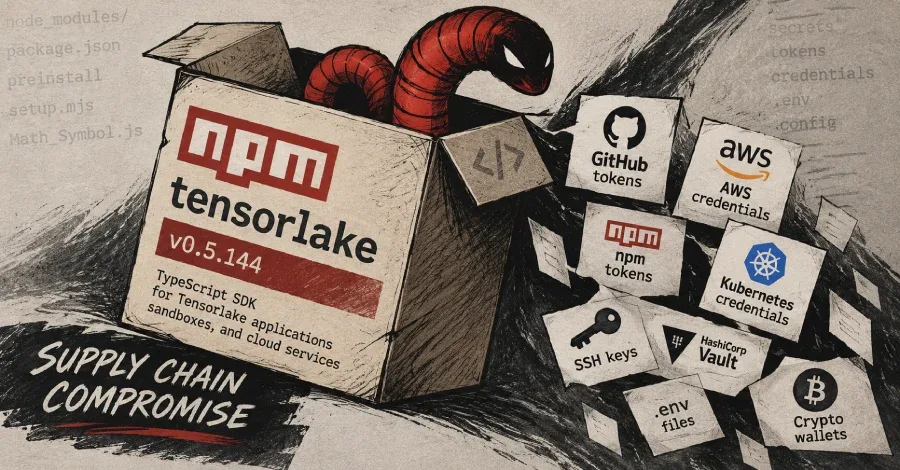
- Mối đe dọa: Gói npm 'tensorlake' phiên bản 0.5.144 bị chèn mã độc nhằm đánh cắp thông tin xác thực và thiết lập cơ chế duy trì quyền truy cập (persistence).
- Cơ chế tấn công: Sử dụng kỹ thuật ChainDrop/Shai-Hulud, mã độc tự động lan truyền bằng cách tái xuất bản các gói bị nhiễm và chèn workflow GitHub Actions độc hại.
- Tác động: Đánh cắp token npm, GitHub, AWS, SSH keys, dữ liệu ví tiền điện tử và cấu hình các công cụ AI như Claude, Cursor, Windsurf.
- Khuyến nghị: Gỡ bỏ ngay phiên bản 0.5.144, thực hiện xoay vòng (rotate) toàn bộ các thông tin xác thực đã lưu trữ trên hệ thống bị ảnh hưởng.
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công chuỗi cung ứng tinh vi nhắm vào gói npm tensorlake, một bộ công cụ phát triển phần mềm (SDK) TypeScript dành cho các ứng dụng, môi trường sandbox và dịch vụ đám mây. Cuộc tấn công này là một phần của chiến dịch ChainDrop / Shai-Hulud, một mối đe dọa đang gia tăng nhắm vào hạ tầng của các tác nhân phát triển AI.
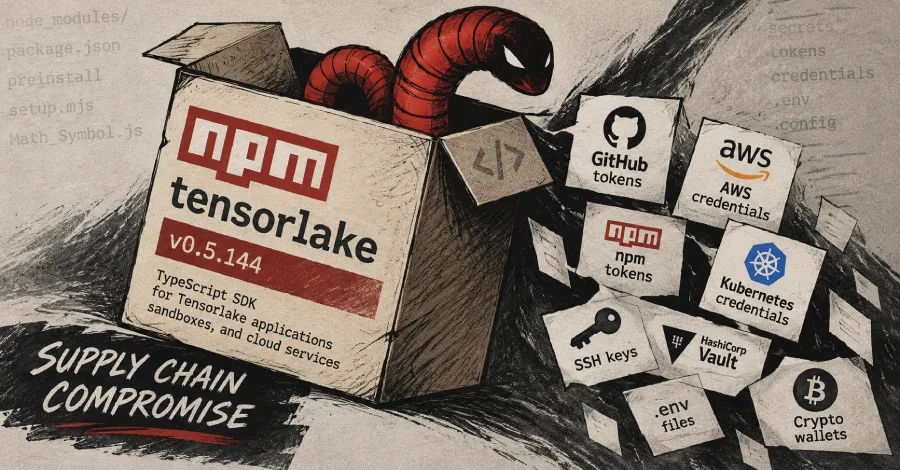
Phiên bản độc hại 0.5.144 chứa mã độc đã được làm rối (obfuscated) với khả năng thu thập thông tin xác thực, đánh cắp các bí mật (secrets), thiết lập cơ chế duy trì quyền truy cập và thực thi mã từ xa. Hiện tại, phiên bản này đã bị gỡ bỏ khỏi registry npm để ngăn chặn sự lây lan thêm.
Phân tích kỹ thuật cơ chế lây nhiễm
Dựa trên phân tích từ các chuyên gia, quy trình thực thi mã độc bắt đầu bằng một hook preinstall được thiết kế để khởi chạy tệp JavaScript package/lib/setup.mjs. Đây là một trình tải (loader) đã được làm rối, chịu trách nhiệm khởi chạy thành phần chính là sâu máy tính (worm) có khả năng tự lan truyền thông qua môi trường thực thi Bun.
Mã độc package/lib/Math_Symbol.js đóng vai trò là trung tâm điều khiển, thực hiện quét các tệp tin cục bộ, môi trường CI/CD, Kubernetes và các nguồn lưu trữ bí mật như HashiCorp Vault. Ngoài ra, nó còn tải xuống tệp nhị phân HackBrowserData để trích xuất dữ liệu từ trình duyệt và các ứng dụng khác.
Danh sách dữ liệu bị đánh cắp
Mã độc được thiết kế để thu thập một loạt các thông tin nhạy cảm, gây rủi ro nghiêm trọng cho doanh nghiệp và cá nhân:
| Loại dữ liệu | Mô tả tác động |
|---|---|
| Tokens | npm, GitHub, AWS credentials |
| Hạ tầng | HashiCorp Vault, Kubernetes credentials |
| Cấu hình | SSH keys, .env files, MCP files |
| Ứng dụng | Ví tiền điện tử, dữ liệu ứng dụng nhắn tin, cấu hình Claude/Cursor/Windsurf |
Cơ chế tự lan truyền và duy trì quyền truy cập
Để mở rộng phạm vi lây nhiễm, sâu máy tính này thực hiện liệt kê các gói liên quan đến danh tính của người dùng bị hại, xây dựng chứng thực Sigstore và tái xuất bản các phiên bản bị nhiễm. Các chuỗi ký tự tham chiếu đến workflow giả mạo của Copilot/Dependabot cho thấy kẻ tấn công cũng chủ động chèn các GitHub Actions độc hại vào kho lưu trữ của nạn nhân.
Mã độc sử dụng một hợp đồng thông minh trên mạng lưới Ethereum để phân giải địa chỉ máy chủ điều khiển (C2) là iseekaigogo[.]com. Trong trường hợp không thể kết nối, GitHub sẽ đóng vai trò là cơ chế dự phòng để lưu trữ dữ liệu bị đánh cắp trong một kho lưu trữ công khai với mô tả "Shai-Hulud: Here We Go Again."
Cơ chế "Hostage Token" và PowerShell Monitor
Một thành phần đáng chú ý là "hostage token", sử dụng một trình giám sát PowerShell để liên tục kiểm tra tính hợp lệ của token GitHub thông qua api.github.com/user. Nếu nạn nhân thực hiện thu hồi token, trình giám sát sẽ kích hoạt lệnh Invoke-Expression để thực thi mã PowerShell độc hại, có khả năng gây ra các hành vi phá hoại hệ thống.
Theo các nhà nghiên cứu, các tệp tin độc hại đã được đẩy lên nhánh chính của kho lưu trữ tensorlakeai/tensorlake dưới tên của một người bảo trì (maintainer). Commit độc hại đầu tiên được ghi nhận vào ngày 07/10/2026, và phiên bản 0.5.144 được phát hành ngay sau đó một ngày.
⚠️ Cảnh báo quan trọng: Mã độc còn ghi đè các tệp.claude/settings.jsonvà.vscode/tasks.jsonvào các kho lưu trữ mà nó tiếp cận được. Điều này đảm bảo mã độc sẽ tái kích hoạt khi người dùng mở dự án trong Claude Code hoặc VS Code.
Chiến dịch này là minh chứng cho thấy các tác nhân đe dọa đang ngày càng tập trung vào hạ tầng công cụ AI để trích xuất dữ liệu có giá trị cao từ các doanh nghiệp. Người dùng đã cài đặt phiên bản 0.5.144 cần thực hiện gỡ bỏ ngay lập tức, quét toàn bộ hệ thống và thực hiện xoay vòng toàn bộ các thông tin xác thực đã được lưu trữ trên máy tính bị nhiễm.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan



