Hacker sử dụng AI tấn công 90 tổ chức tại Hàn Quốc, đánh cắp 8,2 triệu hồ sơ
Cảnh sát Hàn Quốc đã bắt giữ một nhóm tội phạm mạng sử dụng AI để thực hiện các cuộc tấn công vào 90 tổ chức, đánh cắp 8,2 triệu hồ sơ dữ liệu cá nhân.
6p đọcChi tiết

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Cảnh sát Hàn Quốc đã bắt giữ một nhóm tội phạm mạng sử dụng AI để thực hiện các cuộc tấn công vào 90 tổ chức, đánh cắp 8,2 triệu hồ sơ dữ liệu cá nhân.
Apple vừa phát hành bản cập nhật khẩn cấp cho các thiết bị iPhone và iPad đời cũ nhằm khắc phục lỗ hổng zero-day trong CoreGraphics đang bị khai thác trong thực tế.
Các nhà nghiên cứu phát hiện chiến dịch tấn công nhắm vào nền tảng AI Agent Cairn, cho phép tin tặc cài đặt mã độc, đánh cắp khóa API và thực thi lệnh trái phép.
HashiCorp đã phát hành bản vá cho lỗ hổng nghiêm trọng CVE-2026-110720, cho phép kẻ tấn công leo thang đặc quyền thông qua việc quản lý ACL tự động trong Consul-k8s.
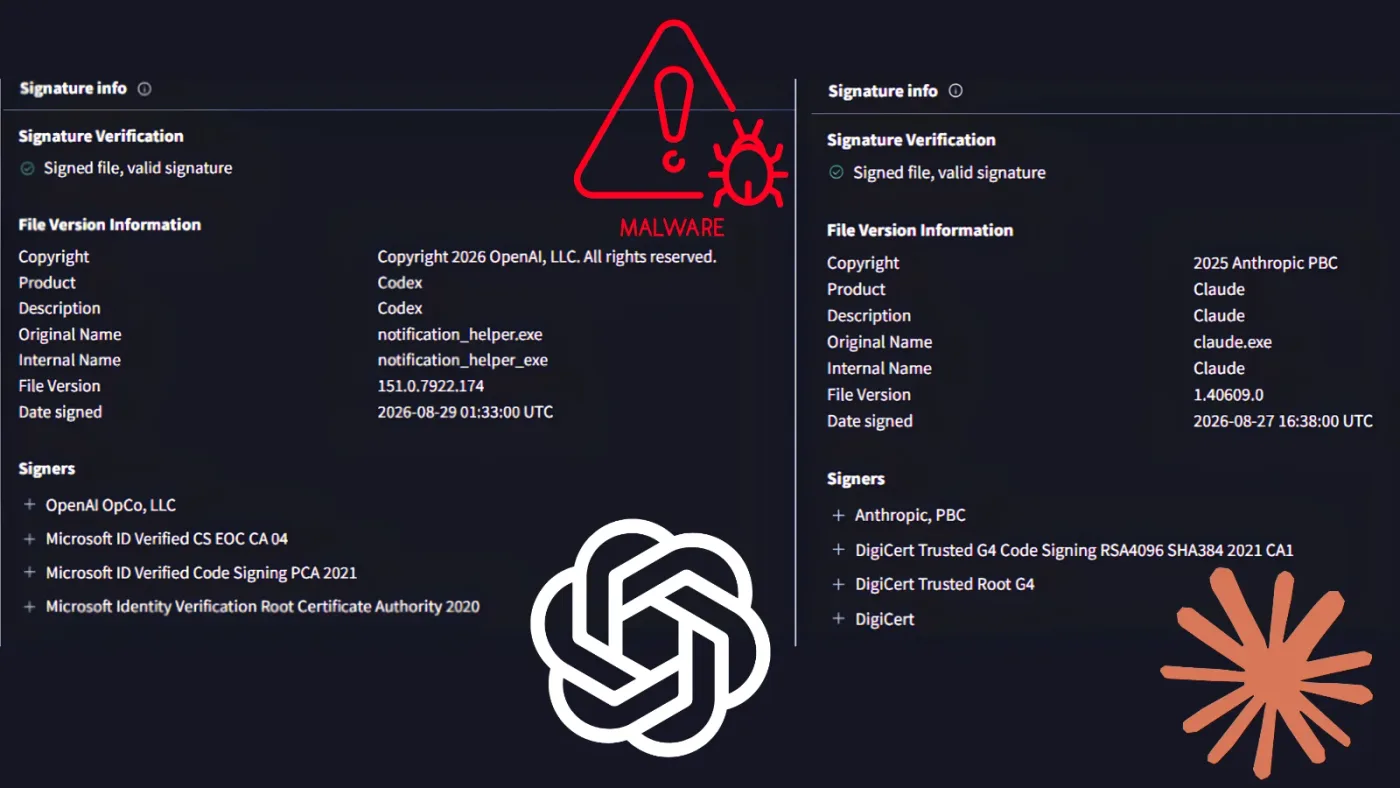
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch Yoba lợi dụng sự phổ biến của ChatGPT và Claude để phát tán mã độc thông qua các dự án GitHub giả mạo.
Kẻ tấn công đang lợi dụng tính năng chia sẻ trên claude.ai và Google Ads để phát tán mã độc Atomic macOS Stealer và các payload Windows nguy hiểm thông qua kỹ thuật ClickFix.
Một nhà nghiên cứu bảo mật đã khai thác thành công lỗ hổng zero-day để giành quyền root trên Samsung Smart TV 2025, phơi bày các cơ chế theo dõi người dùng tinh vi thông qua firmware Tizen.
Nghiên cứu mới chỉ ra cách OpenAI Codex hỗ trợ phân tích mã nguồn, phát hiện các khóa mã hóa cứng (hardcoded) và tài khoản ẩn trong nhiều phần mềm bảo mật USB phổ biến.
Nhóm tấn công Storm-0940 đã lợi dụng thông tin xác thực ConnectWise bị đánh cắp kết hợp với khung ARTEX dựa trên AI để xâm nhập hàng loạt môi trường Microsoft 365.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công nhắm vào 79 tổ chức, sử dụng kỹ thuật đánh cắp token xác thực để vượt qua MFA và chiếm quyền điều khiển Microsoft 365.