Chiến dịch tấn công Microsoft 365: Kẻ tấn công chiếm đoạt tài khoản qua đánh cắp Token
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công nhắm vào 79 tổ chức, sử dụng kỹ thuật đánh cắp token xác thực để vượt qua MFA và chiếm quyền điều khiển Microsoft 365.

- Phương thức tấn công: Kẻ tấn công sử dụng kỹ thuật Adversary-in-the-Middle (AitM) và Device-code phishing để đánh cắp token xác thực, cho phép truy cập tài khoản mà không cần vượt qua MFA.
- Quy mô chiến dịch: Ghi nhận ít nhất 497 lần đăng nhập thành công vào 79 tổ chức trong khoảng thời gian từ 14/07 đến 22/09/2026.
- Hành vi sau xâm nhập: Kẻ tấn công đăng ký thiết bị rogue, thay đổi phương thức MFA và thiết lập quy tắc ẩn email để duy trì sự hiện diện lâu dài.
Một chiến dịch tấn công mạng tinh vi nhắm vào các tài khoản Microsoft 365 đã được các nhà nghiên cứu bảo mật tại Huntress công bố vào ngày 22 tháng 10. Thay vì sử dụng các kỹ thuật đoán mật khẩu truyền thống, kẻ tấn công tập trung vào việc đánh cắp các phiên xác thực (authenticated sessions) đã được phê duyệt, từ đó vượt qua lớp bảo mật đa yếu tố (MFA) một cách dễ dàng.
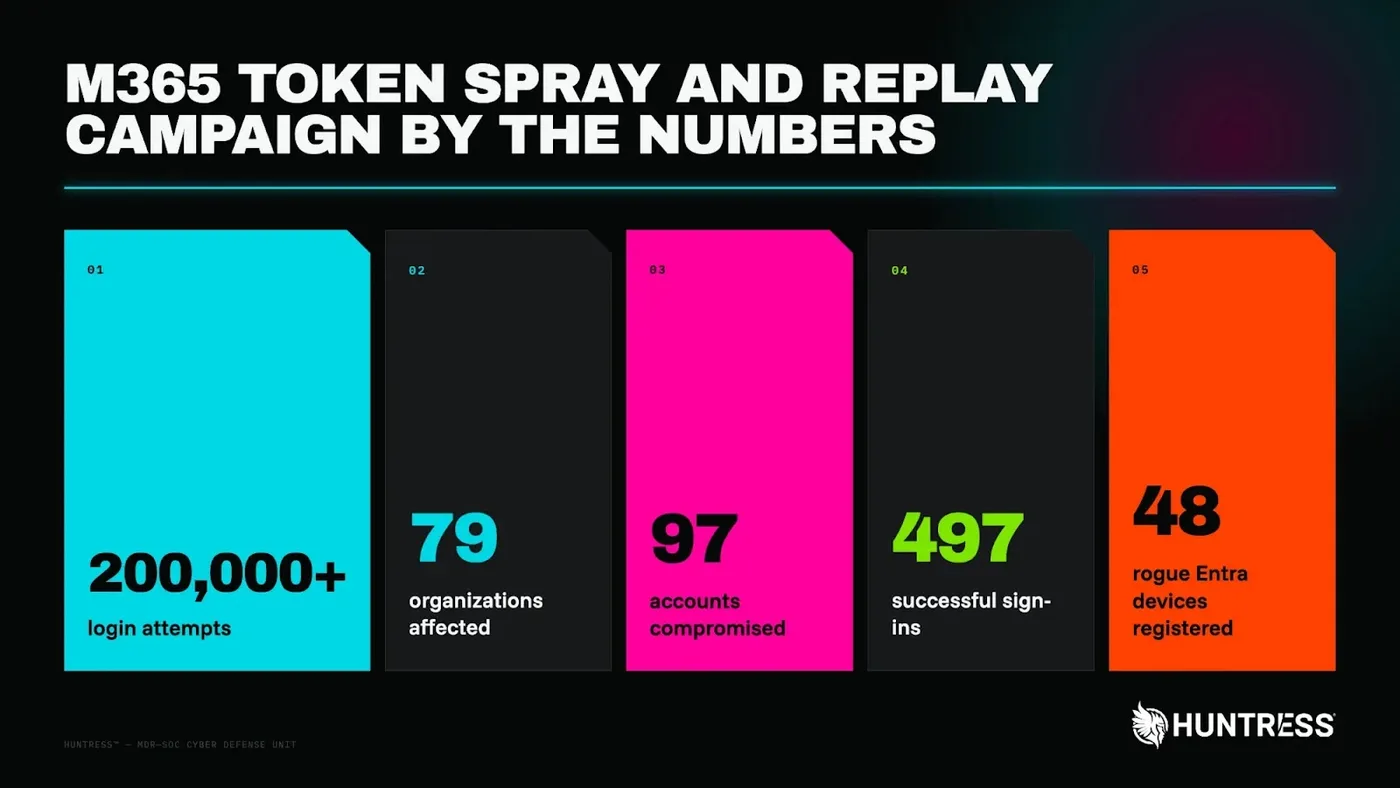
Chiến dịch này kéo dài trong 10 tuần, tạo ra hơn 200.000 nỗ lực đăng nhập thất bại trong các môi trường khách hàng bị giám sát. Kẻ tấn công đã tận dụng hạ tầng thuê từ nhà cung cấp dịch vụ lưu trữ 1337 Services GmbH tại Đức để thực hiện việc phát lại (replay) các phiên xác thực đã đánh cắp.
Phân tích kỹ thuật: Cơ chế chiếm đoạt phiên xác thực
Các nhà nghiên cứu đã phân loại hoạt động của kẻ tấn công thành hai bộ công cụ chính. Build A sử dụng các kịch bản trao đổi token thông qua các ứng dụng khách Microsoft Office và Authentication Broker, nhắm mục tiêu vào các dịch vụ như Microsoft Graph, Exchange Online và SharePoint. Trong khi đó, Build B tập trung vào việc phát lại các phiên trình duyệt thông qua OfficeHome.
Kỹ thuật Device-code phishing đóng vai trò quan trọng trong chiến dịch này. Bằng cách lừa nạn nhân phê duyệt phiên xác thực trên trang web chính thức của Microsoft, kẻ tấn công có thể chiếm quyền điều khiển phiên làm việc mà không cần biết mật khẩu của người dùng. Khoảng thời gian từ khi xác thực thành công đến khi tài khoản bị chiếm đoạt diễn ra rất nhanh, đôi khi chỉ trong vòng 4 phút.
Dấu hiệu nhận biết (IoCs) và hạ tầng tấn công
Dưới đây là bảng tổng hợp các chỉ số kỹ thuật quan trọng giúp các đội ngũ SOC thực hiện săn tìm mối đe dọa (Threat Hunting):
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Network | 193.26.115[.]0/24 | Dải IP chính dùng để phát lại phiên xác thực |
| Client ID | d3590ed6-52b3-4102-aeff-aad2292ab01c | Định danh ứng dụng Microsoft Office |
| Resource ID | 00000003-0000-0000-c000-000000000000 | Microsoft Graph API |
| Device Pattern | DESKTOP-[8 ký tự hex] | Quy tắc đặt tên thiết bị rogue |
⚠️ Cảnh báo quan trọng: Kẻ tấn công đã thực hiện xóa các phương thức MFA hiện có và đăng ký thiết bị mới chỉ trong vòng 3 giờ sau khi chiếm được tài khoản. Điều này cho thấy tốc độ phản ứng của hệ thống phòng thủ cần phải được tối ưu hóa để ngăn chặn việc leo thang đặc quyền.
Khuyến nghị phòng thủ và Hardening hệ thống
Để giảm thiểu rủi ro từ các cuộc tấn công đánh cắp token, các tổ chức cần thực hiện các biện pháp bảo mật nghiêm ngặt. Việc sử dụng Conditional Access đã chứng minh hiệu quả trong việc chặn hơn 1.000 nỗ lực tấn công tại 4 tổ chức trong một đợt sóng tấn công.
- Thu hồi phiên làm việc: Ngay lập tức thu hồi các phiên đăng nhập nghi ngờ và yêu cầu người dùng thay đổi mật khẩu.
- Kiểm soát thiết bị: Rà soát và loại bỏ các thiết bị không xác định đã được đăng ký trong Microsoft Entra.
- Hạn chế Device-code: Hạn chế tối đa việc sử dụng xác thực qua mã thiết bị (device-code authentication) nếu không thực sự cần thiết cho quy trình nghiệp vụ.
- Kiểm tra quy tắc hộp thư: Định kỳ rà soát các quy tắc (inbox rules) để phát hiện các hành vi ẩn tin nhắn hoặc chuyển tiếp email bất thường.
Việc giám sát chặt chẽ các yêu cầu OAuth2 và các hành vi bất thường từ các ứng dụng khách là chìa khóa để phát hiện sớm các chiến dịch tương tự. Các tổ chức nên tích hợp các chỉ số IoC nêu trên vào hệ thống SIEM để tự động hóa quy trình cảnh báo và phản ứng sự cố.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan