Tin tặc sử dụng AI Agents tấn công hơn 2.250 khách hàng Microsoft 365 qua ConnectWise
Nhóm tấn công Storm-0940 đã lợi dụng thông tin xác thực ConnectWise bị đánh cắp kết hợp với khung ARTEX dựa trên AI để xâm nhập hàng loạt môi trường Microsoft 365.

- Chiến dịch tấn công: Nhóm Storm-0940 sử dụng khung ARTEX tích hợp AI để tự động hóa quá trình trinh sát và leo thang đặc quyền trên hơn 2.250 tenant Microsoft 365.
- Phương thức khai thác: Tận dụng các thông tin xác thực ứng dụng ConnectWise bị đánh cắp, cho phép kẻ tấn công xác thực dưới danh nghĩa ứng dụng thay vì người dùng, qua đó vượt qua các rào cản MFA thông thường.
- Tác động: Kẻ tấn công có khả năng tự gán quyền Global Administrator cho các ứng dụng Teams, tạo tiền đề cho việc duy trì sự hiện diện lâu dài trong môi trường đám mây.
- Khuyến nghị: Cần rà soát ngay các quyền hạn ứng dụng, vô hiệu hóa các kết nối nghi vấn và kích hoạt nhật ký Microsoft Graph để tăng cường khả năng giám sát.
Một chiến dịch tấn công mạng quy mô lớn nhắm vào hệ sinh thái Microsoft 365 vừa được các chuyên gia an ninh mạng bóc tách, cho thấy sự trỗi dậy của việc sử dụng các tác nhân trí tuệ nhân tạo (AI Agents) trong các hoạt động xâm nhập trái phép. Theo báo cáo từ Microsoft, nhóm tấn công được định danh là Storm-0940, một nhóm có liên kết với các hoạt động gián điệp mạng từ Trung Quốc, đã sử dụng khung công cụ ARTEX để tự động hóa quy trình tấn công.
Cơ chế tấn công và vai trò của AI Agents
Khung công cụ ARTEX đóng vai trò là bộ điều phối trung tâm cho nhiều tác nhân AI, cho phép kẻ tấn công thực hiện các tác vụ từ trinh sát, xác thực cho đến duy trì sự hiện diện (persistence) trong môi trường đám mây. Thay vì sử dụng các phương thức tấn công truyền thống, kẻ tấn công đã lợi dụng các quyền hạn đã được cấp sẵn cho các ứng dụng ConnectWise đáng tin cậy, từ đó vượt qua các cơ chế bảo mật thông thường mà không cần mật khẩu người dùng hay MFA.
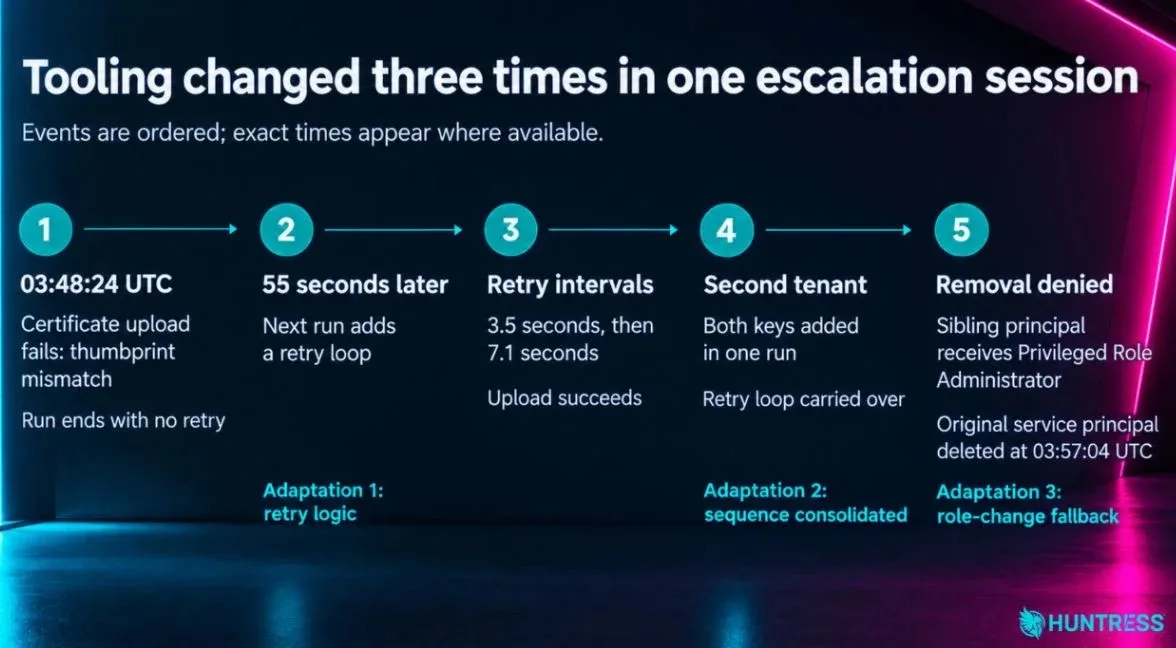
Các nhà nghiên cứu từ Huntress đã quan sát thấy hành vi này vào ngày 26 tháng 10. Điểm đáng chú ý là khả năng thích nghi của công cụ: khi một yêu cầu tải lên chứng chỉ thất bại do sai lệch dấu vân tay (thumbprint), hệ thống tự động điều chỉnh và thử lại sau khoảng 3.5 đến 7.1 giây. Sự linh hoạt này cho thấy sự can thiệp của các kịch bản tự động hóa hoặc các tác nhân AI trong việc xử lý lỗi thời gian thực.
Phân tích hành vi leo thang đặc quyền
Trong quá trình xâm nhập, kẻ tấn công đã thực hiện các thay đổi đối với vai trò của ứng dụng. Cụ thể, một danh tính ứng dụng Teams đã tự gán quyền Global Administrator cho chính nó. Điều này minh chứng cho việc các ứng dụng có quyền hạn cao trong môi trường M365 có thể trở thành mục tiêu chính để kẻ tấn công chiếm quyền điều khiển toàn bộ hệ thống.
Dấu hiệu nhận biết và chỉ số IOCs
Việc phát hiện các cuộc tấn công này gặp nhiều khó khăn do thiếu hụt nhật ký hoạt động của Microsoft Graph. Tuy nhiên, các chuyên gia đã tổng hợp được một số chỉ số IOCs quan trọng để các đội ngũ SOC có thể thực hiện săn tìm mối đe dọa (Threat Hunting).
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IP | 144.172.64[.]128 | Sử dụng cho xác thực ứng dụng và hoạt động Graph |
| IP | 144.172.64[.]99 | Hoạt động password spraying trên nhiều tenant |
| IP | 194.165.16[.]21 | Liên kết thông qua User-Agent trùng lặp |
| IP | 144.172.64[.]60 | Kết nối ConnectWise và Microsoft |
| User Agent | Python-urllib/3.12 | Công cụ liệt kê và leo thang đặc quyền |
| User Agent | python-requests/2.31 | Thực hiện các đợt quét mục tiêu |
⚠️ Cảnh báo quan trọng: Việc xóa các ứng dụng nghi vấn mà không bảo tồn dữ liệu có thể làm mất dấu vết điều tra. Các tổ chức nên vô hiệu hóa kết nối, sao lưu nhật ký và rà soát kỹ các quyền hạn (permissions) cũng như vai trò (role assignments) trước khi thực hiện bất kỳ hành động gỡ bỏ nào.
Khuyến nghị phòng thủ và Hardening
Để đối phó với các mối đe dọa tương tự, các tổ chức cần áp dụng chiến lược phòng thủ theo chiều sâu. Việc giám sát chéo giữa các tenant là vô cùng cần thiết để phát hiện các chiến dịch tấn công có vẻ nhỏ lẻ nhưng lại có quy mô lớn trên toàn hệ thống. Các quản trị viên nên ưu tiên kích hoạt nhật ký Microsoft Graph để tăng cường khả năng hiển thị (visibility) đối với các hành vi đọc dữ liệu trái phép.
Bên cạnh đó, cần thiết lập các cảnh báo tự động cho các sự kiện như: ứng dụng tự gán quyền hạn cao, thêm mới thông tin xác thực bất thường, hoặc các ứng dụng của nhà cung cấp (vendor identities) có hành vi lệch khỏi mô hình hoạt động thông thường. Việc tuân thủ các hướng dẫn từ CISA về bảo mật danh tính đám mây sẽ giúp giảm thiểu đáng kể rủi ro từ các cuộc tấn công dựa trên ứng dụng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan