Cảnh báo: Tin tặc chiếm quyền điều khiển AI Agents để cài đặt Backdoor
Các nhà nghiên cứu phát hiện chiến dịch tấn công nhắm vào nền tảng AI Agent Cairn, cho phép tin tặc cài đặt mã độc, đánh cắp khóa API và thực thi lệnh trái phép.

- Mối đe dọa mới: Tin tặc đang chủ động khai thác các bảng điều khiển (panel) của nền tảng AI Agent Cairn bị lộ trên internet.
- Kỹ thuật tấn công: Kẻ tấn công tiêm các tác vụ độc hại để cài đặt SSH key trái phép, triển khai trojan truy cập từ xa (RAT) và đánh cắp các khóa API nhạy cảm.
- Phạm vi ảnh hưởng: Nhiều hệ thống của các đội ngũ Red Team và các bài tập Capture-The-Flag (CTF) đã bị xâm nhập.
- Khuyến nghị: Cần cô lập các tác vụ AI trong môi trường container, thắt chặt quyền truy cập mạng và xoay vòng toàn bộ khóa API đã bị lộ.
Các nhà nghiên cứu bảo mật vừa công bố một chiến dịch tấn công mạng tinh vi nhắm trực tiếp vào các công cụ AI mà các đội ngũ bảo mật sử dụng để kiểm thử mạng lưới. Mục tiêu chính là nền tảng Cairn, một hệ thống cho phép các AI Agent tự động thực hiện các mục tiêu được định nghĩa trước. Việc để lộ các bảng điều khiển này ra môi trường internet đã tạo điều kiện cho kẻ tấn công thực thi các tác vụ độc hại mà không gặp phải rào cản xác thực đáng kể nào.
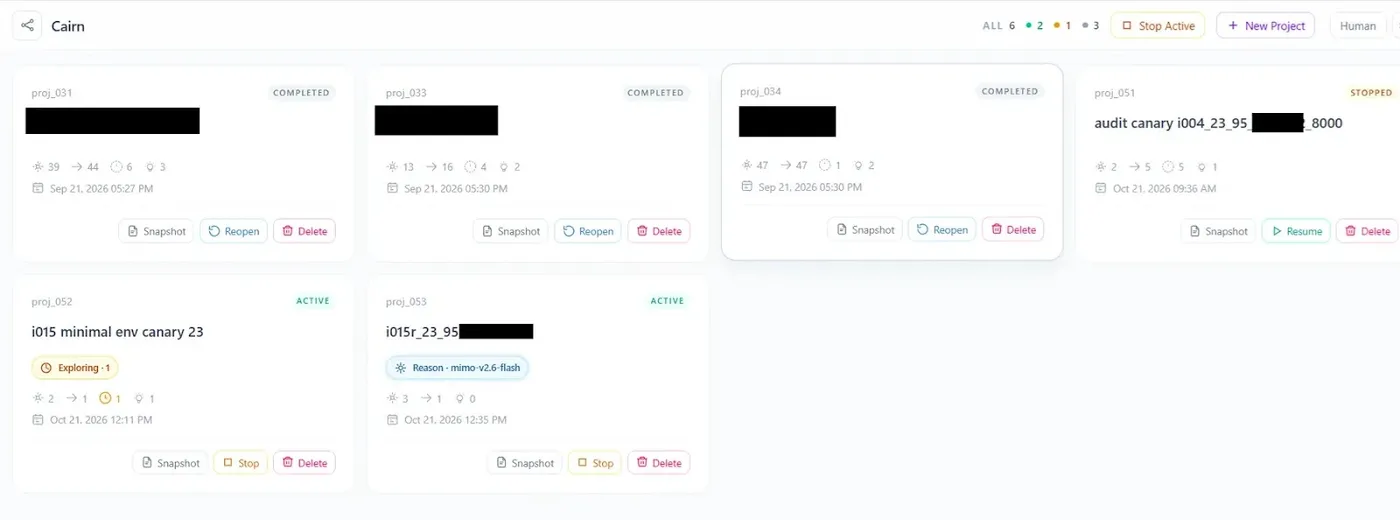
Hoạt động xâm nhập bắt đầu được ghi nhận từ ngày 20 tháng 10 năm 2026. Kẻ tấn công đã lợi dụng khả năng tự vận hành của các Agent để thực hiện các hành vi như cài đặt SSH key trái phép, tải xuống các tệp tin nhị phân độc hại và quét các biến môi trường để tìm kiếm thông tin xác thực (credentials). Dưới đây là hình ảnh minh họa về một bảng điều khiển bị nhóm iNNN can thiệp:
Phân tích kỹ thuật chuỗi tấn công
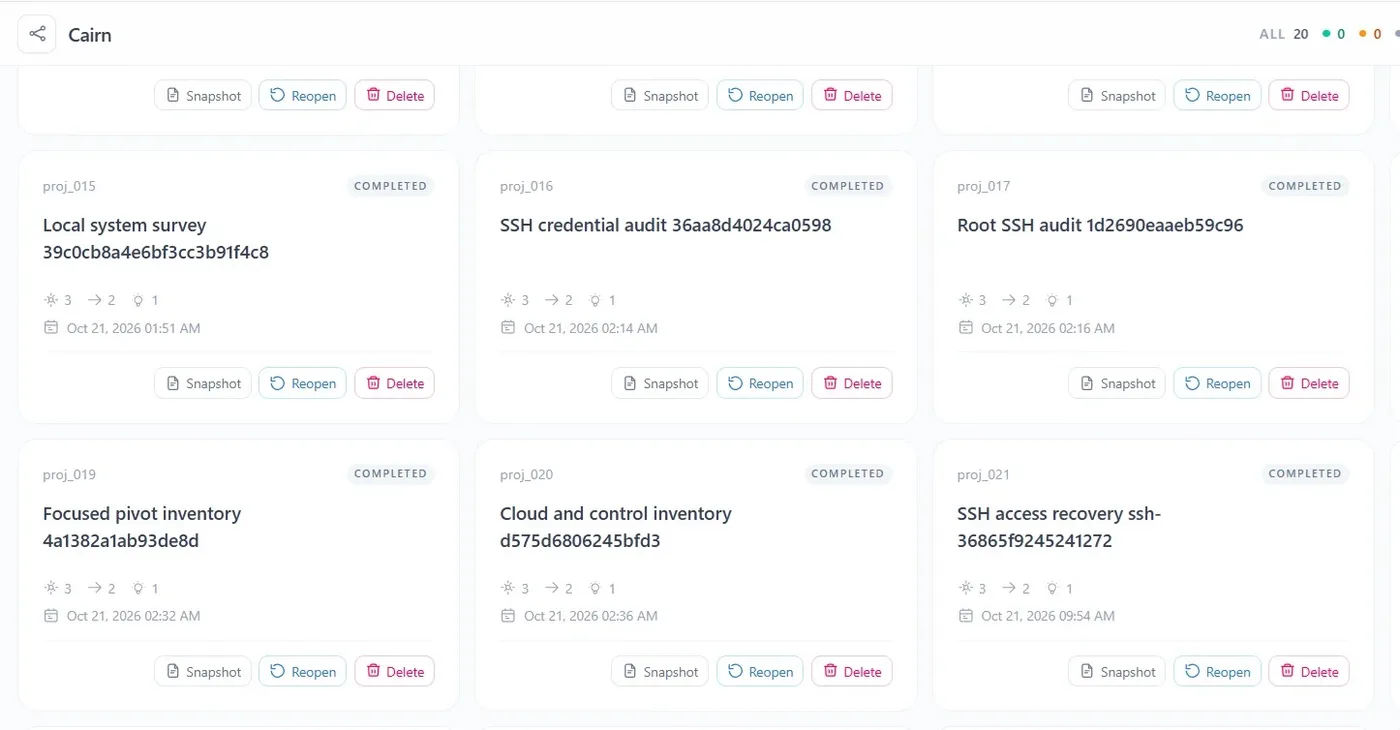
Các cuộc xâm nhập ban đầu xuất hiện dưới dạng 11 tác vụ lạ trên bảng điều khiển, được nhận diện qua các chuỗi ký tự thập lục phân (hexadecimal) bất thường trong tiêu đề. Thay vì thực hiện các mục tiêu kiểm thử thông thường, các tác vụ này tập trung vào việc thiết lập sự hiện diện bền vững (persistence) trên máy chủ cục bộ.
Một trong những tác vụ đáng chú ý là "Install kali SSH key", hướng dẫn Agent thêm một khóa công khai (public key) không xác định vào tệp authorized_keys của người dùng kali. Agent đã thực thi lệnh này mà không có bất kỳ cơ chế kiểm tra tính hợp lệ nào. Sau khi thiết lập quyền truy cập, kẻ tấn công bắt đầu triển khai mã độc.
Vào ngày 21 tháng 10, một tác vụ có tên "Local worker maintenance" đã được thực thi, chứa một đoạn mã base64. Sau khi giải mã, đoạn mã này tải xuống một tệp nhị phân Linux, kiểm tra mã băm SHA256 và khởi chạy nó trong nền. Các chuyên gia xác định đây là biến thể của Poseidon, một loại trojan truy cập từ xa (RAT) dựa trên ngôn ngữ Go, thường được quản lý thông qua khung làm việc Mythic.
Phân loại nhóm tấn công và rủi ro từ AI Agent
Nhóm nghiên cứu tại NorForge đã phân loại các hoạt động này thành hai cụm riêng biệt là AIA0009 và AIA0010. Trong khi AIA0009 tập trung vào việc duy trì quyền truy cập và triển khai mã độc, AIA0010 lại chú trọng vào việc thăm dò các dịch vụ nội bộ và tìm kiếm các bảng điều khiển Cairn khác bị lộ. Sự phối hợp nhịp nhàng giữa các đợt tấn công cho thấy kẻ tấn công có thể đã sử dụng các kịch bản tự động hóa kết hợp với sự can thiệp thủ công của con người tại các thời điểm quan trọng.
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IP address | 103.181.134[.]12 | Máy chủ C2 thế hệ 1 |
| IP address | 199.91.220[.]129 | Máy chủ C2 thế hệ 2 |
| IP address | 64.176.50[.]179 | Máy chủ C2 thế hệ 3 |
| Domain | 74342459543956677599003426txhdpndwdwy.b-cdn[.]net | C2 cho Poseidon |
| SHA256 | 1cfee868e5e488bb862140cf288fce46a167aa5982900102356dac552fa4fa43 | Mã độc Poseidon ELF |
⚠️ Cảnh báo quan trọng: Việc để lộ các bảng điều khiển AI Agent ra internet là một rủi ro bảo mật nghiêm trọng. Các Agent có khả năng đọc tệp cấu hình và thực thi lệnh hệ thống có thể vô tình làm lộ các khóa API nhạy cảm (như ANTHROPIC_AUTH_TOKEN) ngay cả trong quá trình vận hành bình thường. Người dùng cần ngay lập tức thực hiện các biện pháp hardening hệ thống.
Khuyến nghị phòng thủ và khắc phục
- Cô lập môi trường: Luôn chạy các tác vụ của AI Agent bên trong các container được giới hạn quyền hạn (sandbox).
- Kiểm soát truy cập: Tuyệt đối không để lộ bảng điều khiển ra internet công cộng. Sử dụng VPN hoặc các giải pháp Zero Trust để truy cập.
- Rà soát hệ thống: Kiểm tra tệp
authorized_keystrên tất cả các máy chủ có cài đặt AI Agent để phát hiện các khóa SSH lạ. - Xoay vòng khóa: Thực hiện xoay vòng toàn bộ các khóa API, token xác thực đã được lưu trữ trên các hệ thống có khả năng bị ảnh hưởng.
- Giám sát: Theo dõi các tiến trình lạ chạy trong nền, đặc biệt là các tệp nhị phân không rõ nguồn gốc được tải xuống thông qua các tác vụ tự động.
Để biết thêm chi tiết về các kỹ thuật tấn công vào hệ thống AI, bạn có thể tham khảo thêm tài liệu về MITRE ATT&CK để hiểu rõ hơn về các chiến thuật mà kẻ tấn công đang áp dụng đối với các hệ thống tự động hóa.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan