Phân tích kỹ thuật: Lỗ hổng Zero-day trên Samsung Smart TV và nguy cơ thu thập dữ liệu người dùng
Một nhà nghiên cứu bảo mật đã khai thác thành công lỗ hổng zero-day để giành quyền root trên Samsung Smart TV 2025, phơi bày các cơ chế theo dõi người dùng tinh vi thông qua firmware Tizen.

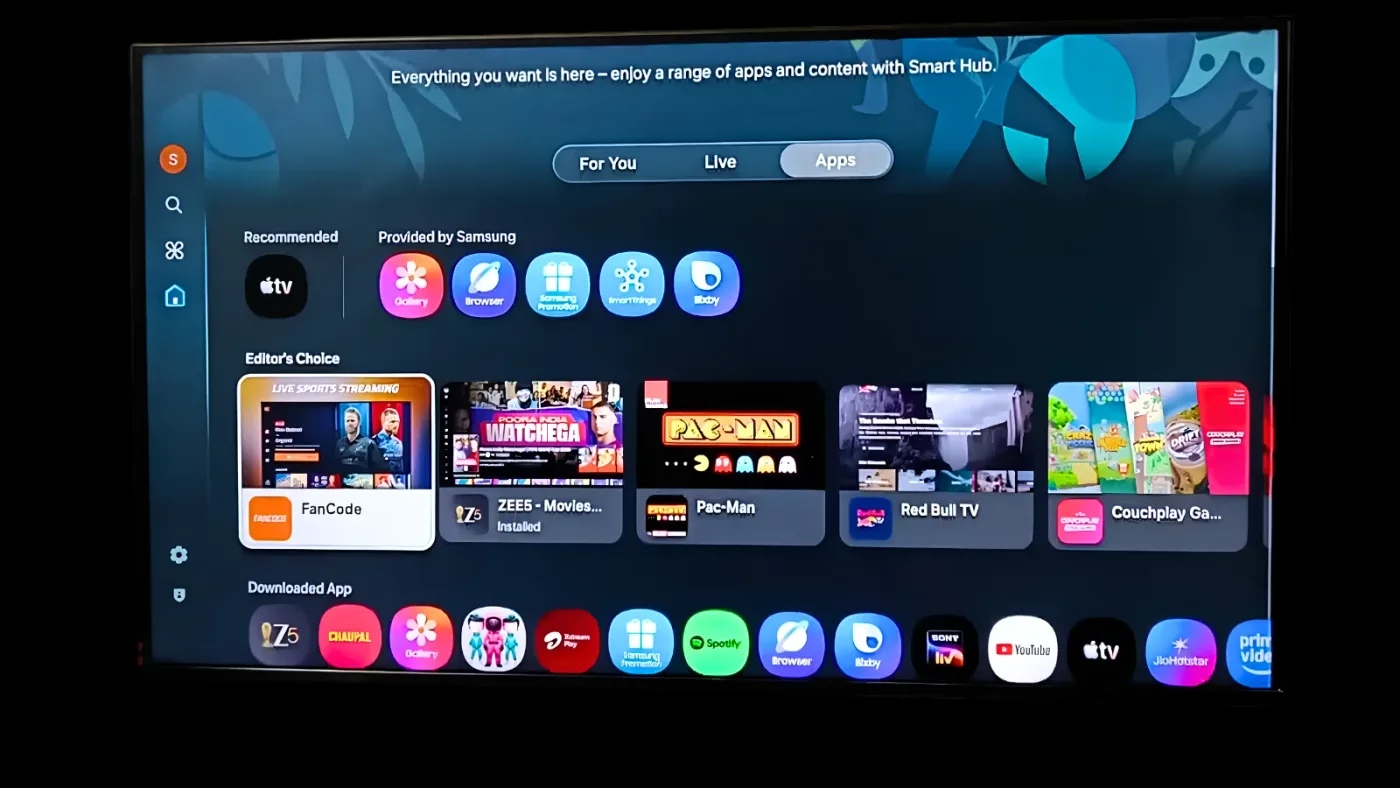
- Phát hiện kỹ thuật: Nhà nghiên cứu bảo mật với biệt danh 'log4j' đã giành quyền root trên dòng Samsung Smart TV 2025 thông qua việc khai thác các lỗ hổng zero-day chưa được công bố.
- Cơ chế theo dõi: Firmware Tizen bị cáo buộc chứa các dịch vụ thu thập dữ liệu người dùng, bao gồm nhận diện nội dung tự động (ACR), theo dõi vị trí và phân tích âm thanh môi trường.
- Rủi ro quyền riêng tư: Các thành phần như 'csapi-tv-service-alwaysonvoice' và 'rmdemon' cho phép thu thập dữ liệu telemetry ngay cả khi thiết bị không có micro tích hợp bằng cách kết nối với các thiết bị ngoại vi.
Trong một báo cáo kỹ thuật gây chấn động cộng đồng an ninh mạng vào tháng 10 năm 2026, một nhà nghiên cứu bảo mật đã công bố kết quả phân tích sâu về hệ điều hành Tizen trên các dòng Samsung Smart TV đời 2025. Bằng cách sử dụng các lỗ hổng zero-day, nhà nghiên cứu này đã vượt qua lớp bảo mật mã hóa AES của firmware để giành quyền truy cập root shell, từ đó phơi bày một hệ sinh thái thu thập dữ liệu người dùng quy mô lớn được tích hợp sẵn trong thiết bị.
Phân tích cơ chế khai thác và quyền truy cập Root
Việc tiếp cận firmware trên các thiết bị Smart TV hiện đại thường gặp rào cản lớn do cơ chế mã hóa AES toàn phần. Nhà nghiên cứu đã phải thực hiện các kỹ thuật can thiệp phần cứng phức tạp như UART hoặc JTAG để trích xuất khóa giải mã. Sau khi vượt qua lớp bảo vệ này, việc khai thác các lỗ hổng zero-day đã cho phép thực thi mã từ xa và giành quyền kiểm soát hệ thống ở mức cao nhất (root).
# Mô phỏng quá trình truy cập root shell thông qua lỗ hổng zero-day trên Tizen OS:# Bước 1: Khai thác lỗ hổng bộ nhớ trong dịch vụ hệ thống./exploit_tizen_vulnerability --target-service=system_daemon --payload=root_shell_inject# Bước 2: Xác thực quyền truy cậpwhoami # Kết quả: root
Việc giành được quyền root cho phép nhà nghiên cứu thực hiện các hành vi reverse engineering (kỹ thuật đảo ngược) trực tiếp trên các tiến trình đang chạy, từ đó xác định được các module phần mềm chịu trách nhiệm cho việc theo dõi người dùng mà không cần thông qua các giao diện quản trị thông thường.
Các thành phần phần mềm theo dõi (Telemetry & Tracking)
Dựa trên các tài liệu kỹ thuật được công bố, firmware Tizen chứa nhiều dịch vụ chạy ngầm với mục đích thu thập dữ liệu hành vi người dùng. Các thành phần này bao gồm:
- ACR (Automatic Content Recognition): Tự động nhận diện nội dung đang phát trên màn hình, bao gồm cả các nguồn từ HDMI.
- csapi-tv-service-alwaysonvoice: Dịch vụ được cho là luôn lắng nghe âm thanh môi trường, ghi nhận các sự kiện như tiếng chó sủa, tiếng trẻ em khóc để phục vụ mục đích quảng cáo mục tiêu.
- rmdemon: Một thành phần hỗ trợ từ xa cho phép nhân viên kỹ thuật truy cập thiết bị để thực hiện các tác vụ chẩn đoán, tiềm ẩn nguy cơ bị lạm dụng để chiếm quyền điều khiển.
- Advertising Identifier (AID): Định danh quảng cáo dùng để liên kết hoạt động trên TV với các thiết bị di động hoặc máy tính khác của người dùng.
| Thành phần | Chức năng | Tác động bảo mật |
|---|---|---|
| ACR Service | Nhận diện nội dung | Rò rỉ thói quen xem truyền hình |
| Always-on Voice | Phân tích âm thanh | Xâm phạm quyền riêng tư âm thanh |
| Rmdemon | Chẩn đoán từ xa | Nguy cơ truy cập trái phép từ xa |
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Mặc dù Samsung chưa đưa ra phản hồi chính thức về các phát hiện này, người dùng và các chuyên gia bảo mật cần chủ động thực hiện các biện pháp hardening để bảo vệ quyền riêng tư. Việc tắt các tính năng ACR là bước đầu tiên cần thiết trong cấu hình hệ thống.
⚠️ Cảnh báo quan trọng: Việc tắt các tính năng trong menu cài đặt thông thường có thể không ngăn chặn hoàn toàn việc truyền tải dữ liệu telemetry. Các nhà nghiên cứu đã ghi nhận lưu lượng mạng vẫn tiếp tục được gửi đi ngay cả khi tính năng ACR đã được vô hiệu hóa.
Để tăng cường bảo mật, người dùng nên cân nhắc các biện pháp sau:
- Cấu hình tường lửa mạng (Network Hardening): Sử dụng các thiết bị tường lửa hoặc DNS lọc (như Pi-hole) để chặn các tên miền liên quan đến telemetry của nhà sản xuất.
- Kiểm soát kết nối vật lý: Ngắt kết nối micro của các thiết bị ngoại vi (soundbar, Bluetooth mic) khi không sử dụng để tránh việc TV lợi dụng các thiết bị này làm nguồn thu âm.
- Giám sát lưu lượng mạng: Sử dụng các công cụ như Wireshark hoặc SIEM để theo dõi các kết nối bất thường từ Smart TV tới các máy chủ C2 (Command & Control) của bên thứ ba.
Các phát hiện này một lần nữa gióng lên hồi chuông cảnh báo về rủi ro bảo mật trong các thiết bị IoT (Internet of Things). Việc thiếu minh bạch trong các chính sách thu thập dữ liệu và sự phức tạp của firmware khiến người dùng khó có thể kiểm soát hoàn toàn thông tin cá nhân của mình. Các tổ chức an ninh mạng cần tiếp tục đẩy mạnh việc nghiên cứu và công bố các lỗ hổng này để thúc đẩy các nhà sản xuất cải thiện tiêu chuẩn bảo mật sản phẩm. Tham khảo thêm các tiêu chuẩn về bảo mật thiết bị IoT tại CISA IoT Security Guidance.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan