Cảnh báo chiến dịch tấn công chuỗi cung ứng nhắm vào Terraform Provider
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công chuỗi cung ứng tinh vi, lợi dụng các Terraform provider giả mạo để cài cắm mã độc lên hệ thống của kỹ sư DevOps.
Mã độc, chiến dịch APT, tin tặc, rò rỉ dữ liệu và các hình thức tấn công mạng
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công chuỗi cung ứng tinh vi, lợi dụng các Terraform provider giả mạo để cài cắm mã độc lên hệ thống của kỹ sư DevOps.
Warden Stealer đang nổi lên như một mã độc đánh cắp thông tin nguy hiểm, sử dụng kỹ thuật ClickFix và nhắm mục tiêu vào dữ liệu trình duyệt, ví tiền điện tử và các token của AI agent.
Khám phá cơ chế hoạt động của MATCHBOIL, một trình tải mã độc C# sử dụng hạ tầng Cloudflare để ẩn giấu C2, nhắm mục tiêu vào các tổ chức tại Ukraine.
VirusTotal vừa bổ sung tính năng quét toàn bộ không gian IPv4 công khai hàng ngày, hỗ trợ các đội ngũ bảo mật phát hiện máy chủ C2 và hạ tầng mã độc hiệu quả hơn.
Các nhà nghiên cứu bảo mật vừa phát hiện một ứng dụng đọc PDF trên Google Play với hơn 10.000 lượt tải xuống đang được sử dụng để phát tán mã độc ngân hàng Anatsa (TeaBot).
Phân tích kỹ thuật về chiến dịch tống tiền của Silent Ransom Group (UNC3753), nhóm tội phạm mạng thu lợi hơn 200 triệu USD thông qua kỹ thuật social engineering thay vì mã hóa dữ liệu.
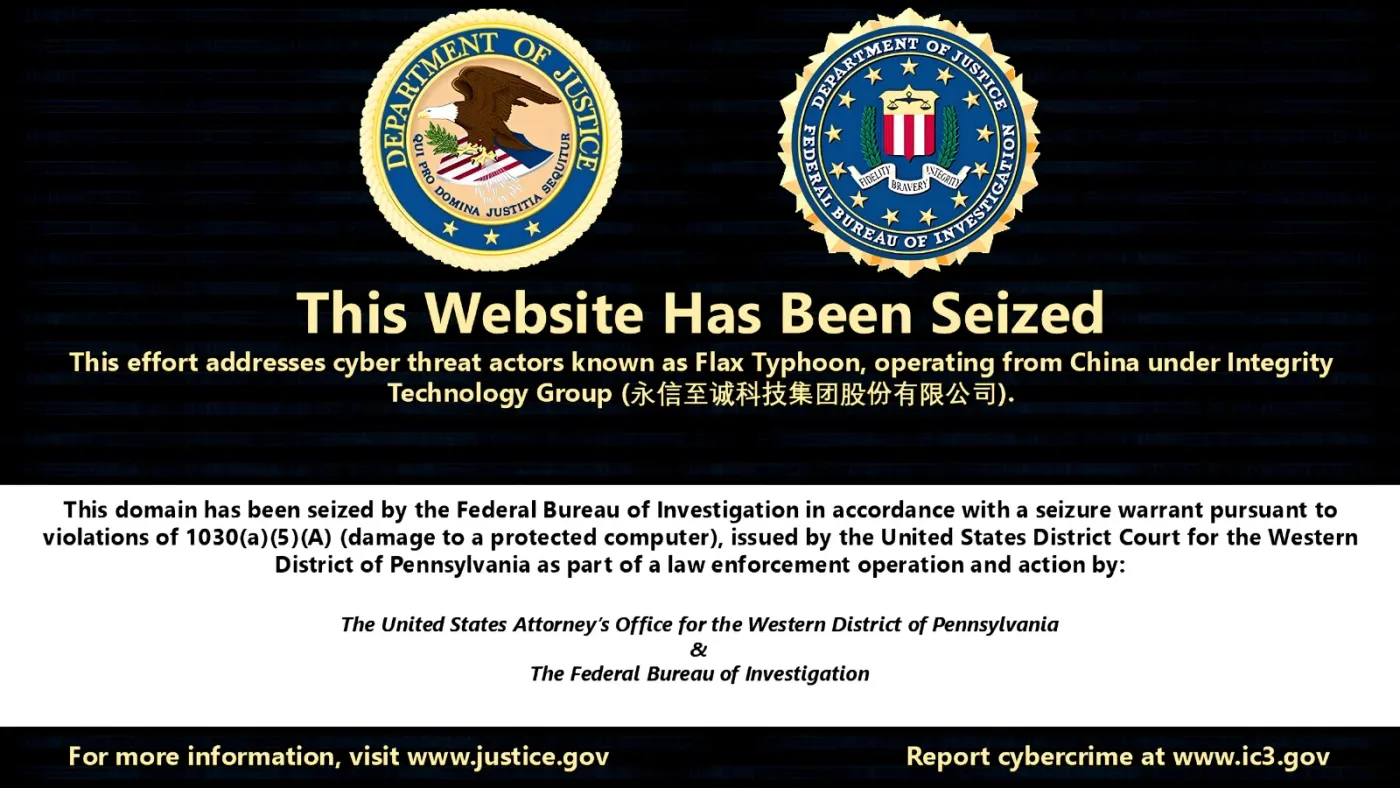
FBI và Bộ Tư pháp Mỹ đã vô hiệu hóa 7 tên miền liên quan đến các công cụ quét lỗ hổng và lừa đảo trực tuyến do Integrity Technology Group vận hành.
Các nhà nghiên cứu ghi nhận sự gia tăng các nỗ lực khai thác lỗ hổng RCE CVE-2021-36260 trên thiết bị Hikvision tại Ukraine, đặt ra cảnh báo về an ninh hạ tầng giám sát.
Gói npm Tensorlake phiên bản 0.5.144 bị phát hiện chứa mã độc Shai-Hulud, nhắm mục tiêu đánh cắp thông tin xác thực và phát tán trong chuỗi cung ứng phần mềm.
Các chuyên gia an ninh mạng cảnh báo về chiến dịch tấn công sử dụng công cụ pentesting AI ARTEX nhằm đánh cắp dữ liệu tại các tổ chức tài chính Hàn Quốc.