Tin tặc sử dụng AI Agents Claude và Grok tấn công hơn 400 tổ chức tài chính
Nhóm tội phạm mạng CyberCartel đã sử dụng hệ thống AI đa tác nhân CARLIY0S để tự động hóa các cuộc tấn công nhắm vào hơn 400 ngân hàng và tổ chức tài chính tại Mỹ Latinh.
Mã độc, chiến dịch APT, tin tặc, rò rỉ dữ liệu và các hình thức tấn công mạng
Nhóm tội phạm mạng CyberCartel đã sử dụng hệ thống AI đa tác nhân CARLIY0S để tự động hóa các cuộc tấn công nhắm vào hơn 400 ngân hàng và tổ chức tài chính tại Mỹ Latinh.
Kẻ tấn công đang lợi dụng hệ thống thông báo đơn hàng hợp lệ của Dell và Staples để phát tán các email lừa đảo tinh vi, vượt qua các cơ chế xác thực email truyền thống.
Railway vừa phát đi cảnh báo về một sự cố bảo mật nghiêm trọng, trong đó các biến môi trường chứa API keys và mật khẩu cơ sở dữ liệu có thể đã bị truy cập trái phép.
Nhóm gián điệp mạng APT28 đã sử dụng backdoor Hookedge để thiết lập đường hầm SSH bí mật, đánh cắp thông tin xác thực trong mạng lưới của một nhà đóng tàu quân sự thuộc NATO.
Nhóm tin tặc BRONZE SANDCASTLE đang thực hiện chiến dịch tấn công tinh vi bằng cách lạm dụng các ứng dụng Windows hợp pháp để thực thi mã độc và đánh cắp dữ liệu Active Directory.
Phiên bản LiteLLM 1.107.0 trên PyPI đã bị kẻ tấn công chèn mã độc đánh cắp thông tin và trojan truy cập từ xa, đe dọa trực tiếp đến hệ thống của các nhà phát triển.
Các nhóm tội phạm mạng đang lạm dụng trình duyệt 'antidetect' tích hợp AI để quản lý hàng nghìn tài khoản giả mạo, vượt qua các cơ chế phát hiện gian lận và xác thực người dùng.
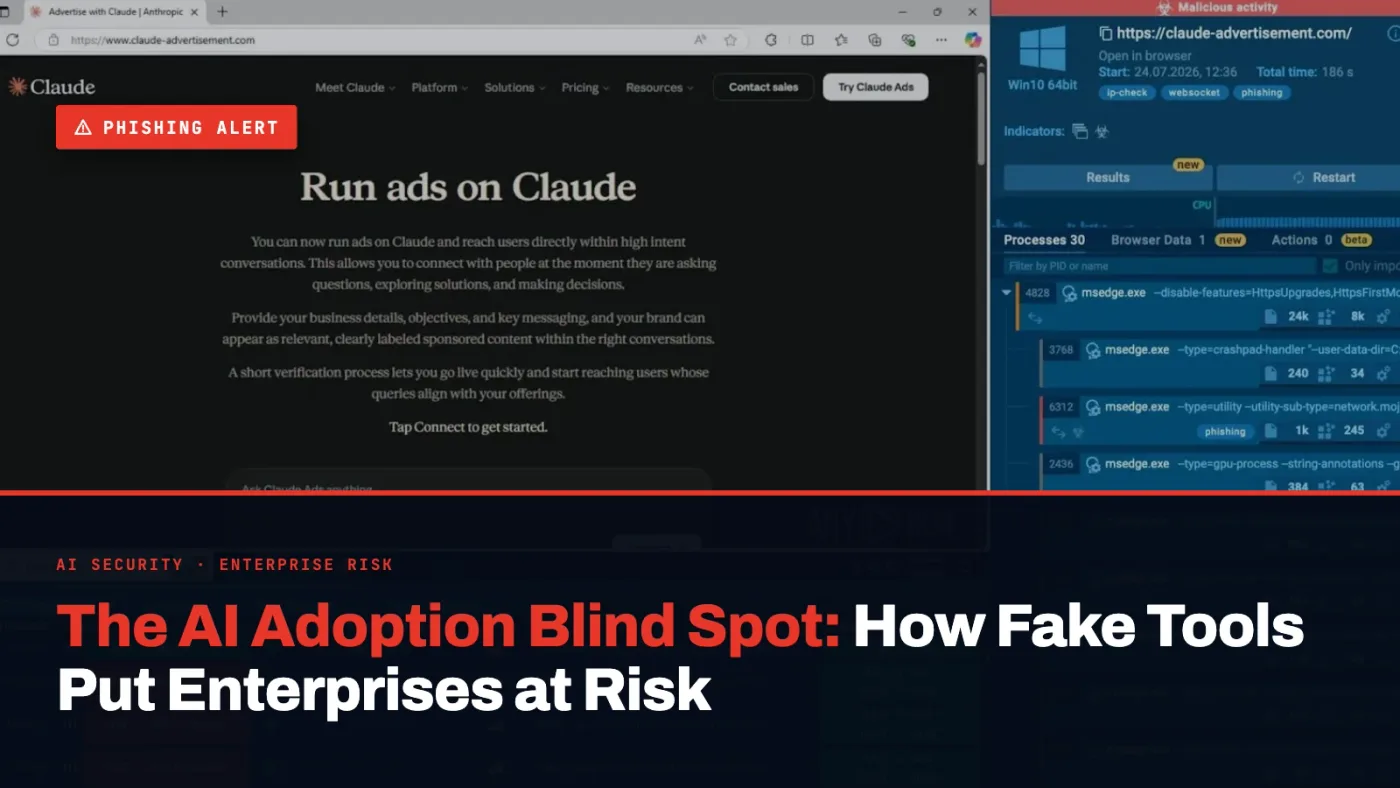
Phân tích chuyên sâu về chiến dịch phát tán mã độc thông qua các ứng dụng AI giả mạo, đe dọa an ninh doanh nghiệp và cách thức phòng chống hiệu quả.
Chiến dịch GhostAction đang nhắm mục tiêu vào các kho lưu trữ GitHub thông qua các workflow độc hại, đánh cắp thông tin xác thực đám mây và API key của các dịch vụ AI.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch Midnight Mimosa, trong đó hàng nghìn thiết bị Android giá rẻ bị cài sẵn mã độc ở cấp độ firmware, cho phép kẻ tấn công chiếm quyền điều khiển hệ thống.