Tin tặc sử dụng AI Agents Claude và Grok tấn công hơn 400 tổ chức tài chính
Nhóm tội phạm mạng CyberCartel đã sử dụng hệ thống AI đa tác nhân CARLIY0S để tự động hóa các cuộc tấn công nhắm vào hơn 400 ngân hàng và tổ chức tài chính tại Mỹ Latinh.

- Tấn công tự động hóa: Nhóm CyberCartel sử dụng khung làm việc AI đa tác nhân (Multi-Agent) mang tên CARLIY0S để tối ưu hóa quy trình tấn công.
- Sử dụng LLM thương mại: Các mô hình AI như Claude, Grok và Kimi được tích hợp vào quy trình để phân tích mục tiêu, thu thập thông tin và đưa ra quyết định.
- Quy mô ảnh hưởng: Hơn 400 tổ chức tài chính tại khu vực Mỹ Latinh đã bị nhắm mục tiêu, với hàng ngàn dữ liệu nhạy cảm bị thu thập.
- Cảnh báo phòng thủ: Các tổ chức cần thắt chặt kiểm soát truy cập API và giám sát hành vi bất thường từ các công cụ tự động hóa.
Một chiến dịch tấn công mạng tinh vi vừa được các chuyên gia an ninh mạng công bố, tiết lộ việc nhóm tội phạm CyberCartel đã tận dụng sức mạnh của trí tuệ nhân tạo (AI) để điều phối các cuộc tấn công nhắm vào hơn 400 ngân hàng và tổ chức tài chính tại Mỹ Latinh. Hệ thống này, được định danh là CARLIY0S, cho phép nhóm tin tặc (hoạt động dưới tên gọi Tr4nsHack Team) tự động hóa các tác vụ thủ công, từ đó mở rộng quy mô tấn công một cách đáng kể.
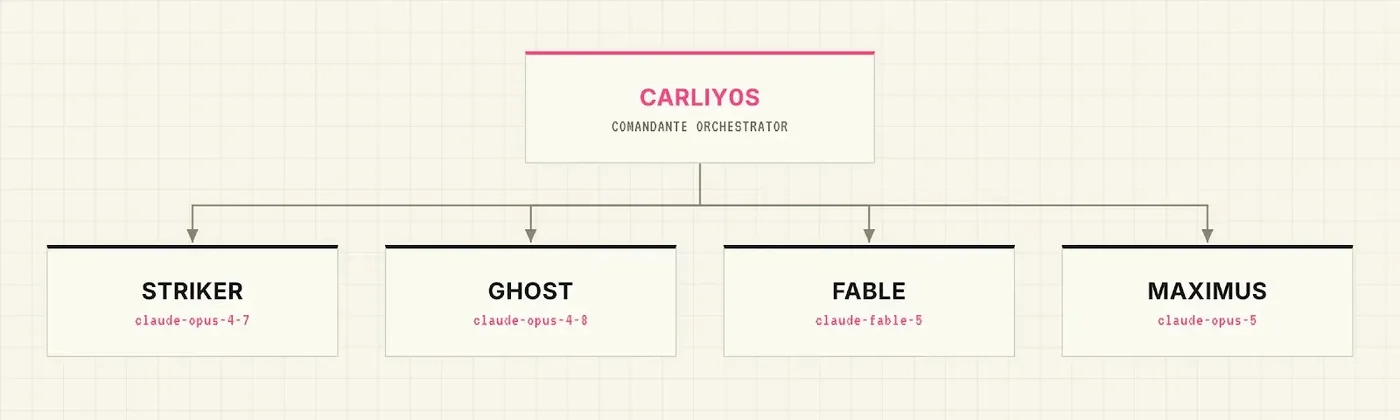
Cấu trúc vận hành của hệ thống AI-Driven CARLIY0S
CARLIY0S không phải là một loại mã độc đơn lẻ mà là một khung làm việc (framework) tấn công tích hợp nhiều công cụ. Hệ thống này kết hợp PentAGI – một khung kiểm thử bảo mật tự động – với các kịch bản (scripts) tùy chỉnh và các mô hình ngôn ngữ lớn (LLM). Điểm đáng chú ý là cách nhóm tin tặc kết nối các mô hình AI vào một quy trình làm việc khép kín.
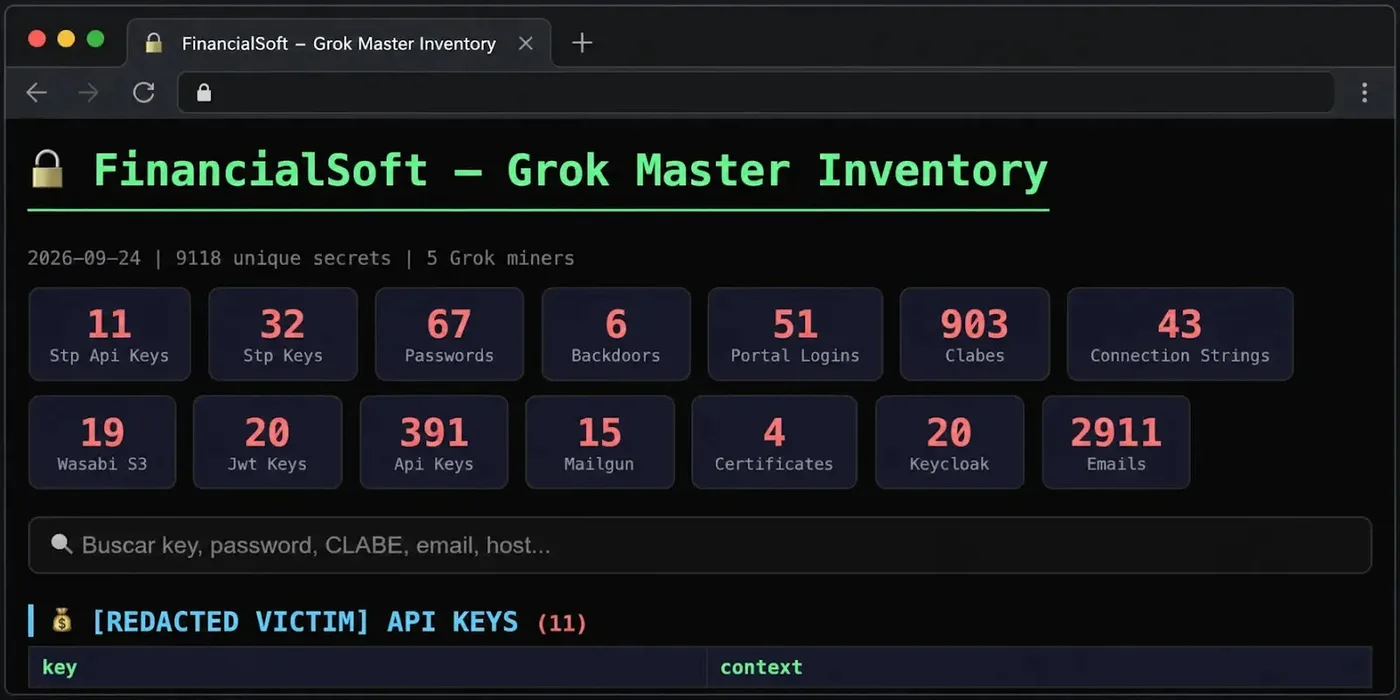
Các mô hình như Claude của Anthropic được phân chia vai trò cụ thể: một số mô hình chịu trách nhiệm phân tích thông tin mục tiêu và đề xuất hướng tấn công, trong khi các mô hình khác đóng vai trò kiểm duyệt và đưa ra quyết định cuối cùng. Trong khi đó, Grok của xAI được sử dụng để thu thập dữ liệu nhạy cảm vào cơ sở dữ liệu có tên FinancialSoft, và Kimi của Moonshot AI đóng vai trò dự phòng khi các mô hình khác từ chối thực hiện yêu cầu.
Kỹ thuật né tránh và khai thác
Để vượt qua các rào cản bảo mật của các nhà cung cấp AI, nhóm tin tặc đã sử dụng kỹ thuật đóng khung các yêu cầu độc hại dưới dạng các hoạt động kiểm thử bảo mật được ủy quyền hoặc nghiên cứu học thuật. Hệ thống này còn tích hợp phần mềm trình duyệt tự động và dịch vụ proxy dân cư để thực hiện các hành vi truy cập trái phép vào hệ thống web của các tổ chức tài chính, nhằm tìm kiếm thông tin xác thực và dữ liệu nhạy cảm.
⚠️ Cảnh báo quan trọng: Việc các mô hình AI từ chối yêu cầu không đồng nghĩa với việc cuộc tấn công sẽ dừng lại. Nhóm tin tặc luôn có các phương thức dự phòng (fallback) bằng mã nguồn cục bộ, cho phép duy trì hoạt động ngay cả khi quyền truy cập vào một dịch vụ AI cụ thể bị thu hồi.
Phân tích dữ liệu và tác động
Theo báo cáo, cơ sở dữ liệu FinancialSoft chứa 4.493 bản ghi bao gồm địa chỉ email, số tài khoản, mật khẩu, khóa API và các thông tin truy cập quan trọng khác. Đặc biệt, các thông tin liên quan đến hệ thống thanh toán liên ngân hàng SPEI của Mexico cũng được tìm thấy, làm dấy lên lo ngại về nguy cơ gian lận tài chính quy mô lớn.
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IP Address | 157[.]180[.]98[.]220 | Máy chủ trung tâm của Hexagon, lưu trữ dữ liệu vận hành và đồ thị tri thức MCP. |
| Hashes | Không cung cấp | Chưa có dữ liệu mã băm cụ thể trong báo cáo công khai. |
Khuyến nghị phòng thủ cho các tổ chức tài chính
Trước sự gia tăng của các cuộc tấn công hỗ trợ bởi AI, các đội ngũ bảo mật cần thay đổi tư duy phòng thủ. Việc bảo vệ hệ thống định danh và các giao diện thanh toán là ưu tiên hàng đầu. Các tổ chức nên thực hiện các biện pháp sau:
- Giới hạn quyền truy cập API: Kiểm soát chặt chẽ các dịch vụ kết nối với hệ thống lõi, đặc biệt là các cổng hỗ trợ và giao diện thanh toán.
- Giám sát hành vi bất thường: Thiết lập các quy tắc phát hiện (Detection Rules) để theo dõi các truy vấn API bất thường hoặc các hành vi tự động hóa có dấu hiệu khai thác.
- Thu hồi quyền truy cập nhanh: Xây dựng quy trình phản ứng sự cố để vô hiệu hóa ngay lập tức các thông tin xác thực bị lộ hoặc nghi ngờ bị xâm nhập.
- Tham khảo tài liệu: Tìm hiểu thêm về các khung làm việc tấn công tự động tại MITRE ATT&CK để cập nhật các kỹ thuật mới nhất.
Sự kiện này là lời cảnh báo về tốc độ và phạm vi mà tự động hóa có thể mang lại cho tội phạm mạng. Mặc dù AI chưa thay thế hoàn toàn con người trong các cuộc tấn công, nhưng nó đã trở thành một đòn bẩy mạnh mẽ giúp các nhóm như CyberCartel tổ chức công việc hiệu quả hơn trên diện rộng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan