Điểm mù trong áp dụng AI: Mối nguy từ các công cụ AI giả mạo
Phân tích chuyên sâu về chiến dịch phát tán mã độc thông qua các ứng dụng AI giả mạo, đe dọa an ninh doanh nghiệp và cách thức phòng chống hiệu quả.

- Xu hướng tấn công: Tội phạm mạng đang lợi dụng sự phổ biến của các nền tảng AI như ChatGPT, Claude và Microsoft Copilot để phát tán mã độc.
- Đối tượng mục tiêu: Các nhà phát triển (developer) và đội ngũ marketing là những mục tiêu hàng đầu, dễ bị đánh cắp mã nguồn và thông tin xác thực.
- Giải pháp phòng thủ: Cần tăng cường khả năng hiển thị đa nền tảng (Windows, macOS, Linux) để phát hiện sớm các hành vi bất thường trong quy trình cài đặt phần mềm.
Việc áp dụng trí tuệ nhân tạo (AI) đang tăng tốc mạnh mẽ trong các doanh nghiệp, khi nhân viên ngày càng phụ thuộc vào các nền tảng như ChatGPT, Claude và Microsoft Copilot cho công việc hàng ngày. Tuy nhiên, tội phạm mạng đang khai thác sự tin tưởng này bằng cách phân phối các ứng dụng độc hại được ngụy trang dưới dạng công cụ AI hợp pháp nhằm đánh cắp thông tin xác thực, phát tán mã độc và chiếm quyền truy cập vào môi trường doanh nghiệp.
Nghiên cứu gần đây từ các chuyên gia an ninh mạng tại ANY.RUN tiết lộ cách thức kẻ tấn công mạo danh các thương hiệu AI phổ biến để nhắm mục tiêu vào người dùng doanh nghiệp, bao gồm cả các nhà phát triển và đội ngũ marketing. Những phát hiện này làm nổi bật một thách thức ngày càng lớn đối với các nhà lãnh đạo an ninh: xác định các mối đe dọa ẩn sau các ứng dụng quen thuộc trước khi chúng dẫn đến việc đánh cắp thông tin xác thực, chiếm đoạt tài khoản hoặc gây gián đoạn kinh doanh trên diện rộng.
Đối tượng nào dễ bị tổn thương nhất trước các cuộc tấn công AI giả mạo?
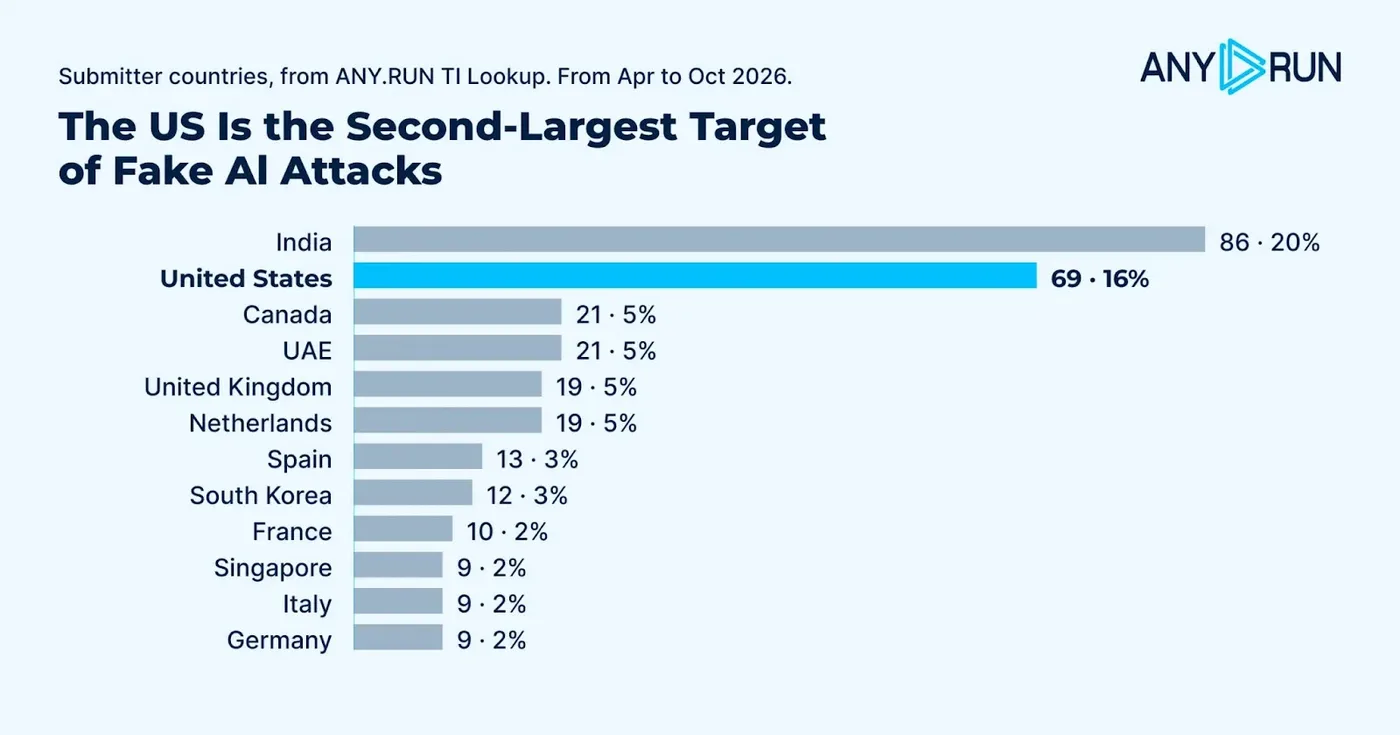
Trong khoảng thời gian từ ngày 15 tháng 4 đến ngày 5 tháng 10 năm 2026, các nhà nghiên cứu đã xác định được 1.258 phân tích sandbox công khai liên quan đến các chiến dịch AI giả mạo. Hoa Kỳ chiếm 16% số lượng đệ trình có thông tin quốc gia, xếp thứ hai sau Ấn Độ (20%). Các đệ trình từ Hoa Kỳ cũng dẫn đầu trong hai nhóm chiến dịch lớn liên quan đến tải xuống Claude giả và các cuộc tấn công theo chủ đề ChatGPT.
Hoạt động này trải rộng trên nhiều ngành công nghiệp. Công nghệ xuất hiện trong tất cả bảy truy vấn chiến dịch được các nhà nghiên cứu kiểm tra, tiếp theo là viễn thông (sáu), giáo dục và tư vấn (năm mỗi ngành), và sản xuất, chăm sóc sức khỏe, chính phủ và tài chính (bốn mỗi ngành). Trong số các đệ trình từ Hoa Kỳ, viễn thông và sản xuất xuất hiện thường xuyên nhất trong các truy vấn chiến dịch.
Kẻ tấn công cũng điều chỉnh phương pháp của chúng cho phù hợp với các vai trò nhân viên cụ thể:
- Nhà phát triển (Developers): Các trợ lý lập trình AI giả và hướng dẫn cài đặt có thể đặt mã nguồn, thông tin xác thực đám mây và khóa API vào tình trạng rủi ro. Trong một phiên sandbox, các nhà nghiên cứu đã quan sát thấy một trang CLI GitHub Copilot giả mạo cung cấp các hướng dẫn cài đặt độc hại.
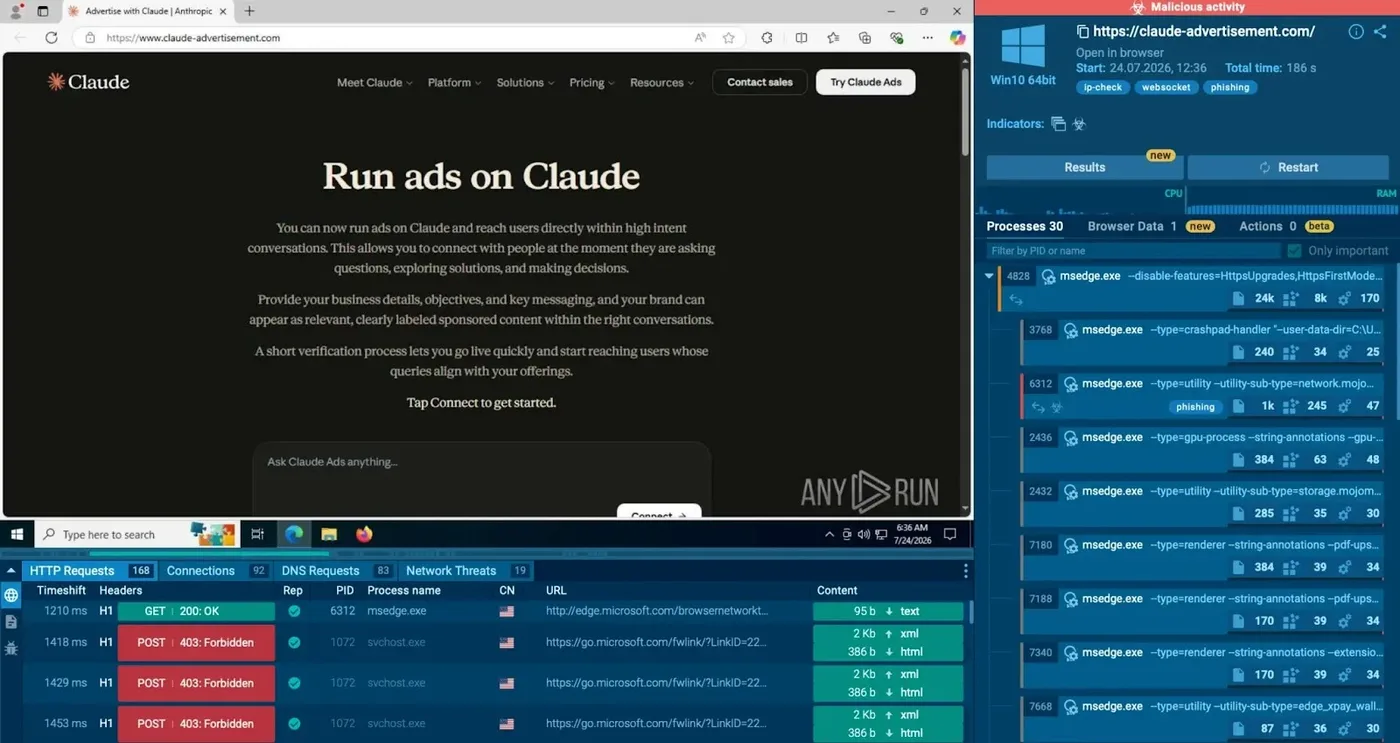
- Đội ngũ Marketing: Các chương trình quảng cáo AI giả mạo nhắm vào nhân viên có quyền truy cập vào ngân sách quảng cáo, hệ thống thanh toán và tài khoản doanh nghiệp. Một chiến dịch quảng cáo Claude giả mạo đã sử dụng cửa sổ đăng nhập Google lừa đảo để thu thập thông tin xác thực.
Đối với các nhà lãnh đạo doanh nghiệp, những phát hiện này cho thấy các mối đe dọa AI giả mạo không chỉ giới hạn ở các công ty công nghệ hoặc bộ phận CNTT. Sự phơi nhiễm có thể phát sinh bất cứ nơi nào nhân viên cài đặt các ứng dụng AI hoặc kết nối tài khoản doanh nghiệp mà không có sự giám sát an ninh đầy đủ.
Cách thức các cuộc tấn công AI giả mạo diễn ra: Từ thương hiệu tin cậy đến xâm nhập doanh nghiệp
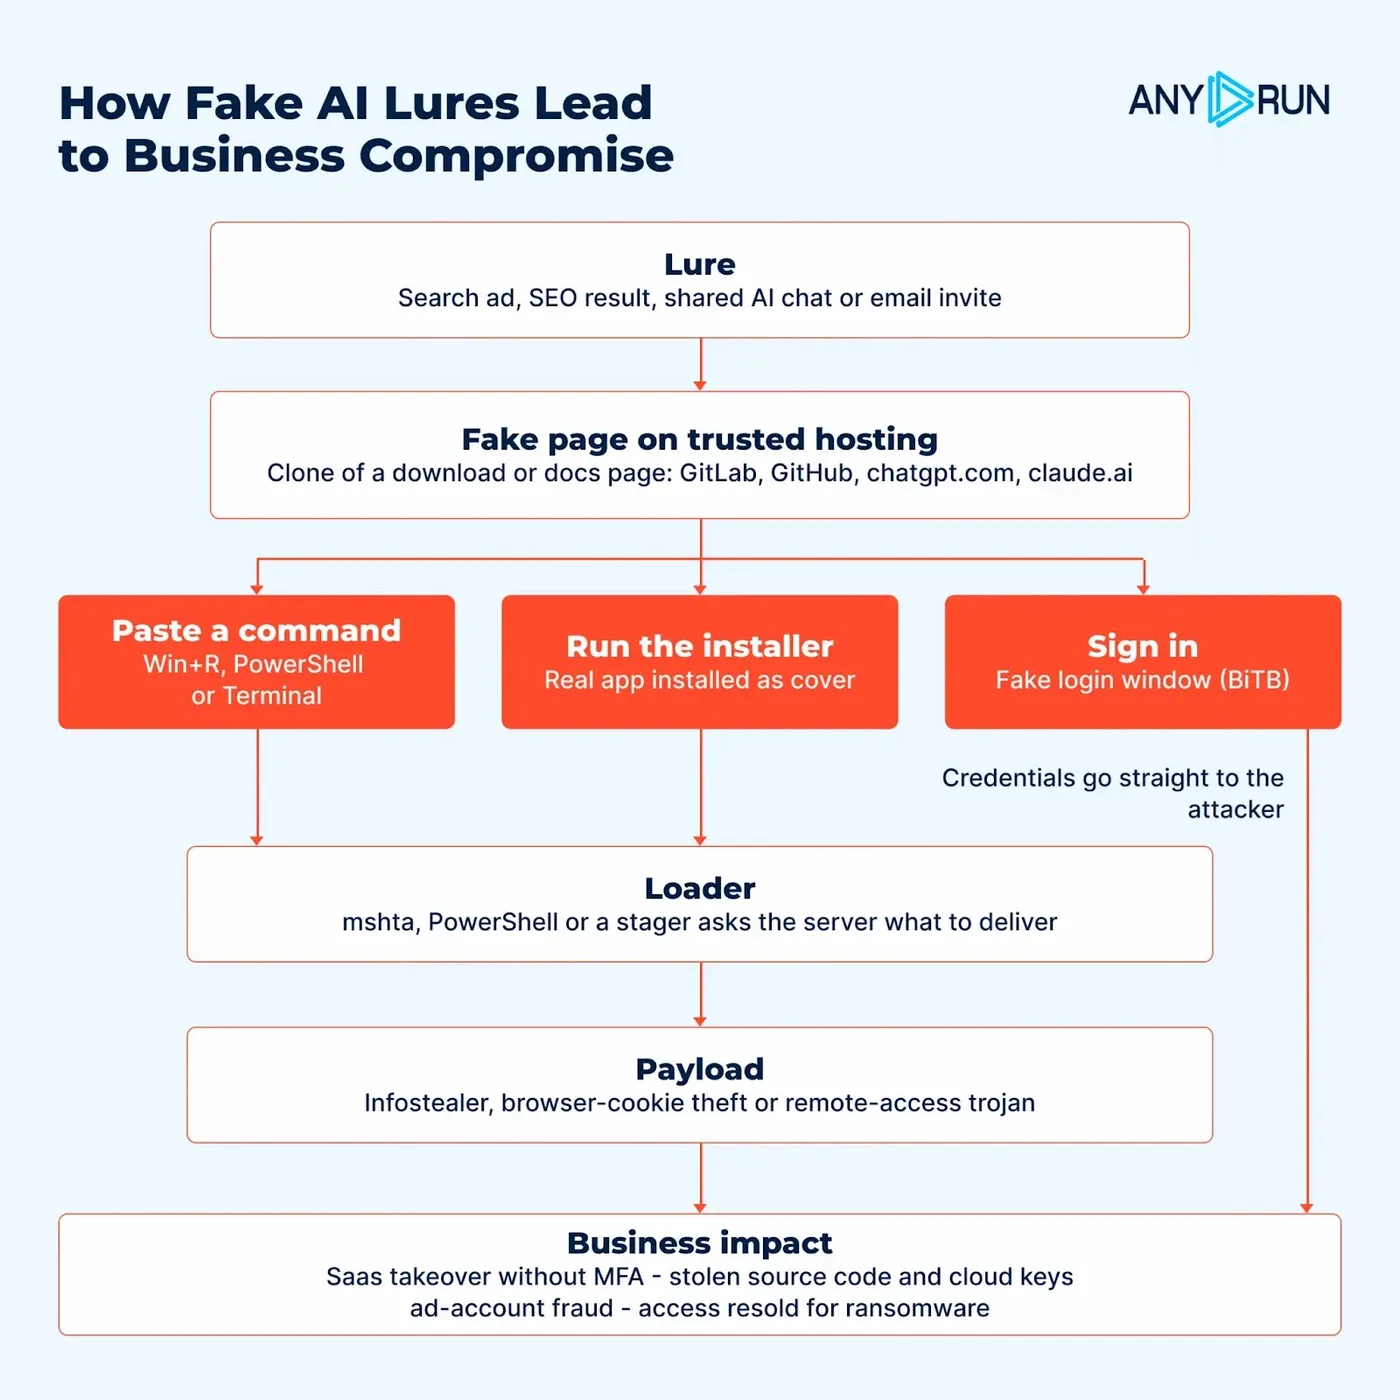
Nghiên cứu từ các chuyên gia an ninh mạng làm nổi bật cách kẻ tấn công chuyển từ các mồi nhử mang thương hiệu AI sang thực thi độc hại và khả năng xâm nhập doanh nghiệp:
- Mồi nhử ban đầu: Kẻ tấn công mạo danh ChatGPT, Claude, Microsoft Copilot và Google Gemini thông qua các trang web giả mạo, quảng cáo và các cuộc hội thoại AI được chia sẻ.
- Phân phối độc hại: Các trình cài đặt giả mạo và hướng dẫn thiết lập lừa người dùng tải xuống mã độc hoặc thực thi các lệnh độc hại được ngụy trang dưới dạng các bước cài đặt hợp pháp.
- Thực thi Payload: Khi được khởi chạy, mã độc có thể triển khai các trình đánh cắp thông tin (infostealers) hoặc các loại mã độc khác trên thiết bị của nhân viên.
- Đánh cắp thông tin xác thực: Kẻ tấn công cố gắng thu thập mật khẩu, cookie phiên, mã xác thực và các dữ liệu nhạy cảm khác.
- Tác động kinh doanh: Thông tin xác thực bị đánh cắp và các phiên làm việc bị chiếm đoạt có thể cho phép truy cập trái phép vào hệ thống doanh nghiệp, có khả năng dẫn đến rò rỉ dữ liệu hoặc xâm nhập sâu hơn.
Các mối đe dọa AI giả mạo mở rộng ra ngoài Windows
Windows vẫn là mục tiêu chính cho các chiến dịch mã độc, nhưng các thiết bị macOS không phải là ngoại lệ. Các trang cài đặt AI giả mạo có thể lừa người dùng Mac sao chép các lệnh độc hại vào Terminal, trình bày các hành động nguy hiểm như các hướng dẫn thiết lập phần mềm thông thường.
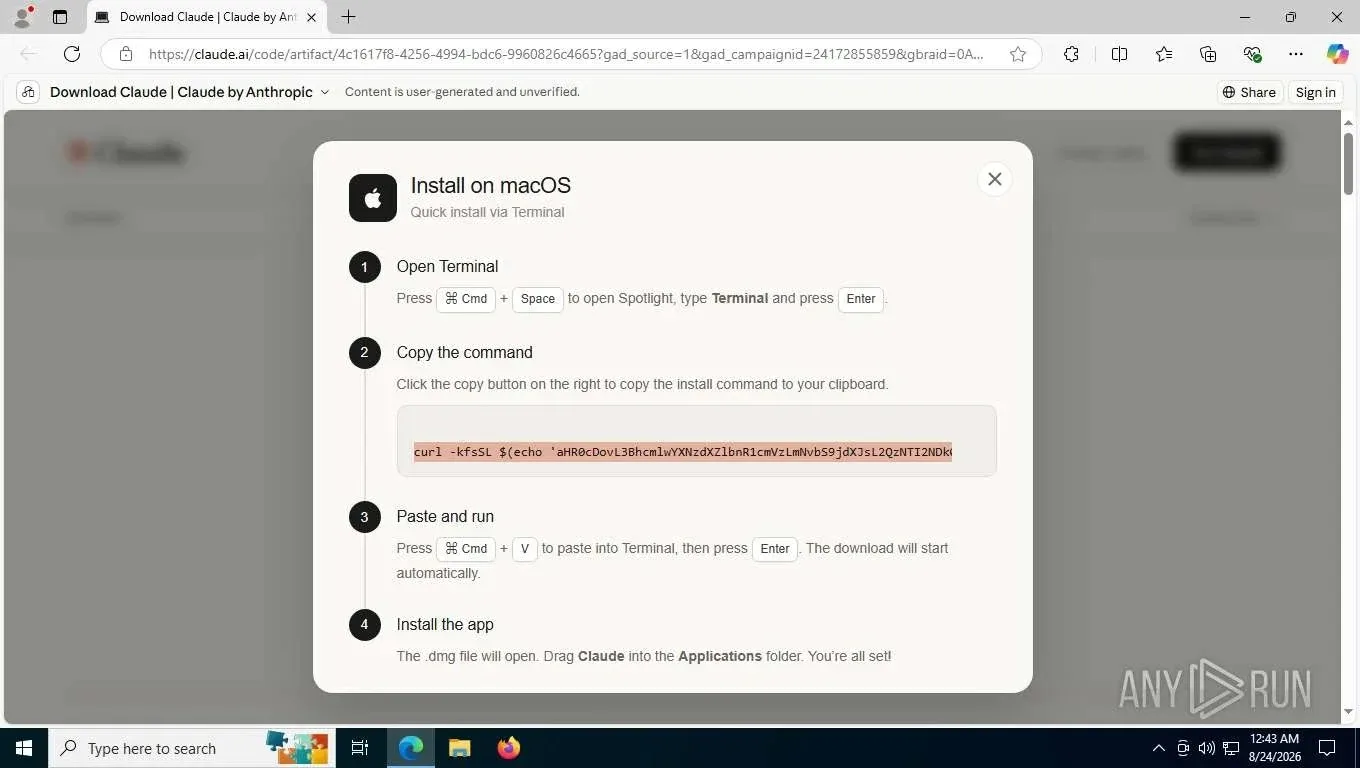
Đối với các doanh nghiệp sử dụng hệ điều hành hỗn hợp, điều này tạo ra một thách thức điều tra bổ sung. Khả năng hiển thị hạn chế đối với hoạt động trên macOS có thể khiến các đội ngũ an ninh không có bằng chứng cần thiết để đánh giá một sự cố, có khả năng làm chậm quá trình ngăn chặn và để lại các tài khoản hoặc thiết bị bị ảnh hưởng mà không được xác định.
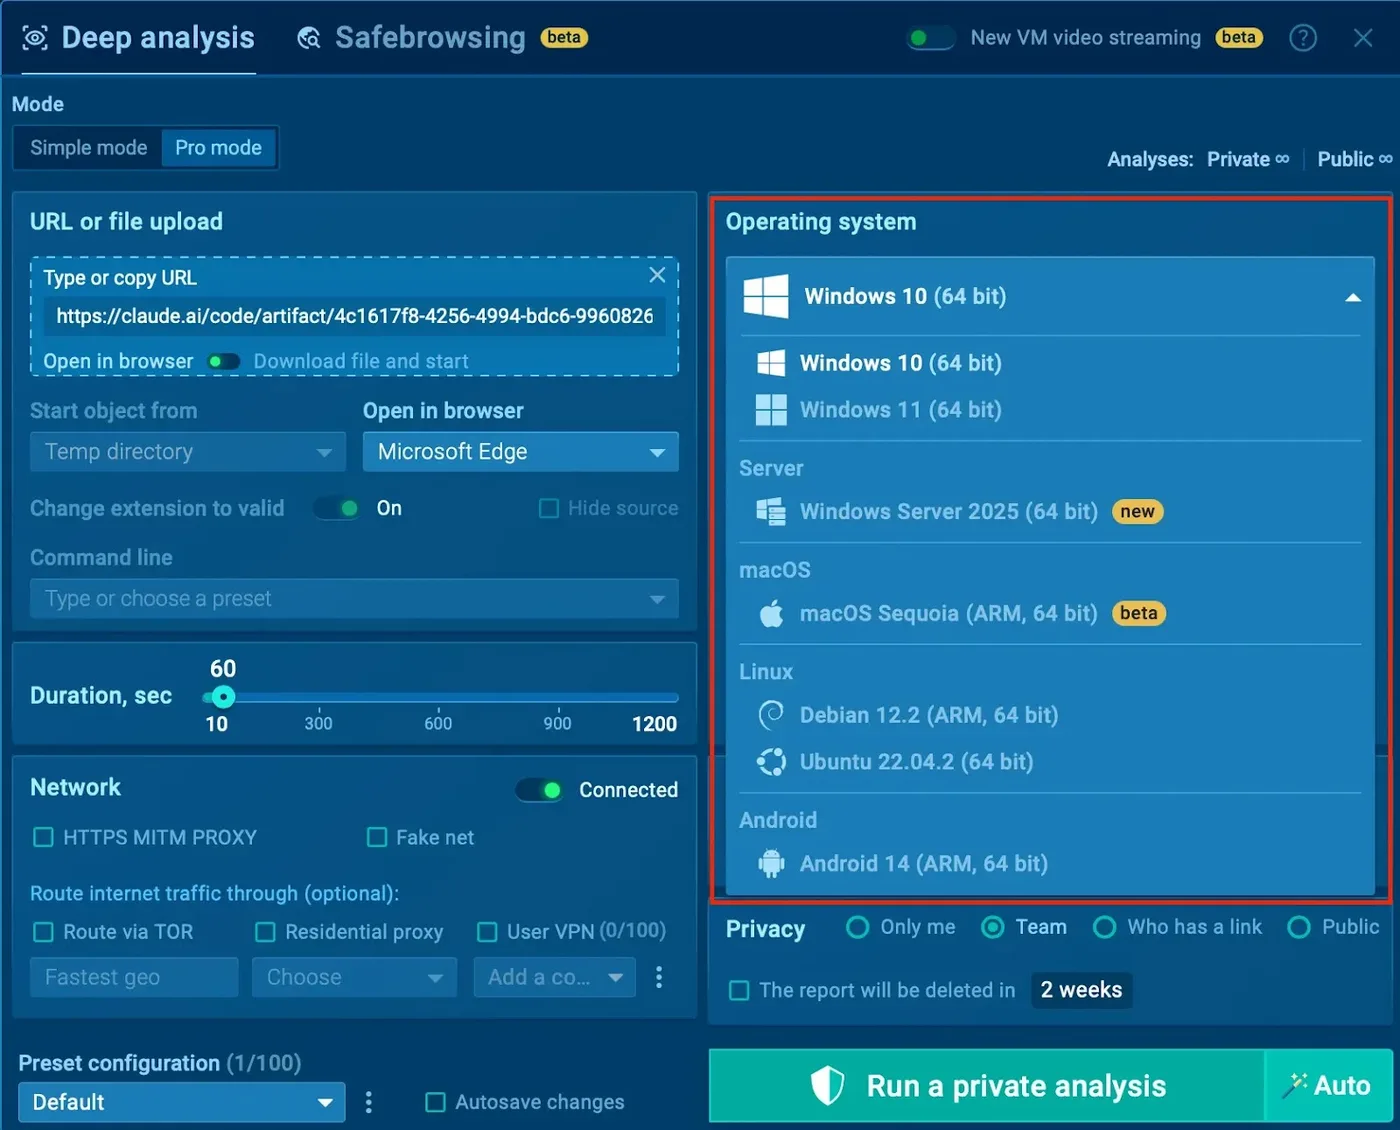
Phân tích hành vi đa nền tảng giúp giải quyết khoảng trống này. Ví dụ, các giải pháp sandbox tương tác hỗ trợ Windows, Linux, Android và macOS, cho phép các nhà phân tích điều tra các tệp và URL đáng ngờ trong môi trường cô lập. Các đội ngũ có thể quan sát hành vi độc hại, kiểm tra các kết nối mạng, trích xuất các chỉ số thỏa hiệp (IOCs) và truy vết chuỗi tấn công để xác định những gì đã xảy ra và những gì cần điều tra thêm.
Thu hẹp khoảng cách hiển thị an ninh AI
Khi việc áp dụng AI ngày càng tăng, các doanh nghiệp cần đảm bảo đội ngũ an ninh của họ có thể điều tra các mối đe dọa được ngụy trang dưới dạng các ứng dụng hợp pháp. Điều này có nghĩa là phải nhìn xa hơn các tệp tải xuống đáng ngờ để hiểu những gì thực thi trên thiết bị của nhân viên, những thông tin xác thực nào có thể bị lộ và liệu một cuộc tấn công đã tiến xa hơn vào môi trường doanh nghiệp hay chưa.
Hơn 16.000 tổ chức trên toàn thế giới sử dụng các giải pháp sandbox để điều tra các mối đe dọa mạng và tăng cường hoạt động của SOC. Các đội ngũ sử dụng giải pháp này báo cáo tỷ lệ phát hiện cao hơn tới 36%, giảm 21 phút MTTR (thời gian trung bình để phản hồi) cho mỗi sự cố và giảm 30% số lượng leo thang từ cấp 1 lên cấp 2. Đối với các doanh nghiệp, những cải tiến này có nghĩa là các cuộc điều tra nhanh hơn, ít leo thang không cần thiết hơn và có nhiều thời gian hơn để các nhà phân tích tập trung vào các mối đe dọa nghiêm trọng.
⚠️ Cảnh báo quan trọng: Khi kẻ tấn công tiếp tục khai thác các thương hiệu AI đáng tin cậy, ưu tiên hàng đầu cho các nhà lãnh đạo an ninh là cung cấp cho đội ngũ SOC khả năng hiển thị đa nền tảng và bằng chứng hành vi cần thiết để xác định hoạt động độc hại sớm và ngăn chặn các mối đe dọa trước khi chúng gây ra sự gián đoạn kinh doanh trên diện rộng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan