APT28 xâm nhập mạng lưới đóng tàu quân sự NATO qua backdoor Hookedge
Nhóm gián điệp mạng APT28 đã sử dụng backdoor Hookedge để thiết lập đường hầm SSH bí mật, đánh cắp thông tin xác thực trong mạng lưới của một nhà đóng tàu quân sự thuộc NATO.

- Chiến dịch gián điệp: Nhóm APT28 (còn gọi là Fancy Bear hoặc Forest Blizzard) đã thực hiện chiến dịch xâm nhập kéo dài ít nhất hai tháng vào mạng lưới của một nhà đóng tàu quân sự thuộc quốc gia thành viên NATO.
- Kỹ thuật tấn công: Sử dụng backdoor Hookedge thông qua các tài liệu Word độc hại, kết hợp với việc thiết lập đường hầm SSH để duy trì quyền truy cập bền vững.
- Mục tiêu mở rộng: Chiến dịch còn nhắm vào các cơ quan thực thi pháp luật và nhà sản xuất động cơ máy bay quân sự tại một quốc gia NATO khác.
- Khuyến nghị: Các tổ chức cần rà soát các tệp đính kèm Word đáng ngờ, giám sát hoạt động của Microsoft Edge và kiểm tra các kết nối SSH không xác định.
Theo báo cáo từ các chuyên gia an ninh mạng tại Symantec, nhóm gián điệp mạng khét tiếng APT28 đã triển khai một chiến dịch tấn công tinh vi nhắm vào hạ tầng của một nhà đóng tàu quân sự thuộc quốc gia thành viên NATO. Chiến dịch này sử dụng backdoor có tên gọi Hookedge để thiết lập quyền kiểm soát, đánh cắp thông tin đăng nhập và duy trì đường hầm SSH bí mật nhằm phục vụ mục đích thu thập tình báo.
Phân tích chuỗi tấn công và kỹ thuật của APT28
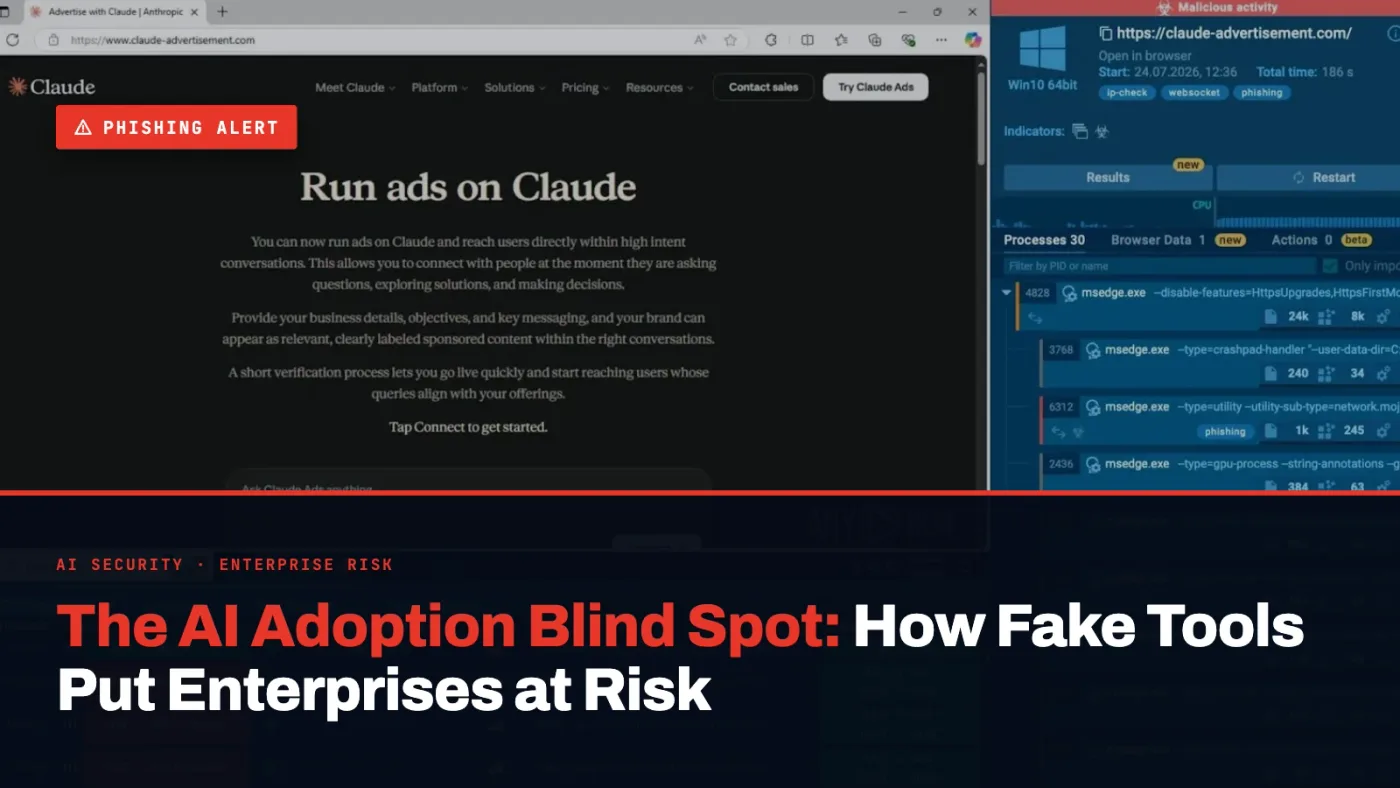
Hoạt động xâm nhập bắt đầu từ ngày 24 tháng 7 năm 2026, khi một tài liệu Word độc hại được mở từ bộ nhớ đệm của Outlook. Macro ẩn bên trong tài liệu này đã thực hiện ghi các tệp tin vào hồ sơ người dùng, từ đó kích hoạt chuỗi lây nhiễm. Backdoor Hookedge sau đó được thực thi, cho phép kẻ tấn công thực hiện các lệnh từ xa, lấy thông tin hệ thống và gửi kết quả về máy chủ điều khiển.
Điểm đáng chú ý trong kỹ thuật của APT28 là việc sử dụng cửa sổ Microsoft Edge ẩn để liên lạc với dịch vụ web hợp pháp webhook.site. Việc tận dụng trình duyệt phổ biến và các dịch vụ web tin cậy giúp lưu lượng truy cập độc hại dễ dàng vượt qua các cơ chế kiểm soát thông thường. Sau giai đoạn trinh sát ban đầu, kẻ tấn công đã chuyển sang giai đoạn hoạt động tích cực hơn thông qua máy chủ điều khiển tại địa chỉ 185.82.218[.]119.
Thiết lập đường hầm SSH và đánh cắp thông tin xác thực
Kẻ tấn công đã triển khai một khóa riêng tư SSH (SSH private key) trên máy chủ bị xâm nhập để thiết lập kết nối ngược về hạ tầng của chúng. Đường hầm này cung cấp một lộ trình bền vững từ mạng lưới bên ngoài vào sâu trong mạng nội bộ của nhà đóng tàu. Ngay sau khi thiết lập, các tác nhân đe dọa đã tiến hành liệt kê các tên máy chủ nội bộ nhằm mục đích vẽ bản đồ mạng (network mapping).
Bên cạnh đó, nhóm này còn sử dụng các tập lệnh PowerShell để ép buộc máy tính gửi phản hồi xác thực NTLM đến một trình lắng nghe cục bộ. Việc thu thập các phản hồi NTLM này tạo ra rủi ro nghiêm trọng, cho phép kẻ tấn công thực hiện các kỹ thuật bẻ khóa mật khẩu hoặc chiếm quyền điều khiển các hệ thống khác trong cùng môi trường.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IP C2 | 185.82.218[.]119 | Máy chủ điều khiển và truyền tải dữ liệu |
| Backdoor | Hookedge | Công cụ thực thi lệnh và duy trì truy cập |
| Kỹ thuật | NTLM Relay | Đánh cắp thông tin xác thực người dùng |
| Kỹ thuật | SSH Tunneling | Duy trì đường hầm truy cập nội bộ |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Các tổ chức cần thực hiện các biện pháp rà soát kỹ thuật để phát hiện dấu vết của Hookedge. Việc chỉ xóa bỏ một tệp tin đơn lẻ là không đủ, vì đây là một chiến dịch xâm nhập có tính bền bỉ cao. Các quản trị viên hệ thống nên tập trung vào việc kiểm tra các tệp đính kèm Word bất thường, các tập lệnh PowerShell lạ trong thư mục người dùng và các kết nối SSH không được phê duyệt.
⚠️ Cảnh báo quan trọng: Cần thực hiện xoay vòng (rotate) các thông tin xác thực nếu phát hiện dấu hiệu bị xâm nhập, đặc biệt là các tài khoản có khả năng bị lộ thông qua phản hồi NTLM. Việc tích hợp các nguồn dữ liệu tình báo mối đe dọa (Threat Intelligence) vào hệ thống SIEM/EDR là yêu cầu bắt buộc để phát hiện sớm các hành vi bất thường từ các nhóm APT.
Để biết thêm thông tin chi tiết về các kỹ thuật tấn công, các chuyên gia khuyến nghị tham khảo khung MITRE ATT&CK để ánh xạ các hành vi của APT28. Việc giám sát chặt chẽ các log DNS, proxy và endpoint sẽ giúp phát hiện các kết nối đến các dịch vụ như webhook.site hoặc các hoạt động bất thường của trình duyệt Edge.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan