Tội phạm mạng sử dụng trình duyệt AI để vượt qua kiểm soát an ninh
Các nhóm tội phạm mạng đang lạm dụng trình duyệt 'antidetect' tích hợp AI để quản lý hàng nghìn tài khoản giả mạo, vượt qua các cơ chế phát hiện gian lận và xác thực người dùng.

- Xu hướng mới: Tội phạm mạng đang tận dụng các trình duyệt 'antidetect' tích hợp AI để tạo ra hàng nghìn danh tính giả mạo không thể phân biệt được với người dùng thật.
- Cơ chế kỹ thuật: Các công cụ này cho phép thay đổi dấu vân tay trình duyệt (browser fingerprinting) và quản lý cookie phiên làm việc (session cookies) để vượt qua các hệ thống bảo mật dựa trên IP hoặc thiết bị.
- Tác động: Kỹ thuật này hỗ trợ các chiến dịch chiếm đoạt tài khoản (ATO), gian lận thanh toán và phát tán mã độc ở quy mô lớn.
- Khuyến nghị: Các đội ngũ SOC cần tập trung vào phân tích hành vi phiên làm việc (session behavior) thay vì chỉ dựa vào các tín hiệu xác thực đơn lẻ.
Trong một báo cáo kỹ thuật gần đây, các nhà nghiên cứu bảo mật đã cảnh báo về việc tội phạm mạng đang chuyển dịch sang sử dụng các trình duyệt 'antidetect' có tích hợp trí tuệ nhân tạo (AI) để điều hành mạng lưới tài khoản giả mạo quy mô lớn. Các công cụ này cho phép kẻ tấn công giả lập hàng nghìn hồ sơ người dùng khác nhau, mỗi hồ sơ đều sở hữu dấu vân tay trình duyệt, thiết bị và vị trí địa lý riêng biệt, khiến các hệ thống phòng thủ truyền thống gặp khó khăn trong việc phát hiện các hoạt động phối hợp.
Cơ chế kỹ thuật của trình duyệt Antidetect
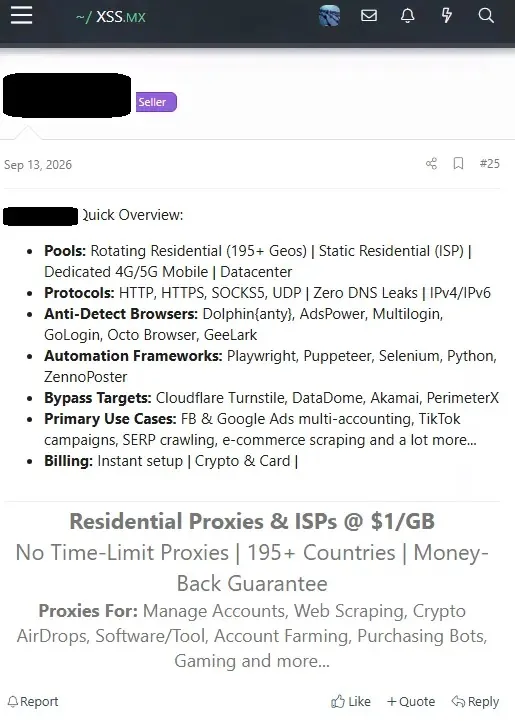
Các nền tảng trực tuyến hiện nay thường thu thập hàng loạt thông tin để tạo ra dấu vân tay trình duyệt (browser fingerprint), bao gồm độ phân giải màn hình, múi giờ, ngôn ngữ, User-Agent và các thiết lập đồ họa. Khi các giá trị này trùng lặp trên nhiều tài khoản, hệ thống bảo mật sẽ gắn cờ các tài khoản đó là có liên quan. Các trình duyệt antidetect như Kameleo, AdsPower và MultiLogin được thiết kế để can thiệp vào quá trình này bằng cách gán các giá trị giả lập cho từng hồ sơ, làm sai lệch dữ liệu mà hệ thống thu thập được.
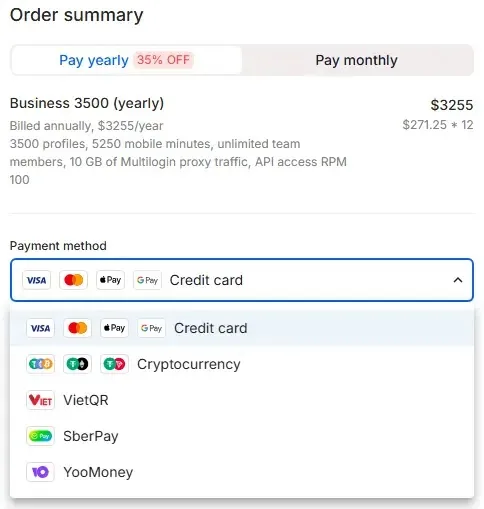
Bên cạnh việc che giấu dấu vân tay, các công cụ này còn quản lý độc lập cookie, bộ nhớ cục bộ (local storage) và thông tin phiên làm việc cho từng hồ sơ. Khi kết hợp với các dịch vụ proxy dân cư (residential proxies), kẻ tấn công có thể khiến mỗi tài khoản xuất hiện như đang kết nối từ một mạng lưới khác nhau, vô hiệu hóa các biện pháp kiểm soát dựa trên địa chỉ IP.
Rủi ro từ việc đánh cắp Session Cookies
Một trong những mối đe dọa nghiêm trọng nhất là việc sử dụng các session cookies bị đánh cắp. Thay vì thực hiện quy trình đăng nhập thông thường, kẻ tấn công có thể tiêm các cookie phiên làm việc hợp lệ vào trình duyệt antidetect. Điều này cho phép chúng truy cập trực tiếp vào tài khoản đã đăng nhập, vượt qua các rào cản xác thực đa yếu tố (MFA) vốn chỉ tập trung vào giai đoạn đăng nhập ban đầu.
⚠️ Cảnh báo quan trọng: Việc đánh cắp session cookies cho phép kẻ tấn công duy trì quyền truy cập vào tài khoản ngay cả khi mật khẩu đã được thay đổi, trừ khi phiên làm việc đó bị hủy bỏ chủ động từ phía máy chủ.
Tự động hóa và AI: Tăng cường quy mô tấn công
Sự tích hợp của AI và các giao thức tự động hóa như Model Context Protocol (MCP) đã giúp tội phạm mạng giảm thiểu đáng kể khối lượng công việc thủ công. Các công cụ này cho phép tạo ra nội dung văn bản bằng AI để tương tác tự động, giúp các tài khoản giả mạo trông giống như người dùng thật thông qua quá trình 'warming' (xây dựng lịch sử hoạt động). Điều này làm trì hoãn việc phát hiện cho đến khi các hành vi gian lận thực sự bắt đầu.
Khuyến nghị phòng thủ cho các tổ chức
Để đối phó với các mối đe dọa này, các đội ngũ an ninh mạng cần thay đổi tư duy từ việc kiểm tra tài khoản đơn lẻ sang phân tích các tín hiệu hạ tầng rộng lớn hơn. Các chuyên gia khuyến nghị:
- Giám sát phiên làm việc: Theo dõi các truy cập bất thường vào các phiên đã xác thực, đặc biệt là khi có sự thay đổi đột ngột về thiết bị hoặc mạng lưới.
- Phân tích hành vi phối hợp: Tìm kiếm các mẫu hoạt động tương đồng trên nhiều tài khoản, ngay cả khi dấu vân tay trình duyệt của chúng trông có vẻ khác biệt.
- Hủy phiên làm việc: Thiết lập quy trình hủy bỏ các phiên làm việc đang hoạt động khi phát hiện dấu hiệu tài khoản bị xâm nhập hoặc có hành vi bất thường.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Công cụ Antidetect | Kameleo, AdsPower, MultiLogin | Phần mềm giả lập dấu vân tay và quản lý phiên làm việc |
| Tín hiệu phát hiện | Residential Proxy, Fingerprint changes | Dấu hiệu nhận biết hoạt động của trình duyệt antidetect |
| Rủi ro chính | Session Hijacking, ATO | Chiếm đoạt tài khoản và vượt qua xác thực MFA |
Việc phòng thủ không thể chỉ dựa vào một chỉ số duy nhất. Các tổ chức cần tích hợp dữ liệu từ nhiều nguồn, bao gồm nhật ký mạng, hành vi phiên làm việc và các tín hiệu hạ tầng để xây dựng một hệ thống phát hiện mối đe dọa mạng toàn diện và hiệu quả hơn.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan