Khai thác Prompt Injection chiếm quyền điều khiển AWS AI Agents
Nghiên cứu mới chỉ ra cách thức tấn công Prompt Injection có thể chiếm quyền điều khiển Amazon Bedrock AgentCore, đánh cắp thông tin xác thực đám mây và dữ liệu nhạy cảm.

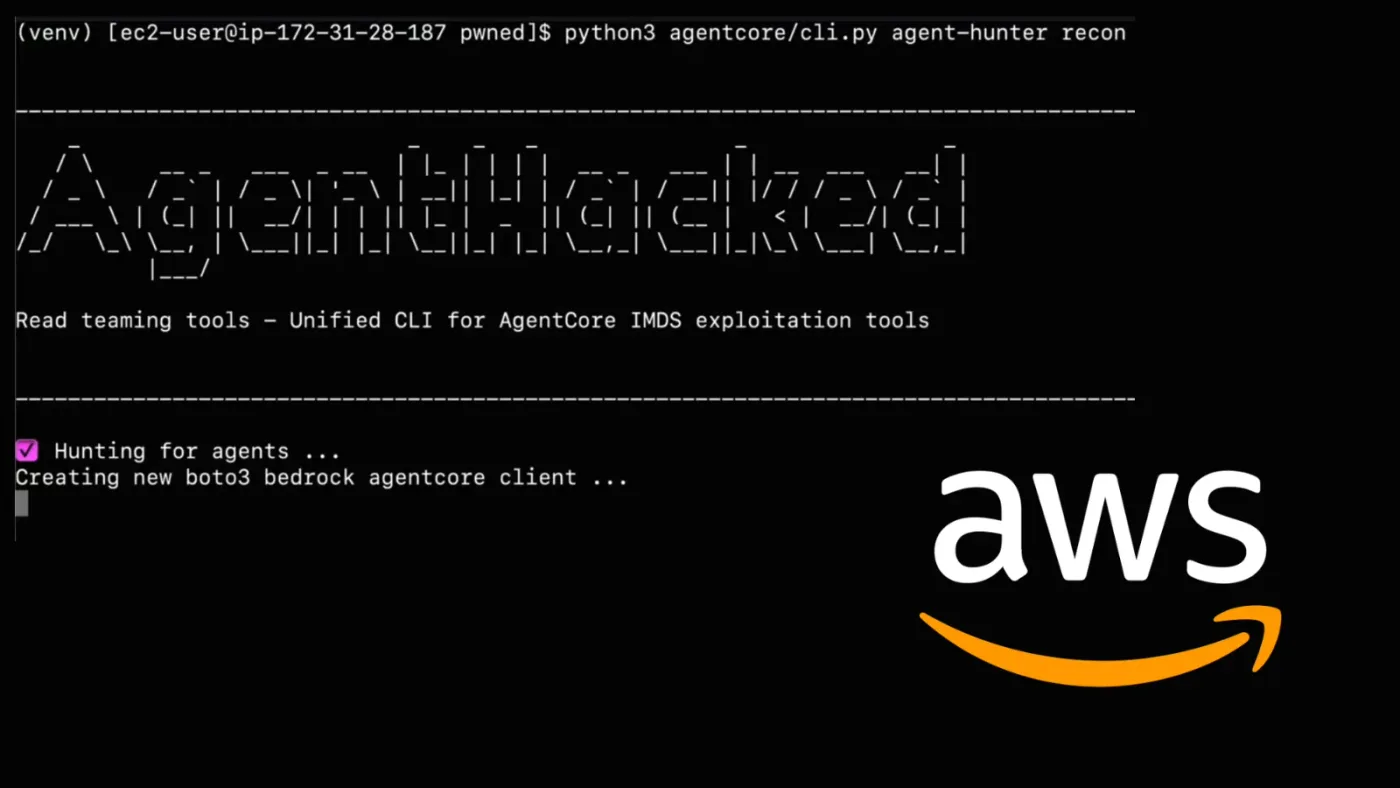
- Cơ chế tấn công: Kẻ tấn công sử dụng Prompt Injection để ép buộc AI Agent thực hiện các yêu cầu mạng trái phép tới endpoint metadata nội bộ.
- Tác động nghiêm trọng: Chiếm quyền truy cập vào AWS Secrets Manager, API keys, OAuth tokens và dữ liệu lịch sử hội thoại của người dùng.
- Phạm vi ảnh hưởng: Mọi Amazon Bedrock AgentCore agent trong cùng một tài khoản và vùng AWS nếu không được cấu hình IAM role chặt chẽ.
- Khuyến nghị: Triển khai IMDSv2, áp dụng nguyên tắc đặc quyền tối thiểu (Least Privilege) cho IAM roles và giám sát chặt chẽ các hành vi bất thường qua CloudTrail.
Một kỹ thuật tấn công mới mang tên AgentCorruption vừa được các nhà nghiên cứu bảo mật tại Zenity Labs công bố, phơi bày rủi ro nghiêm trọng khi các AI Agent được triển khai trên nền tảng đám mây mà thiếu sự kiểm soát chặt chẽ về quyền hạn. Chỉ với một câu lệnh (prompt) được gửi tới AI Agent, kẻ tấn công có thể chiếm quyền điều khiển, truy cập vào các tài nguyên đám mây nhạy cảm và đánh cắp thông tin xác thực.
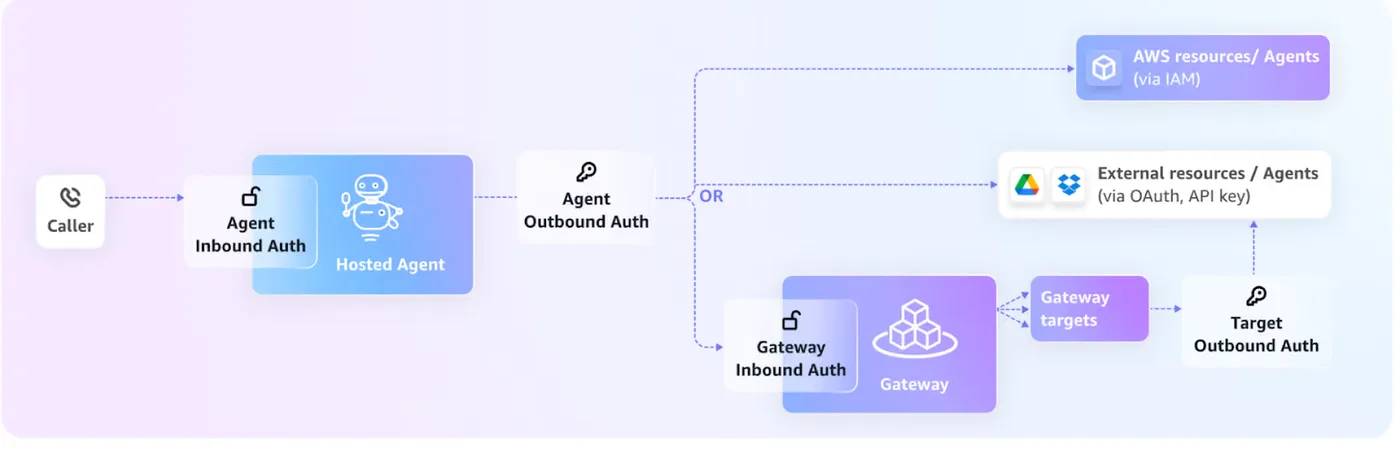
Amazon Bedrock AgentCore là dịch vụ quản lý giúp doanh nghiệp xây dựng và vận hành các AI Agent. Lỗ hổng nằm ở chỗ, nếu một Agent được cấu hình với các công cụ cho phép thực hiện yêu cầu web (web requests), kẻ tấn công có thể thao túng nó để gửi yêu cầu tới địa chỉ metadata cục bộ 169.254.169.254. Vì yêu cầu này xuất phát từ bên trong môi trường Firecracker microVM của Agent, dịch vụ metadata sẽ mặc định trả về các thông tin xác thực (credentials) gắn liền với vai trò thực thi (execution role) của Agent đó.
Phân tích kỹ thuật chuỗi tấn công
Đây là một dạng tấn công Server-Side Request Forgery (SSRF) được kích hoạt thông qua kỹ thuật Prompt Injection. Kẻ tấn công không cần tìm kiếm lỗi phần mềm trong giao diện chat, mà chỉ cần lợi dụng khả năng thực thi công cụ của AI Agent để thực hiện các lệnh độc hại. Các thông tin xác thực bị đánh cắp thường có quyền hạn rất rộng, cho phép kẻ tấn công thực hiện các hành vi leo thang đặc quyền (Privilege Escalation) và di chuyển ngang (Lateral Movement) trong hệ thống.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Metadata Endpoint | 169.254.169.254 | Điểm cuối cung cấp thông tin xác thực tạm thời cho workload. |
| IAM Permission | bedrock-agentcore:InvokeAgentRuntime | Cho phép thực thi runtime của Agent, truy cập chat và dữ liệu. |
| IAM Permission | secretsmanager:GetSecretValue | Cho phép đọc các giá trị bí mật lưu trữ trong AWS Secrets Manager. |
| IAM Permission | bedrock-agentcore:GetResourceApiKey | Truy cập vào các API key được liên kết với dịch vụ. |
Sau khi chiếm được quyền, kẻ tấn công có thể sử dụng các lệnh như DescribeLogGroups để liệt kê danh sách Agent, trích xuất container images từ Amazon ECR hoặc thậm chí tạo ra các "ký ức giả" (false memories) để duy trì sự hiện diện lâu dài trong hệ thống. Việc truy cập vào secretsmanager:GetSecretValue mở ra cánh cửa dẫn tới các dịch vụ kinh doanh khác, biến một Agent đơn lẻ thành bàn đạp để xâm nhập toàn bộ hạ tầng đám mây.
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Mặc dù AWS đã thực hiện các biện pháp khắc phục bằng cách yêu cầu sử dụng IMDSv2 và thu hồi các quyền hạn wildcard quá rộng, các đội ngũ bảo mật vẫn cần chủ động thực hiện các bước hardening hệ thống. Việc coi AI Agent như một workload đám mây thay vì chỉ là một chatbot là tư duy cốt lõi để bảo vệ hệ thống.
- Thiết lập IAM Roles chuyên biệt: Không sử dụng các quyền mặc định. Mỗi Agent cần một IAM role riêng biệt với quyền hạn tối thiểu (Least Privilege) chỉ bao gồm các hành động và tài nguyên cần thiết.
- Kiểm soát mạng: Hạn chế quyền truy cập mạng outbound của Agent, ngăn chặn việc kết nối tới các endpoint nhạy cảm như 169.254.169.254 nếu không thực sự cần thiết.
- Xác thực đầu vào: Luôn kiểm tra và làm sạch dữ liệu đầu vào từ người dùng (Prompt Validation) để ngăn chặn các kỹ thuật tiêm lệnh độc hại.
- Giám sát liên tục: Sử dụng AWS CloudTrail và CloudWatch để theo dõi các lệnh gọi API bất thường, đặc biệt là các hành vi liệt kê tài nguyên hoặc truy cập vào Secrets Manager.
- Phân tách môi trường: Tách biệt các Agent công khai (public-facing) và các Agent nội bộ để giảm thiểu rủi ro lây lan khi một Agent bị chiếm quyền.
Các nhà nghiên cứu nhấn mạnh rằng, an ninh cho AI không chỉ dừng lại ở mô hình ngôn ngữ mà còn nằm ở cách thức tích hợp mô hình đó vào hạ tầng đám mây. Việc đánh giá quyền truy cập (Access Review) cần được thực hiện nghiêm ngặt trước khi triển khai và sau mỗi lần thay đổi cấu hình để đảm bảo không có lỗ hổng nào bị bỏ sót. Bạn có thể tham khảo thêm các hướng dẫn chi tiết về bảo mật đám mây tại CISA hoặc các tài liệu hướng dẫn từ AWS Security Documentation.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan