GitHub tích hợp AI ModernBERT: Bước tiến mới trong ngăn chặn rò rỉ credential
GitHub giới thiệu bộ phân loại AI ModernBERT nhằm phát hiện mật khẩu và token nhạy cảm trong mã nguồn trước khi đẩy lên repository, giúp giảm thiểu rủi ro rò rỉ dữ liệu.

- Công nghệ mới: GitHub tích hợp AI ModernBERT để phát hiện các credential ẩn trong mã nguồn với độ trễ dưới 2ms.
- Cơ chế hoạt động: Phân tích ngữ cảnh xung quanh thay vì chỉ dựa vào các mẫu (pattern) cố định như phương pháp truyền thống.
- Hiệu quả thực tế: Giảm tỷ lệ ghi đè cảnh báo của lập trình viên từ 6,63% xuống 3,93% trong giai đoạn thử nghiệm.
- Phạm vi áp dụng: Hỗ trợ Enterprise Cloud, GitHub Team và sắp tới là Enterprise Server 3.23.
GitHub, phối hợp cùng Microsoft Applied Sciences, vừa công bố một bước tiến quan trọng trong bảo mật chuỗi cung ứng phần mềm bằng việc tích hợp bộ phân loại AI ModernBERT. Công nghệ này được thiết kế để phát hiện các thông tin xác thực (credentials) bị lộ trong mã nguồn ngay trước khi lập trình viên thực hiện lệnh push, mở rộng khả năng bảo vệ vượt xa các phương pháp quét token truyền thống.
Trong bối cảnh hiện nay, Microsoft báo cáo rằng cứ ba yêu cầu pull request trên GitHub thì có một yêu cầu liên quan đến sự tham gia của các AI agent. Sự gia tăng đột biến của mã nguồn do AI tạo ra đòi hỏi các cơ chế kiểm soát bảo mật phải được tối ưu hóa để không gây gián đoạn quy trình phát triển (CI/CD pipeline).
Cơ chế phân tích ngữ cảnh thông minh
Các phương pháp quét secret truyền thống thường dựa vào các mẫu nhận diện (pattern matching) như tiền tố token hoặc cấu trúc cố định. Mặc dù hiệu quả với nhiều loại API key, phương pháp này thường thất bại trước các mật khẩu cơ sở dữ liệu nội bộ hoặc các chuỗi ký tự trông giống như dữ liệu thông thường. ModernBERT giải quyết vấn đề này bằng cách đọc và phân tích ngữ cảnh xung quanh để đánh giá xác suất một giá trị là credential.
Mô hình này không tạo ra mã hay văn bản như các chatbot LLM thông thường mà tập trung vào việc phân loại các ứng viên secret. Điều này cho phép hệ thống thực hiện kiểm tra cực nhanh trong quá trình push, đảm bảo không làm chậm quy trình làm việc của đội ngũ kỹ thuật.
Khả năng phát hiện đa dạng
Theo các thử nghiệm từ GitHub, mô hình AI này có khả năng nhận diện chính xác các giá trị nhạy cảm trong nhiều định dạng khác nhau:
- Database URLs: Phát hiện các chuỗi kết nối chứa thông tin xác thực.
- Kubernetes Secret Manifests: Nhận diện các cấu hình bảo mật bị lộ trong file YAML.
- Dockerfiles: Quét các biến môi trường chứa mật khẩu cứng (hardcoded).
- Loại trừ thông minh: Hệ thống có khả năng phân biệt và cho phép các giá trị placeholder như "changeme" để tránh gây nhiễu.
Hiệu quả và tác động đến quy trình bảo mật
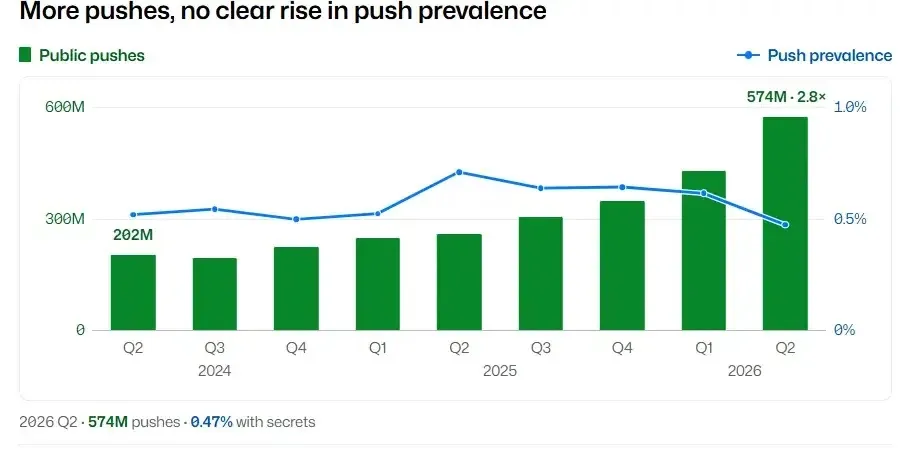
Dữ liệu từ GitHub trong chín quý (từ Q2 2024 đến Q2 2026) cho thấy số lượng các lượt push công khai đã tăng 2,84 lần, trong khi các lượt push chứa credential được hỗ trợ tăng 2,59 lần. Đáng chú ý, tỷ lệ lập trình viên ghi đè (override) các cảnh báo bảo mật đã giảm đáng kể từ 6,63% xuống còn 3,93%, cho thấy sự tin tưởng vào độ chính xác của hệ thống đang tăng lên.
| Chỉ số | Giá trị thay đổi | Ý nghĩa |
|---|---|---|
| Tỷ lệ ghi đè cảnh báo | 6,63% -> 3,93% | Lập trình viên tin tưởng hơn vào cảnh báo AI |
| Tốc độ kiểm tra | < 2ms | Đảm bảo hiệu năng cho CI/CD |
| Tỷ lệ chặn trước khi lộ | ~30% | Ngăn chặn rò rỉ trước khi vào lịch sử repo |
⚠️ Cảnh báo quan trọng: Việc phát hiện chỉ là bước đầu. Theo các chuyên gia, việc thu hồi (revocation) một credential bị lộ mất trung bình 40 ngày, và khoảng 20% các trường hợp mất hơn 90 ngày. Do đó, các tổ chức cần kết hợp giữa công cụ chặn tự động và quy trình ứng cứu sự cố (Incident Response) chặt chẽ.
Lộ trình triển khai và khuyến nghị
Hiện tại, tính năng bảo vệ dựa trên AI đang ở giai đoạn private preview và sẽ sớm khả dụng cho khách hàng sử dụng gói Enterprise Cloud và GitHub Team. GitHub cũng có kế hoạch mở rộng tính năng này cho Enterprise Server 3.23, bao gồm cả các môi trường air-gapped (không kết nối internet).
Để tối ưu hóa bảo mật, các đội ngũ an ninh mạng nên:
- Tích hợp công cụ: Sử dụng các lệnh kiểm tra thông qua
Copilot CLIvà lệnh/security-reviewcủaCopilot App. - Phối hợp đối tác: Tham gia chương trình đối tác quét secret của GitHub để nhận báo cáo phơi nhiễm và thực hiện thu hồi credential kịp thời.
- Hardening quy trình: Không dựa hoàn toàn vào công cụ tự động; cần thiết lập chính sách kiểm soát truy cập nghiêm ngặt và định kỳ rà soát lịch sử repository.
Việc ngăn chặn các lỗ hổng ngay từ khâu phát triển là chiến lược then chốt trong mô hình Shift-Left Security. Với sự hỗ trợ của AI, các kỹ sư có thể giảm thiểu đáng kể rủi ro từ những sai sót con người, từ đó củng cố vững chắc hơn cho hạ tầng phần mềm doanh nghiệp.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan