Microsoft Teams tăng cường bảo mật: Phát hiện mã độc ẩn trong mã QR
Microsoft cập nhật tính năng bảo mật mới cho Teams, cho phép tự động quét và cảnh báo các liên kết độc hại ẩn trong mã QR, giúp ngăn chặn hiệu quả các cuộc tấn công quishing.

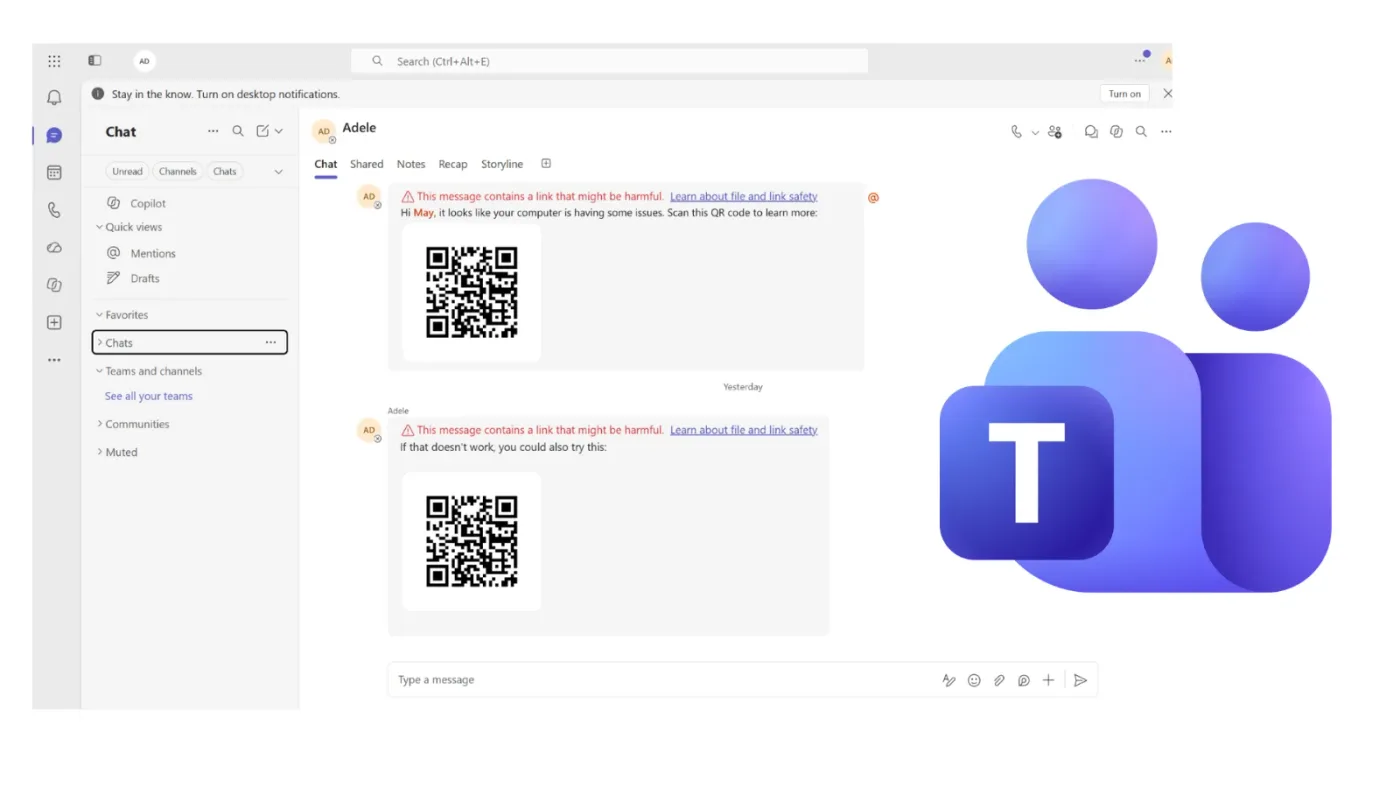
- Cơ chế bảo mật mới: Microsoft Defender for Office 365 được mở rộng để quét các liên kết URL ẩn bên trong mã QR được gửi qua Microsoft Teams.
- Phạm vi áp dụng: Tính năng này tự động triển khai cho các tổ chức sử dụng Defender for Office 365, không yêu cầu cấu hình thủ công từ người dùng cuối.
- Khả năng hiển thị: Đội ngũ SOC có thể truy xuất dữ liệu điều tra thông qua Advanced Hunting trong Microsoft Defender XDR với các bảng dữ liệu chuyên biệt.
- Cảnh báo rủi ro: Đây là lớp bảo mật sau khi tin nhắn đã được gửi (post-delivery), người dùng vẫn cần cảnh giác với các yêu cầu quét mã QR bất thường.
Microsoft vừa thông báo về việc mở rộng khả năng bảo mật trên nền tảng Microsoft Teams nhằm đối phó với các mối đe dọa ngày càng tinh vi, đặc biệt là các liên kết độc hại được nhúng bên trong mã QR. Theo thông báo từ Trung tâm tin nhắn (Message Center notice MC1490905), quá trình triển khai toàn cầu đã bắt đầu từ đầu tháng 10 năm 2026 và dự kiến hoàn tất vào đầu tháng 11 cùng năm. Đây là một bước tiến quan trọng trong việc củng cố hệ sinh thái Microsoft Defender for Office 365.
Cơ chế vận hành của tính năng bảo mật mã QR
Tính năng mới này hoạt động bằng cách kiểm tra các tin nhắn Teams có chứa mã QR sau khi chúng đã được gửi đến người dùng. Hệ thống Defender sẽ thực hiện trích xuất các địa chỉ web (URL) được lưu trữ bên trong mã QR và tiến hành phân tích xem chúng có dẫn đến các nội dung độc hại hay không. Nếu phát hiện URL nguy hiểm, Teams sẽ hiển thị cảnh báo trực tiếp trên tin nhắn bị ảnh hưởng trong cả các cuộc hội thoại nội bộ và bên ngoài.
Phân tích kỹ thuật về quy trình xử lý
Khác với các cơ chế bảo mật trước đây chỉ tập trung vào việc làm mờ hình ảnh mã QR cho đến khi người dùng chọn hiển thị, tính năng mới này tập trung vào việc đánh giá đích đến của liên kết. Các tổ chức sử dụng Defender for Office 365 Plan 1 hoặc Plan 2, kết hợp với tính năng Zero-hour Auto Purge (ZAP) cho Teams, sẽ có khả năng tự động chặn các tin nhắn nội bộ chứa mã độc sau khi chúng đã được chuyển phát.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Tính năng | QR Code Protection | Quét URL ẩn trong mã QR |
| Công nghệ | Defender for Office 365 | Phân tích nội dung độc hại |
| Cơ chế | ZAP (Zero-hour Auto Purge) | Tự động chặn tin nhắn sau khi gửi |
| Bảng dữ liệu | MessageUrlInfo | Lưu trữ thông tin URL trích xuất |
Mối đe dọa từ tấn công Quishing
Tấn công bằng mã QR, hay còn gọi là quishing, là một kỹ thuật lừa đảo nhúng địa chỉ web độc hại vào hình ảnh thay vì sử dụng liên kết văn bản thông thường. Kẻ tấn công thường giả mạo các yêu cầu xác thực tài khoản, xem tài liệu hoặc giải quyết các vấn đề kỹ thuật để thúc đẩy nạn nhân quét mã. Khi quét mã, nạn nhân sẽ bị điều hướng đến các trang đăng nhập giả mạo nhằm đánh cắp thông tin xác thực.
Các nhà nghiên cứu bảo mật đã ghi nhận nhiều chiến dịch lừa đảo qua mã QR trong Microsoft 365, nơi kẻ tấn công giả danh các thông báo từ bộ phận IT hoặc Microsoft để ép buộc người dùng quét mã bằng điện thoại di động. Việc kiểm tra trực tiếp địa chỉ bên trong hình ảnh giúp các hệ thống phòng thủ đánh giá chính xác đích đến thay vì chỉ dựa vào nội dung văn bản bao quanh tin nhắn.
Hướng dẫn săn tìm mối đe dọa (Threat Hunting)
Đội ngũ vận hành an ninh (SOC) có thể tận dụng khả năng hiển thị mới thông qua tính năng Advanced Hunting trong Microsoft Defender XDR. Các địa chỉ được trích xuất từ mã QR sẽ được ghi lại trong bảng MessageUrlInfo, với giá trị QRCode được ghi nhận trong cột UrlLocation. Điều này cho phép các chuyên gia phân tích thực hiện truy vấn để xác định các URL độc hại tiềm ẩn.
// Truy vấn mẫu để tìm kiếm các URL từ mã QR trong Microsoft Defender XDREmailUrlInfo| where UrlLocation == 'QRCode'| project Timestamp, SenderFromAddress, Url, MessageId, UrlLocation
Microsoft khuyến nghị các tổ chức nên rà soát lại các thiết lập bảo mật Teams hiện tại và cấu hình ZAP. Đồng thời, cần cập nhật quy trình điều tra sự cố để bao gồm các phát hiện từ mã QR. Mặc dù đây là một lớp bảo mật mạnh mẽ, nhưng nó không đảm bảo chặn được 100% các mã QR độc hại trước khi người dùng nhìn thấy. Do đó, việc đào tạo nhận thức cho nhân viên về các yêu cầu quét mã bất thường vẫn là yếu tố then chốt trong chiến lược phòng thủ chiều sâu.
⚠️ Cảnh báo quan trọng: Tính năng này là cơ chế bảo mật sau khi tin nhắn đã được gửi (post-delivery). Người dùng tuyệt đối không quét các mã QR từ các nguồn không xác định hoặc các tin nhắn yêu cầu đăng nhập khẩn cấp, ngay cả khi hệ thống chưa đưa ra cảnh báo tức thời.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan