Top 10 Công cụ Quét Hình ảnh Container Tốt nhất năm 2026: Đánh giá & Xếp hạng
Phân tích chuyên sâu 10 công cụ quét hình ảnh container hàng đầu năm 2026, tập trung vào khả năng ưu tiên lỗ hổng, ngữ cảnh runtime và chiến lược loại bỏ rủi ro.

- Trivy dẫn đầu: Là công cụ quét miễn phí phổ biến nhất, cung cấp nền tảng vững chắc cho mọi quy trình CI/CD.
- Ưu tiên ngữ cảnh: Sysdig và Wiz vượt trội nhờ khả năng lọc lỗ hổng dựa trên thực tế runtime và biểu đồ phơi nhiễm.
- Chiến lược loại bỏ: Chainguard thay đổi cuộc chơi bằng cách sử dụng các base image không chứa lỗ hổng ngay từ đầu.
- SBOM là tiêu chuẩn: Anchore (Grype/Syft) thiết lập tiêu chuẩn cho việc quét dựa trên SBOM.
Việc quét hình ảnh container thường trả về hàng trăm mã CVE, nhưng câu hỏi quan trọng là những lỗ hổng nào thực sự bị khai thác và base image nào có thể loại bỏ hoàn toàn danh sách này. Chúng tôi đã đánh giá mười tùy chọn dựa trên ngữ cảnh và khả năng loại bỏ rủi ro thay vì chỉ dựa vào số lượng lỗ hổng thô.
Đánh giá các máy quét cùng với Top 10 Công cụ Bảo mật Container năm 2026 cho thấy rằng việc chỉ đếm số lượng lỗ hổng tĩnh không thể ngăn chặn những kẻ tấn công xâm nhập vào máy chủ container thông qua các cấu hình sai. Aqua Trivy đứng vị trí số 1 như một nền tảng miễn phí mà mọi tổ chức nên triển khai, trong khi Sysdig và Wiz hoàn thiện bục vinh quang nhờ khả năng làm cho các phát hiện trở nên có ý nghĩa.
Phương pháp đánh giá
Báo cáo mới nhất từ các chuyên gia an ninh mạng dựa trên: chất lượng phát hiện, hỗ trợ SBOM, ngữ cảnh/ưu tiên, sự phù hợp với quy trình làm việc và tính minh bạch về giá cả. Trọng số đánh giá bao gồm: chất lượng ngữ cảnh 30%, phát hiện/SBOM 25%, sự phù hợp quy trình 20%, khả năng tiếp cận giá 15% và chiến lược loại bỏ 10%.
| STT | Công cụ | Giải thưởng | Điểm số |
|---|---|---|---|
| 1 | Aqua (Trivy) | Nền tảng miễn phí tốt nhất | 9.1 |
| 2 | Sysdig | Ưu tiên runtime tốt nhất | 8.9 |
| 3 | Wiz | Xếp hạng biểu đồ phơi nhiễm tốt nhất | 8.8 |
| 4 | Chainguard | Chiến lược loại bỏ tốt nhất | 8.7 |
| 5 | Snyk | Quy trình sửa lỗi tốt nhất | 8.6 |
| 6 | Anchore | Công cụ SBOM-first tốt nhất | 8.4 |
| 7 | JFrog Xray | Tích hợp registry tốt nhất | 8.2 |
| 8 | Palo Alto | CNAPP tốt nhất | 8.0 |
| 9 | Docker Scout | Tích hợp workflow tốt nhất | 7.9 |
| 10 | Clair | Công cụ registry truyền thống | 7.6 |
Phân tích chi tiết các công cụ hàng đầu
1. Aqua (Trivy) — Nền tảng miễn phí tốt nhất
Trivy là công cụ được triển khai rộng rãi nhất trong hệ sinh thái cloud-native: nhanh, chính xác, đa mục tiêu và hoàn toàn miễn phí. Nền tảng doanh nghiệp của Aqua bổ sung các tính năng kiểm soát nhập học (admission control) và bảo mật runtime.
2. Sysdig — Ưu tiên dựa trên thực tế sử dụng
Việc đánh dấu các gói dễ bị tổn thương thực sự được tải vào bộ nhớ tại runtime giúp giảm thiểu 90% khối lượng công việc triage. Dựa trên di sản Falco, Sysdig kết nối các lỗ hổng hình ảnh với hành vi thực tế của Kubernetes.
3. Wiz — Xếp hạng biểu đồ phơi nhiễm
Wiz tương quan các phát hiện hình ảnh với mức độ phơi nhiễm của workload, quyền hạn đám mây và khả năng tiếp cận mạng. Điều này giúp tách biệt các hình ảnh an toàn với các workload đang đối mặt với ingress công cộng.
4. Chainguard — Chiến lược loại bỏ trước
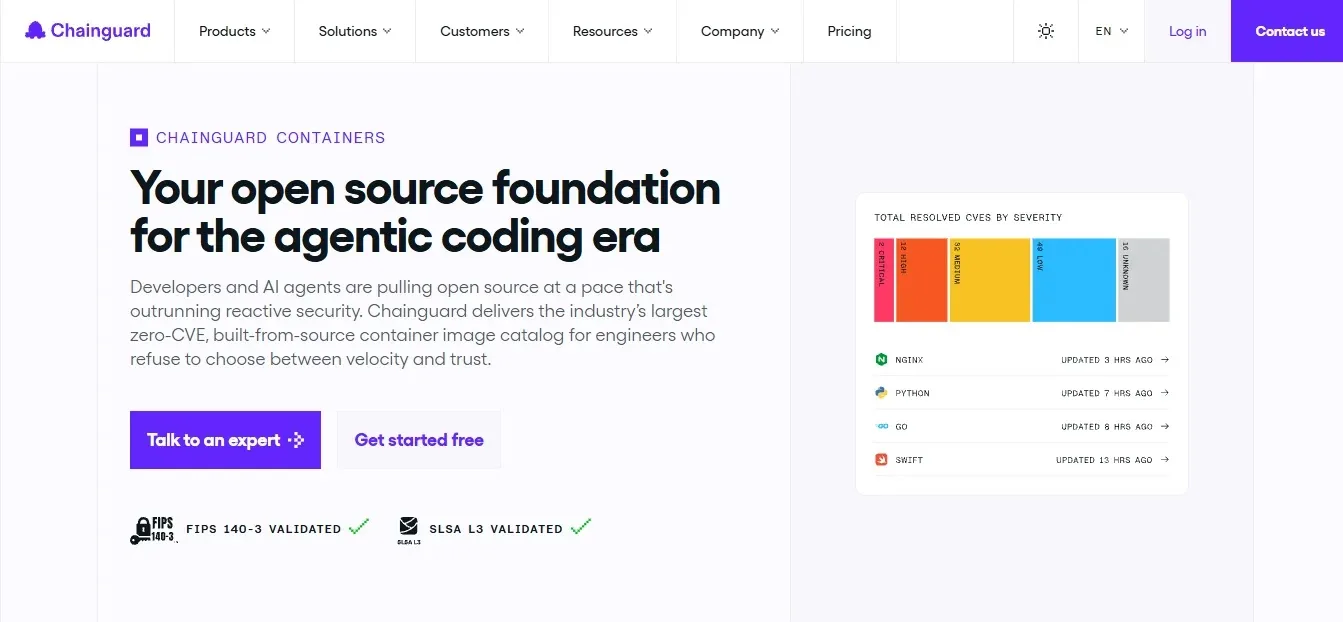
Chainguard giải quyết vấn đề mệt mỏi vì cảnh báo bằng cách bắt đầu với các base image không có gì để gắn cờ. Các hình ảnh tối giản, được xây dựng liên tục và ký mã hóa giúp thu hẹp đáng kể bề mặt tấn công.
5. Snyk — Quy trình sửa lỗi tối ưu
Snyk cung cấp các khuyến nghị thực tế như "chuyển sang tag này để loại bỏ 80 CVE". Điều này giúp các nhóm kỹ thuật xử lý sự cồng kềnh của Dockerfile chỉ bằng một cú nhấp chuột.
Lời khuyên mua sắm và triển khai
Hãy chuẩn hóa Trivy hoặc Grype trong CI ngay hôm nay. Thêm ngữ cảnh khi khối lượng cảnh báo trở nên quá tải: sử dụng Sysdig để lọc runtime hoặc Wiz để xem biểu đồ phơi nhiễm. Hãy thử nghiệm các base image của Chainguard trên các dịch vụ quan trọng nhất của bạn.
⚠️ Cảnh báo quan trọng: Việc quét hình ảnh không thể thay thế hoàn toàn cho các bộ điều khiển nhập học (admission controllers) và bảo mật runtime. Kẻ tấn công thường khai thác các lỗ hổng leo thang đặc quyền trong Kubernetes để thoát khỏi pod và chiếm quyền điều khiển máy chủ host.
Luôn giữ lại SBOM và thay thế các bảng điều khiển đếm số lượng CVE bằng các chỉ số về mức độ sử dụng thực tế và tỷ lệ sửa lỗi. Việc quét mọi thứ, tạo ngữ cảnh ở quy mô lớn và loại bỏ rủi ro tại nguồn là chìa khóa để bảo mật container hiện đại.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan