Anthropic ra mắt OSS Scanner: Tự động hóa phát hiện lỗ hổng cho mã nguồn mở
Anthropic vừa giới thiệu dịch vụ OSS Scanner, sử dụng các mô hình AI mạnh mẽ để tự động quét lỗ hổng bảo mật trong các dự án mã nguồn mở và gửi báo cáo trực tiếp cho nhà phát triển.

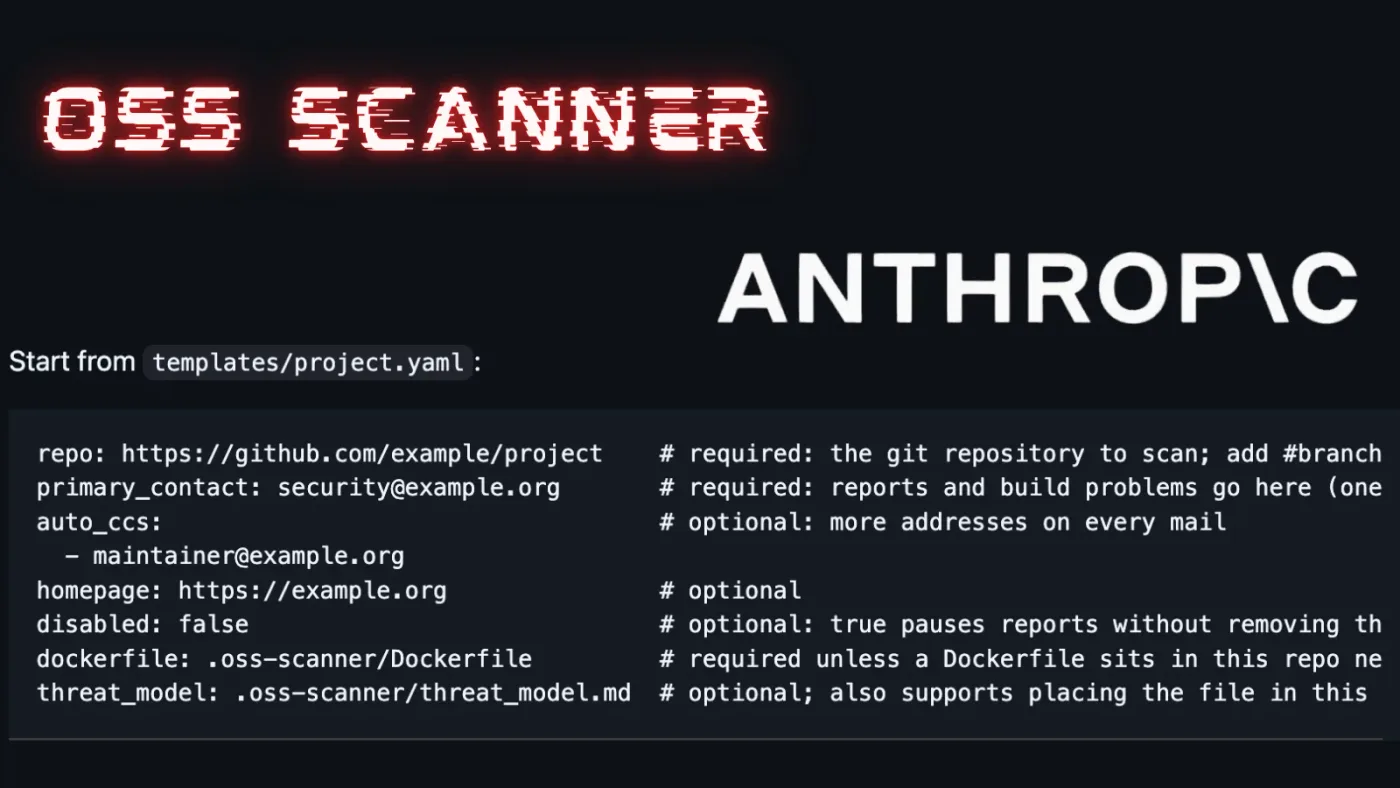
- Tự động hóa quét bảo mật: Anthropic triển khai dịch vụ OSS Scanner sử dụng AI để kiểm tra các kho lưu trữ mã nguồn mở, giúp rút ngắn thời gian phát hiện lỗ hổng.
- Cơ chế cách ly: Quá trình quét diễn ra trong môi trường máy ảo (VM) biệt lập, đảm bảo an toàn tuyệt đối cho hạ tầng dự án.
- Quy trình minh bạch: Báo cáo bao gồm các bước tái hiện lỗi và đề xuất bản vá, hỗ trợ đắc lực cho các nhà bảo trì dự án (maintainers).
- Tính năng tùy chỉnh: Hỗ trợ tệp
threat_model.mdđể định hướng quét và tích hợp OpenPGP cho báo cáo bảo mật.
Trong nỗ lực mở rộng phạm vi nghiên cứu an ninh mạng, Anthropic đã chính thức công bố dịch vụ OSS Scanner. Đây là một sáng kiến miễn phí nhằm hỗ trợ cộng đồng mã nguồn mở trong việc phát hiện sớm các lỗ hổng bảo mật nghiêm trọng. Dịch vụ này được xây dựng dựa trên nền tảng của dự án Project Glasswing, vốn đã ghi nhận hơn 6.000 báo cáo lỗ hổng tính đến tháng 10 năm 2026.
Cơ chế vận hành kỹ thuật của OSS Scanner
Khác với các công cụ quét truyền thống, OSS Scanner của Anthropic áp dụng quy trình kiểm thử nghiêm ngặt trong môi trường cô lập. Khi một dự án được đăng ký, hệ thống sẽ thực hiện các bước sau:
- Khởi tạo môi trường: Dự án được triển khai bên trong một máy ảo (VM) biệt lập với quyền truy cập mạng đầy đủ để tải xuống các phụ thuộc (dependencies).
- Cách ly mạng: Ngay sau khi hoàn tất quá trình cài đặt, quyền truy cập Internet sẽ bị ngắt hoàn toàn. Điều này đảm bảo rằng các tác nhân quét (scanning agents) thực hiện kiểm thử trong một môi trường khép kín, ngăn chặn rò rỉ dữ liệu hoặc các hành vi tấn công từ bên ngoài.
- Phân tích chuyên sâu: Các tác nhân AI sẽ tiến hành rà soát mã nguồn, kiểm tra các lỗi logic, lỗi bộ nhớ và các lỗ hổng tiềm ẩn khác.
Sau khi hoàn tất, hệ thống sẽ gửi báo cáo chi tiết qua email, bao gồm các bước tái hiện vấn đề (reproduction steps) và các đề xuất bản vá (proposed patches). Đáng chú ý, các tác nhân AI trong pipeline của Anthropic sẽ thực hiện kiểm tra chéo (double-check) để xác định nguyên nhân gốc rễ (root cause) trước khi gửi kết quả cho người quản trị dự án.
Hướng dẫn đăng ký và cấu hình dự án
Để tham gia chương trình, các nhà bảo trì dự án cần thực hiện quy trình đăng ký thông qua kho lưu trữ GitHub chính thức của Anthropic. Việc xác thực danh tính người quản trị là bắt buộc để đảm bảo tính chính xác và an toàn.
Các tệp cấu hình bắt buộc
Mỗi dự án cần chuẩn bị các tệp cấu hình sau để hệ thống có thể vận hành:
project.yaml: Chứa địa chỉ kho lưu trữ và email liên hệ chính.Dockerfile: Mô tả chi tiết cách cài đặt các phụ thuộc và xây dựng phần mềm. Lưu ý rằng mọi thành phần cần thiết phải được tải xuống trong giai đoạn khởi tạo vì môi trường quét không có kết nối Internet.threat_model.md(Tùy chọn): Hỗ trợ AI hiểu rõ hơn về mô hình đe dọa của dự án, bao gồm các điểm nhập dữ liệu không tin cậy (untrusted input) và các thành phần nằm ngoài phạm vi quét.
# Kiểm tra cấu hình trước khi gửi pull request
python3 tools/validate.py --config projects/your-project/project.yaml
# Kiểm tra quá trình build trong môi trường local
./tools/check your-project-name
Bảng tổng hợp các thành phần cấu hình
| Tệp cấu hình | Vai trò | Tác động |
|---|---|---|
| project.yaml | Định danh dự án | Xác định nguồn và liên hệ |
| Dockerfile | Môi trường build | Cài đặt phụ thuộc cần thiết |
| threat_model.md | Hướng dẫn quét | Tối ưu hóa độ chính xác của AI |
⚠️ Cảnh báo quan trọng: Công cụ tools/check chạy với quyền truy cập mạng đầy đủ. Người dùng chỉ nên thực hiện kiểm thử trên các dự án đáng tin cậy hoặc sử dụng một máy ảo riêng biệt để tránh rủi ro bảo mật tiềm ẩn cho hệ thống cục bộ.Anthropic nhấn mạnh rằng các báo cáo từ OSS Scanner là kết quả của quá trình tự động hóa hoàn toàn và chưa qua sự kiểm duyệt của con người. Do đó, các nhà bảo trì dự án cần chủ động tái hiện các lỗ hổng được báo cáo và kiểm tra kỹ lưỡng các bản vá đề xuất trước khi áp dụng vào môi trường sản xuất. Đây là một bước tiến quan trọng trong việc tận dụng trí tuệ nhân tạo để củng cố an ninh cho hệ sinh thái phần mềm mã nguồn mở toàn cầu.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan