Phân tích sự cố rò rỉ dữ liệu nghi vấn tại SBI: Cảnh báo từ giới bảo mật
Một đối tượng đe dọa có tên Siriusim vừa công bố dữ liệu nghi vấn liên quan đến SBI. Các chuyên gia an ninh mạng đang tiến hành xác thực quy mô và tính xác thực của vụ việc.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Phishing.
Một đối tượng đe dọa có tên Siriusim vừa công bố dữ liệu nghi vấn liên quan đến SBI. Các chuyên gia an ninh mạng đang tiến hành xác thực quy mô và tính xác thực của vụ việc.
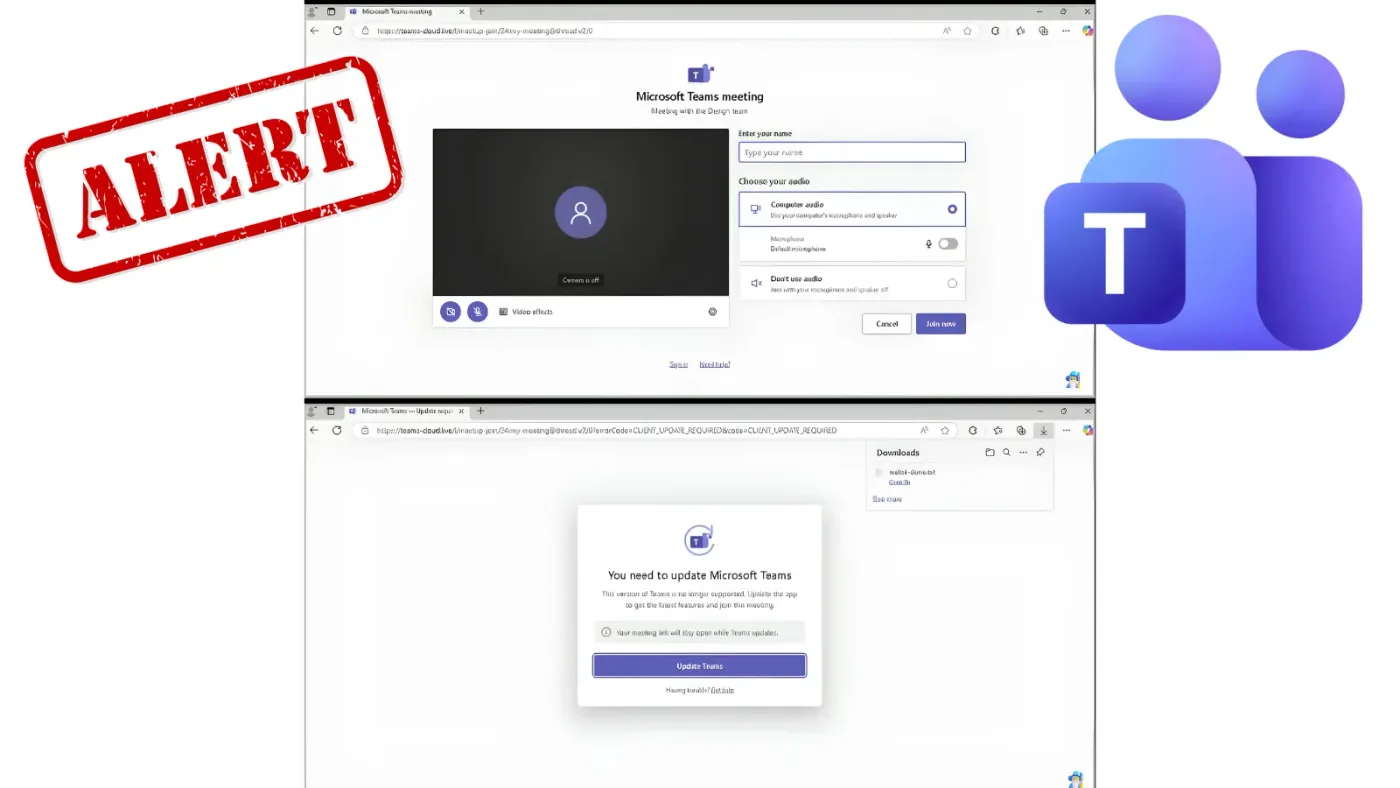
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch phishing tinh vi sử dụng tên miền giả mạo Microsoft Teams để đánh cắp thông tin xác thực của người dùng doanh nghiệp.
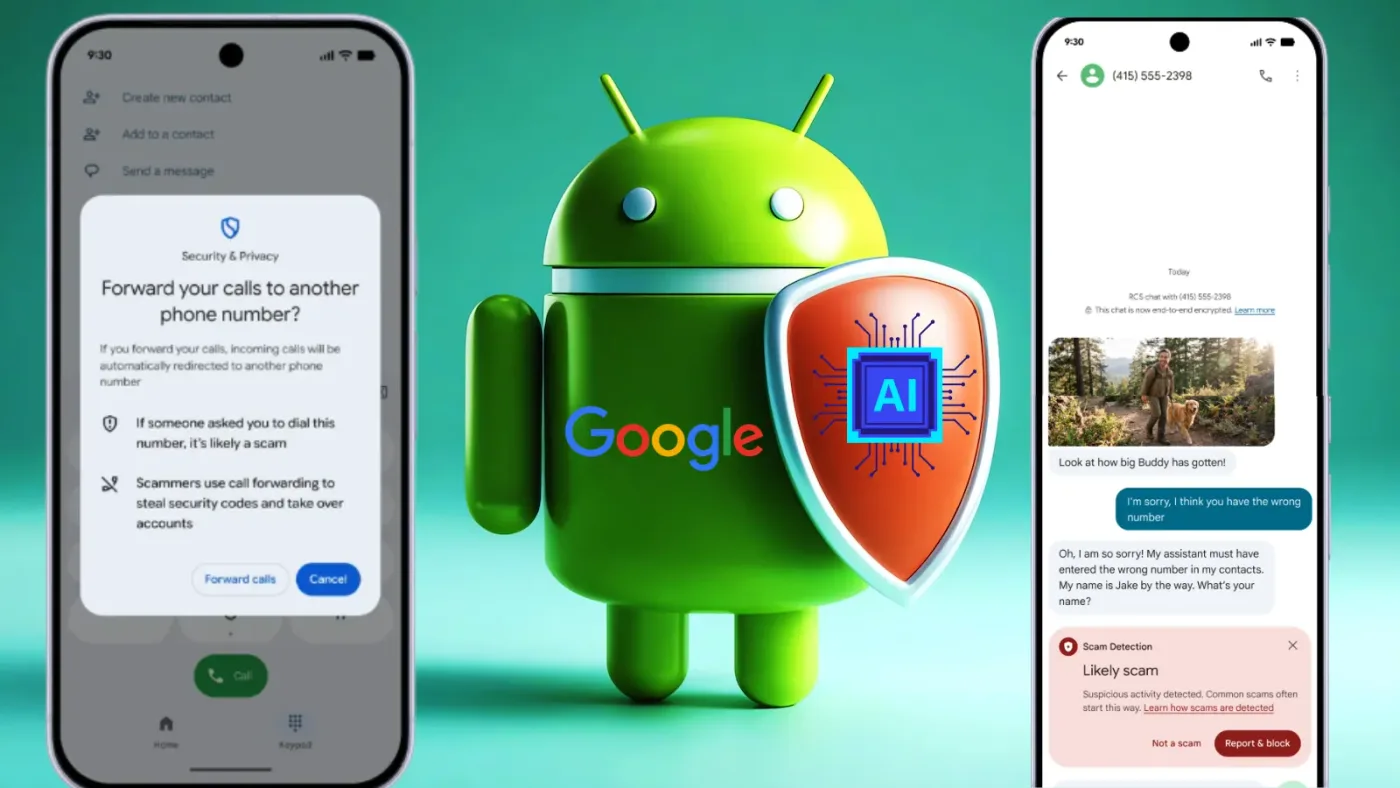
Google vừa công bố bộ tính năng bảo mật AI mới trên Android nhằm ngăn chặn các cuộc gọi lừa đảo, tin nhắn phishing và đánh cắp mã OTP thông qua phân tích hành vi thời gian thực.
Một chiến dịch phishing tinh vi sử dụng 17.000 tên miền giả mạo các thương hiệu lớn tại Nhật Bản đã bị phát hiện, gây rủi ro nghiêm trọng cho dữ liệu tài chính.
Các nhà nghiên cứu bảo mật vừa phát hiện mạng lưới phishing quy mô lớn mang tên Iron Man System, sử dụng nền tảng PhaaS để nhắm mục tiêu vào 75.000 tổ chức toàn cầu.
Burger King Nhật Bản vừa xác nhận một vụ rò rỉ dữ liệu nghiêm trọng ảnh hưởng đến 11,18 triệu hồ sơ người dùng trên ứng dụng di động chính thức.
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công tinh vi sử dụng trang web giả mạo WatchGuard để đánh cắp thông tin đăng nhập VPN thông qua kỹ thuật SEO poisoning.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch phishing sử dụng WebSockets để thực hiện tấn công AitM, cho phép kẻ tấn công vượt qua xác thực đa yếu tố (MFA) trong thời gian thực.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công phishing lợi dụng nền tảng Microsoft Power BI để phát tán phần mềm quản trị từ xa (RMM) ScreenConnect nhằm chiếm quyền điều khiển hệ thống.
Casbaneiro, dòng mã độc ngân hàng nguy hiểm, đang sử dụng kỹ thuật trì hoãn C2 để né tránh phát hiện. Tìm hiểu cơ chế lây nhiễm và cách phòng chống.