Mạng lưới Phishing quy mô lớn sử dụng 17.000 tên miền nhắm vào Nhật Bản
Một chiến dịch phishing tinh vi sử dụng 17.000 tên miền giả mạo các thương hiệu lớn tại Nhật Bản đã bị phát hiện, gây rủi ro nghiêm trọng cho dữ liệu tài chính.

- Quy mô tấn công: Chiến dịch sử dụng khoảng 17.000 tên miền độc hại để mạo danh các tổ chức tài chính và thương hiệu bán lẻ.
- Công cụ khai thác: Ba bộ công cụ phishing chính gồm CoGUI, CoAceV và CoFish_Ws được sử dụng để đánh cắp thông tin xác thực.
- Đối tượng mục tiêu: Nhật Bản là quốc gia chịu ảnh hưởng nặng nề nhất, cùng với các tổ chức tài chính và dịch vụ thanh toán toàn cầu.
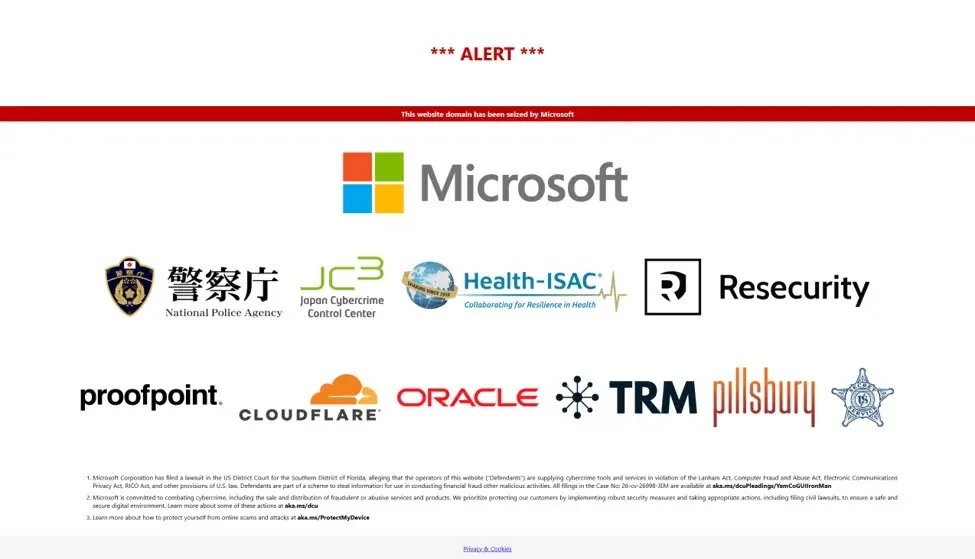
- Hành động ứng phó: Microsoft và các đối tác đã thực hiện các biện pháp pháp lý và kỹ thuật để vô hiệu hóa hạ tầng của mạng lưới này.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về một chiến dịch phishing quy mô lớn có nguồn gốc từ Trung Quốc, sử dụng mạng lưới khổng lồ gồm 17.000 tên miền internet để mạo danh các ngân hàng, dịch vụ thanh toán và các thương hiệu bán lẻ nổi tiếng. Mục tiêu chính của chiến dịch này là người dùng tại Nhật Bản, nơi các đối tượng tấn công tập trung khai thác thông tin tài chính và dữ liệu cá nhân nhạy cảm.
Phân tích hạ tầng và công cụ tấn công
Chiến dịch này vận hành dựa trên ba bộ công cụ phishing liên kết chặt chẽ với nhau: CoGUI, CoAceV và CoFish_Ws. Các bộ công cụ này được thiết kế để gửi email lừa đảo, dẫn dụ nạn nhân truy cập vào các trang đăng nhập hoặc cổng thanh toán giả mạo được thiết kế tinh vi để đánh cắp thông tin xác thực.
Theo dữ liệu từ các nhà nghiên cứu, số lượng tên miền được phân bổ cho từng bộ công cụ như sau:
| Phishing kit | Số lượng chiến dịch | Số lượng tên miền duy nhất |
|---|---|---|
| CoGUI | 1.081 | 13.586 |
| CoAceV | 242 | 2.812 |
| CoFish_Ws | 19 | 191 |
Việc xoay vòng hạ tầng diễn ra liên tục để né tránh các hệ thống phòng thủ. Chỉ trong khoảng thời gian từ ngày 1 tháng 7 đến ngày 17 tháng 9 năm 2026, các chuyên gia đã ghi nhận 3.788 tên miền đầy đủ (FQDN) khác nhau được sử dụng. Điều này cho thấy các nhà bảo vệ không thể chỉ dựa vào việc chặn một danh sách tĩnh các địa chỉ web.
Cơ chế đánh cắp thông tin và né tránh phòng thủ
Các email lừa đảo thường sử dụng các chủ đề cấp bách như cập nhật tài khoản ngân hàng, thông tin thanh toán, thẻ tín dụng hoặc thông báo giao hàng. Trước khi hiển thị trang giả mạo, các liên kết thường đi qua các bước lọc trung gian, bao gồm cả việc kiểm tra CAPTCHA để ngăn chặn các công cụ quét tự động của các hãng bảo mật.
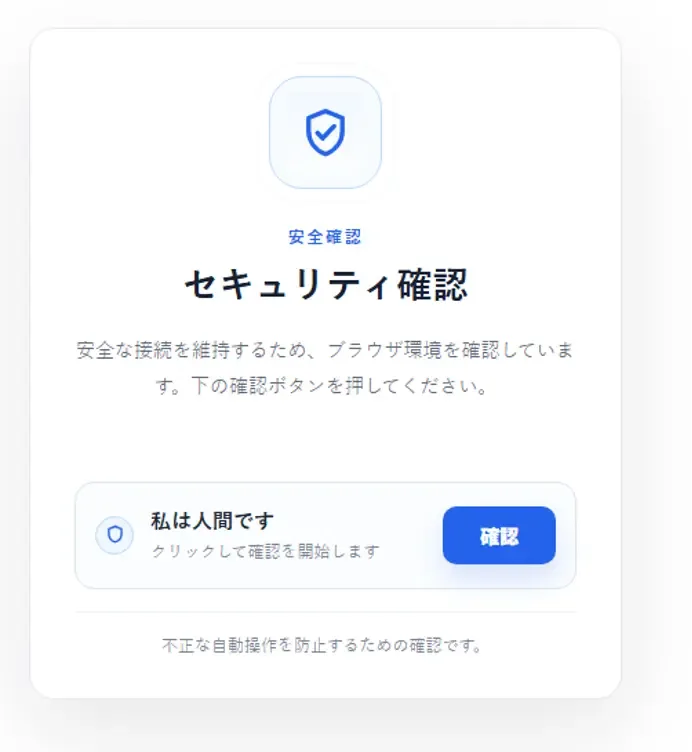
Các trang web giả mạo được thiết kế để sao chép giao diện của các thương hiệu uy tín như PayPay, MyJCB, Rakuten, SMBC, Aeon Card, UC Card, Matsui Securities, Amazon, Apple, DHL và Yamato Transport. Khi người dùng nhập thông tin, dữ liệu sẽ được gửi trực tiếp về máy chủ của kẻ tấn công.
⚠️ Cảnh báo quan trọng: Các đối tượng tấn công sử dụng kỹ thuật chuyển hướng người dùng đến các trang web vô hại nếu điều kiện trình duyệt không khớp với mong đợi của chúng. Đây là kỹ thuật nhằm qua mặt các công cụ phân tích tự động (sandbox) của các tổ chức bảo mật.
Khuyến nghị phòng thủ và chỉ số IOCs
Để đối phó với các mối đe dọa này, các tổ chức cần tăng cường giám sát các thay đổi bất thường trong tài khoản khách hàng và triển khai xác thực đa yếu tố (MFA). Đối với người dùng cá nhân, tuyệt đối không đăng nhập qua các liên kết trong email hoặc tin nhắn không mong đợi; thay vào đó, hãy sử dụng ứng dụng chính thức hoặc nhập địa chỉ web trực tiếp vào trình duyệt.
Dưới đây là một số chỉ số IOCs (Indicators of Compromise) được ghi nhận từ chiến dịch:
| Loại | Giá trị | Bộ công cụ |
|---|---|---|
| URL | hxxps://kenandy[.]shop/paidy/ubmisionsjp/ | CoGUI |
| URL | hxxps://paidy[.]farradae.com/paidy/ubmissionsjp | CoAceV |
| URL | hxxps://lygyaou[.]com/9AioLNhtdi.kumamoto-city[.]jp | CoGUI |
| URL | hxxps://ylhgkj[.]com/BCuXkTPfKZ.kumamoto-city[.]jp | CoAceV |
| URL | hxxps://new-app-haixing[.]com/1DWSd1DeDf.kumamoto-city[.]jp | CoFish_Ws |
Các đội ngũ SOC cần tích hợp các nguồn dữ liệu tình báo mối đe dọa (Threat Intelligence Feeds) để cập nhật kịp thời các tên miền độc hại mới. Việc chia sẻ thông tin về các URL phishing giữa các đối tác trong ngành là yếu tố then chốt để làm suy yếu hạ tầng của các mạng lưới tội phạm mạng này. Để biết thêm chi tiết về các kỹ thuật phòng thủ, bạn có thể tham khảo tài liệu từ CISA về bảo mật email và nhận diện phishing.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan