Phân tích kỹ thuật chiến dịch AitM Phishing sử dụng WebSockets để vượt qua MFA
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch phishing sử dụng WebSockets để thực hiện tấn công AitM, cho phép kẻ tấn công vượt qua xác thực đa yếu tố (MFA) trong thời gian thực.

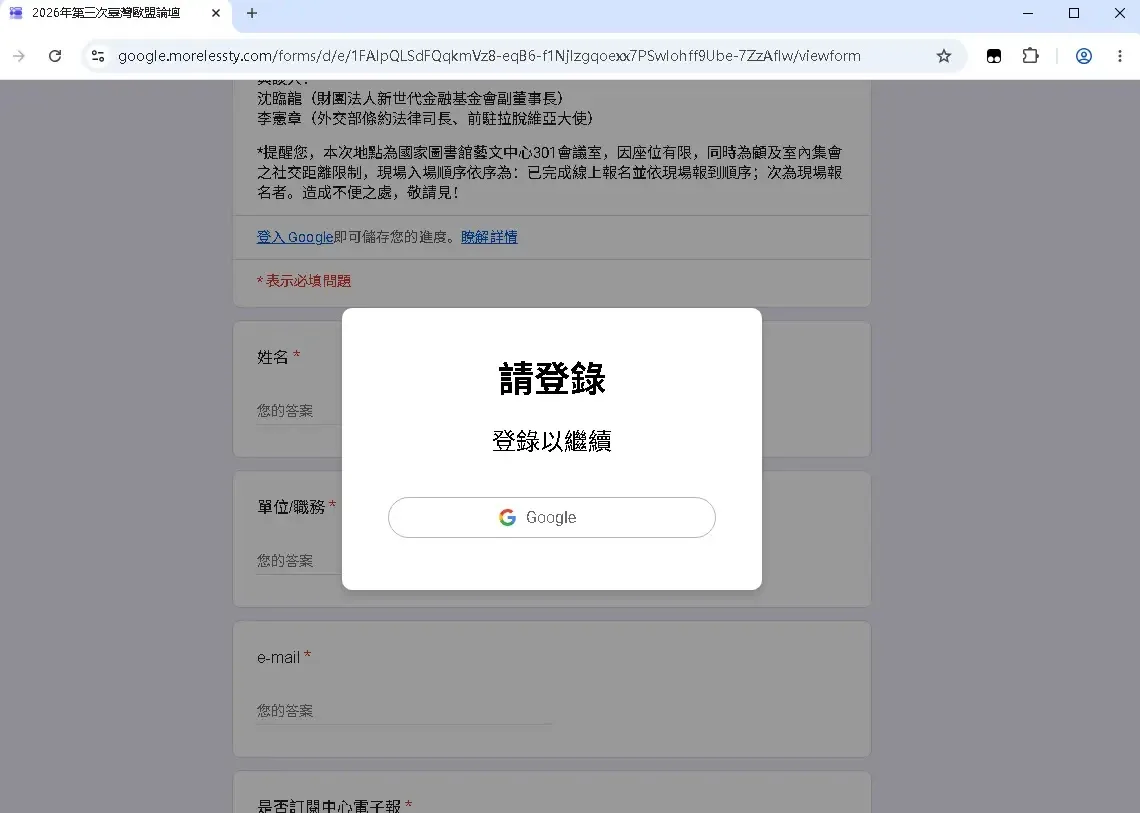
- Chiến dịch UAT-11985 sử dụng kỹ thuật Adversary-in-the-Middle (AitM) kết hợp WebSockets để đánh cắp phiên đăng nhập Google.
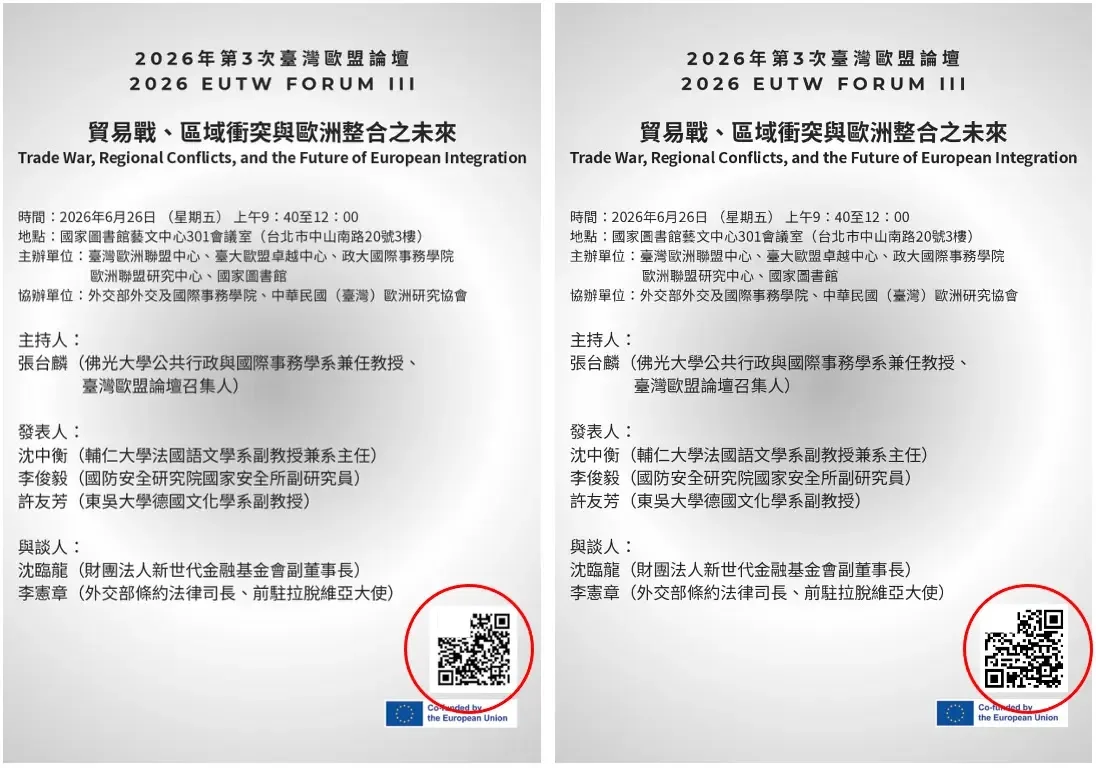
- Kẻ tấn công giả mạo các tổ chức nghiên cứu tại Đài Loan để lừa đảo người dùng thông qua email và poster sự kiện.
- Cơ chế relay thời gian thực cho phép kẻ tấn công vượt qua các bước kiểm tra MFA mà không cần bẻ khóa trực tiếp.
- Khuyến nghị các tổ chức chuyển đổi sang phương thức xác thực chống phishing (phishing-resistant MFA) để bảo vệ tài khoản.
Các nhà nghiên cứu từ Cisco Talos vừa công bố báo cáo chi tiết về một chiến dịch tấn công mạng tinh vi, được theo dõi dưới mã định danh UAT-11985. Chiến dịch này nhắm mục tiêu vào các cá nhân thuộc các tổ chức nghiên cứu tại Đài Loan bằng cách giả mạo các sự kiện học thuật và chính sách uy tín. Điểm đáng chú ý nhất của chiến dịch này là việc sử dụng các kết nối WebSockets để duy trì sự tương tác thời gian thực với nạn nhân, từ đó vượt qua các rào cản xác thực đa yếu tố (MFA) một cách hiệu quả.
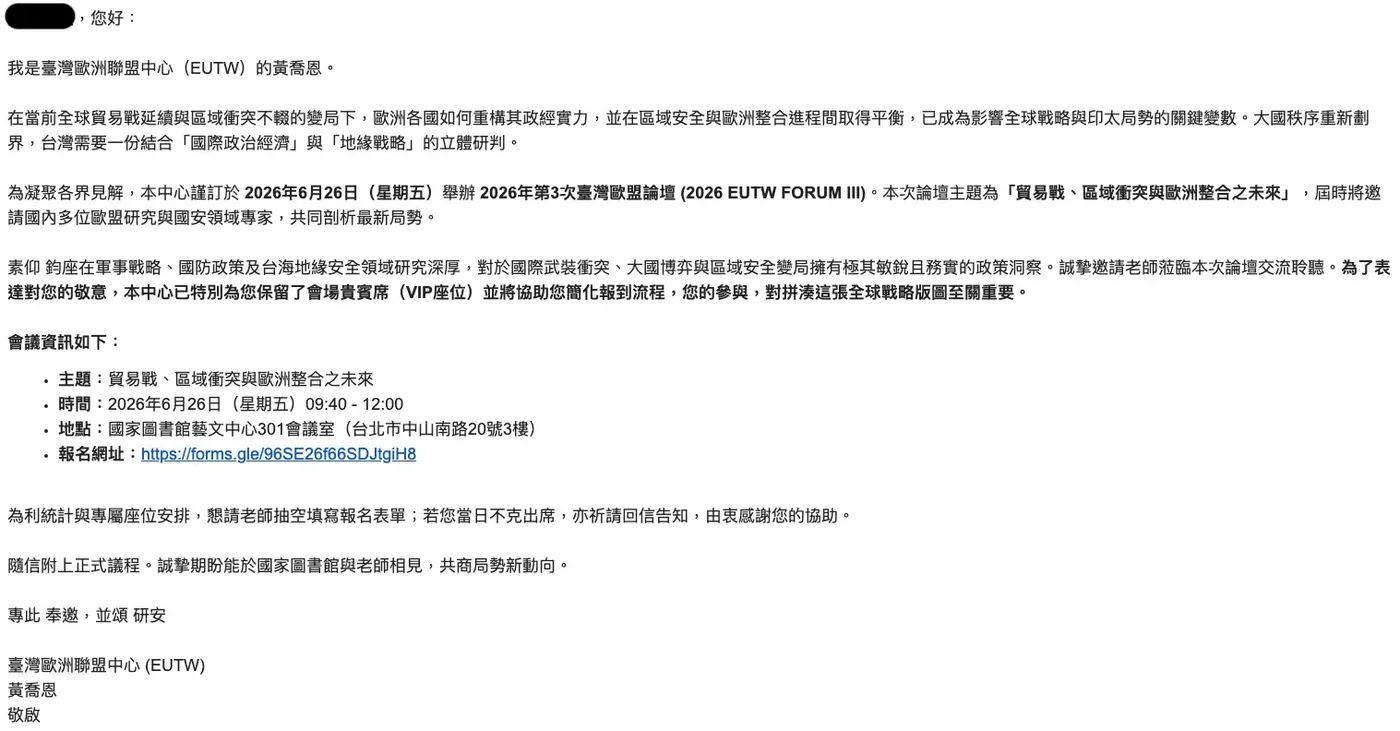
Chiến dịch này không chỉ dừng lại ở việc gửi email lừa đảo mà còn mở rộng phạm vi tấn công thông qua các poster sự kiện bị thay đổi mã QR. Bằng cách thay thế mã QR hợp lệ bằng các liên kết độc hại, kẻ tấn công có thể tiếp cận những nạn nhân không nhận được email trực tiếp nhưng lại quét mã từ các tài liệu in ấn. Các nhà nghiên cứu ghi nhận dấu hiệu của việc sử dụng AI để soạn thảo nội dung email, giúp các thông điệp trở nên chuyên nghiệp và thuyết phục hơn.
Cơ chế kỹ thuật của hệ thống AitM Phishing
Hệ thống tấn công này hoạt động như một proxy trung gian giữa nạn nhân và dịch vụ xác thực thực tế của Google. Thay vì sử dụng các trang web thu thập mật khẩu tĩnh, kẻ tấn công triển khai một hệ thống điều khiển bởi người vận hành (operator-driven system). Hệ thống này tách biệt việc tải dữ liệu lên (HTTP POST) và cập nhật giao diện người dùng (WebSocket), cho phép kẻ tấn công kiểm soát từng bước của quy trình đăng nhập.
Quy trình khai thác diễn ra theo các bước kỹ thuật sau:
- Khởi tạo phiên: Khi nạn nhân truy cập, yêu cầu
google_login_startthu thập thông tin thiết bị, User-Agent và ngôn ngữ. - Xác thực định danh: Sự kiện
google_input_identifiergửi email hoặc số điện thoại của nạn nhân đến dịch vụ thực của Google để kiểm tra tính hợp lệ. - Chuyển tiếp mật khẩu: Khi nạn nhân nhập mật khẩu, sự kiện
google_login_checksẽ chuyển tiếp thông tin này cùng với các tham số cần thiết. - Vượt qua MFA: Nếu Google yêu cầu xác thực thêm (như mã OTP hoặc thông báo đẩy), kẻ tấn công sẽ cập nhật giao diện giả mạo thông qua WebSocket để yêu cầu nạn nhân nhập mã, sau đó chuyển tiếp mã này đến Google để chiếm đoạt phiên làm việc (session token).
Để tránh bị phát hiện, mã JavaScript trên trang phishing được làm rối (obfuscated) bằng cách sử dụng các chuỗi Base64 và kỹ thuật xoay vòng mảng (array rotation). Hệ thống hỗ trợ đa ngôn ngữ bao gồm tiếng Anh, tiếng Trung giản thể và phồn thể, cho thấy sự chuẩn bị kỹ lưỡng của nhóm tấn công.
Chỉ số nhận diện và phòng thủ (IOCs)
Dưới đây là các chỉ số nhận diện (IOCs) được các nhà nghiên cứu công bố để hỗ trợ quá trình săn tìm mối đe dọa (Threat Hunting) trong hệ thống của doanh nghiệp:
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| URL | https://google.morelessty.com | Trang phishing chính |
| URL | https://jmlh.morelessty.com/ | Trang phishing phụ |
| URL | https://google.centerhoti.com/ | Trang phishing chính |
| [email protected] | Địa chỉ email giả mạo | |
| [email protected] | Địa chỉ email giả mạo |
Để phát hiện các hoạt động này, các chuyên gia khuyến nghị tích hợp các quy tắc phát hiện vào hệ thống IDS/IPS. Các quy tắc Snort đã được cung cấp để nhận diện lưu lượng truy cập liên quan đến chiến dịch này:
# Quy tắc Snort 2 phát hiện lưu lượng phishing UAT-11985 1:67198 7:31⚠️ Cảnh báo quan trọng: Việc hoàn tất xác thực MFA trên một trang web không đáng tin cậy không đảm bảo an toàn. Kẻ tấn công có thể chiếm đoạt phiên làm việc (session cookie) ngay cả khi người dùng đã vượt qua các bước kiểm tra bảo mật. Hãy luôn kiểm tra kỹ URL và xác thực các lời mời sự kiện thông qua kênh liên lạc chính thức.
Để giảm thiểu rủi ro, các tổ chức nên ưu tiên triển khai các phương thức xác thực chống phishing như FIDO2/WebAuthn. Ngoài ra, việc giám sát các kết nối WebSocket bất thường từ các miền không xác định trong môi trường doanh nghiệp là một biện pháp phòng thủ hiệu quả. Tham khảo thêm thông tin chi tiết tại Cisco Talos Intelligence Group để cập nhật các chiến thuật mới nhất của kẻ tấn công.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan