Cảnh báo chiến dịch tấn công giả mạo trang tải VPN WatchGuard để đánh cắp thông tin đăng nhập
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công tinh vi sử dụng trang web giả mạo WatchGuard để đánh cắp thông tin đăng nhập VPN thông qua kỹ thuật SEO poisoning.

- Phương thức tấn công: Kẻ tấn công sử dụng kỹ thuật SEO poisoning để đẩy trang web giả mạo lên kết quả tìm kiếm, đánh lừa người dùng tải xuống phần mềm VPN.
- Cơ chế đánh cắp: Thông tin đăng nhập (Server, Username, Password) bị thu thập trực tiếp qua các form nhập liệu trên trình duyệt trước khi người dùng tải được file cài đặt thật.
- Đặc điểm kỹ thuật: Sử dụng JavaScript để gửi dữ liệu qua HTTP POST đến máy chủ C2, đồng thời cung cấp file cài đặt hợp lệ để tránh sự nghi ngờ từ nạn nhân.
- Khuyến nghị: Người dùng nên truy cập trực tiếp vào cổng thông tin chính thức của nhà cung cấp thay vì thông qua kết quả tìm kiếm.
Các chuyên gia an ninh mạng vừa phát hiện một chiến dịch tấn công tinh vi nhắm vào người dùng doanh nghiệp thông qua việc giả mạo trang web tải xuống phần mềm VPN của WatchGuard. Thay vì sử dụng các file cài đặt chứa mã độc (malware-laced installer), kẻ tấn công đã áp dụng chiến thuật đánh cắp thông tin đăng nhập ngay trên trình duyệt web trước khi cung cấp cho nạn nhân file cài đặt hợp lệ, được ký số (digitally signed) chính thức từ nhà sản xuất.
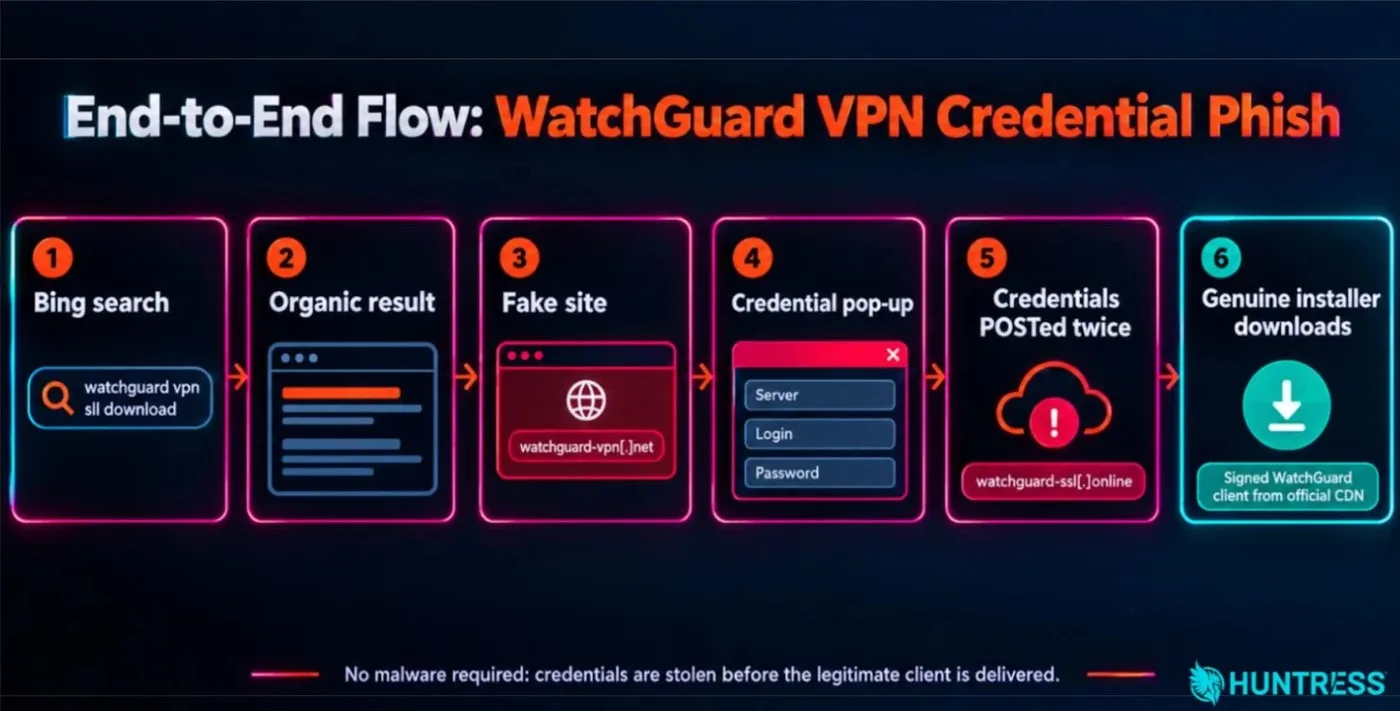
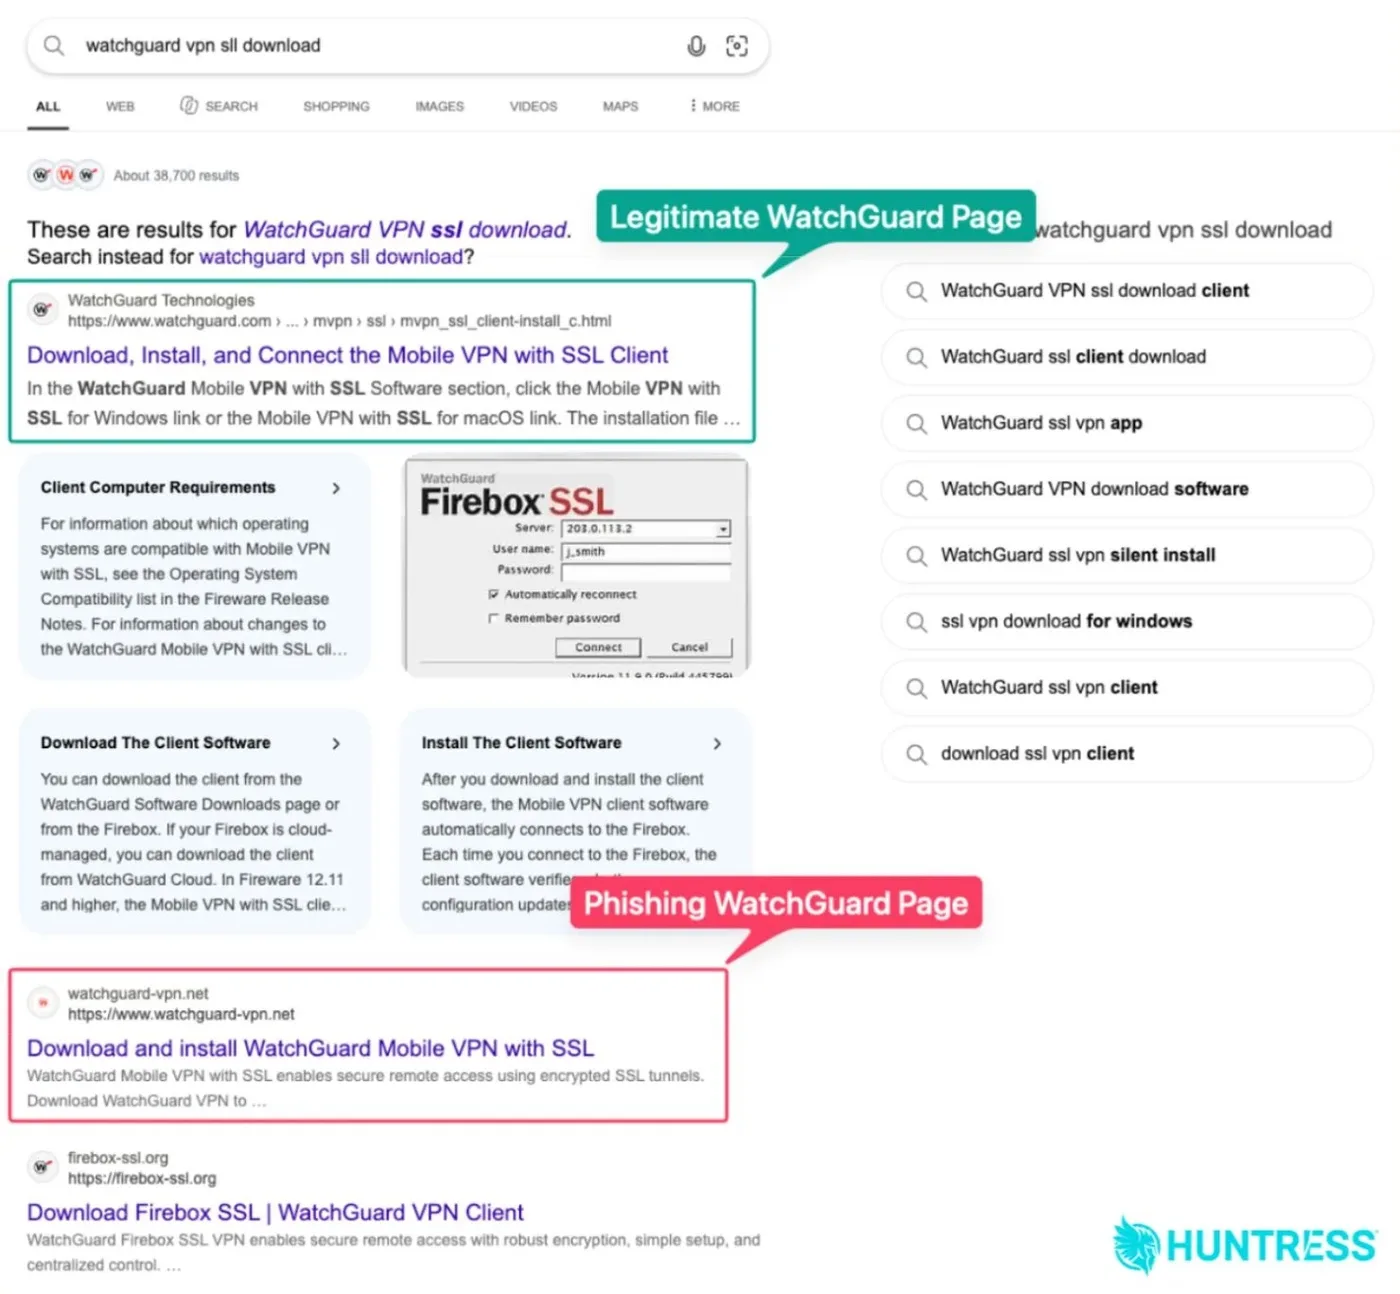
Theo báo cáo từ các nhà nghiên cứu tại Huntress, sự việc được phát hiện sau khi điều tra một sự cố xảy ra vào ngày 7 tháng 10 liên quan đến một quản trị viên tại một nhà cung cấp dịch vụ quản lý (MSP). Kẻ tấn công đã tận dụng kỹ thuật SEO poisoning để đưa trang web giả mạo lên vị trí cao trong kết quả tìm kiếm Bing, khiến người dùng tin tưởng nhấp vào liên kết.
Phân tích kỹ thuật về chiến dịch giả mạo
Khi người dùng tìm kiếm các từ khóa như "watchguard vpn sll download", trang web giả mạo sẽ xuất hiện trong kết quả tìm kiếm. Trang web này được thiết kế rất chuyên nghiệp với đầy đủ thông tin sản phẩm, thương hiệu WatchGuard và các phần hỗ trợ để tạo sự tin tưởng tuyệt đối cho nạn nhân.
Điểm mấu chốt của cuộc tấn công nằm ở cơ chế thu thập dữ liệu. Khi người dùng chọn tải xuống phần mềm, một cửa sổ pop-up sẽ xuất hiện yêu cầu nhập thông tin Server, Username và Password. Đây là các thông tin cần thiết cho một kết nối VPN thông thường, khiến nạn nhân không mảy may nghi ngờ.
Cơ chế thu thập dữ liệu qua JavaScript
Kẻ tấn công sử dụng khoảng 150 dòng mã JavaScript để xử lý việc thu thập dữ liệu. Các giá trị này được đóng gói dưới dạng JSON và gửi qua yêu cầu HTTP POST đến một máy chủ thu thập dữ liệu riêng biệt. Một kỹ thuật né tránh đáng chú ý là việc script luôn từ chối lần nhập đầu tiên và hiển thị thông báo "Incorrect data", buộc người dùng phải nhập lại, từ đó kẻ tấn công có thể thu thập thêm dữ liệu hoặc xác thực thông tin chính xác hơn.
⚠️ Cảnh báo quan trọng: Việc file cài đặt được tải về có chữ ký số hợp lệ không đồng nghĩa với việc trang web cung cấp nó là an toàn. Người dùng tuyệt đối không nhập thông tin đăng nhập vào các form yêu cầu không rõ nguồn gốc trên trình duyệt.
Danh sách các chỉ số thỏa hiệp (IoCs)
Dưới đây là bảng tổng hợp các chỉ số kỹ thuật được ghi nhận từ chiến dịch tấn công này để các đội ngũ SOC và quản trị viên hệ thống có thể thực hiện rà soát:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Phishing domain | watchguard-vpn[.]net | Trang web giả mạo tải VPN |
| Phishing URL | hxxps://www.watchguard-vpn[.]net/ | Địa chỉ landing page |
| Collection domain | watchguard-ssl[.]online | Máy chủ nhận dữ liệu JSON |
| Lure IP | 80.249.132[.]140 | IP hosting trang giả mạo |
| Collection IP | 158.94.209[.]19 | IP máy chủ thu thập dữ liệu |
| Legitimate installer | WG-MVPN-SSL_12_11_5.exe | File cài đặt thật từ nhà cung cấp |
Hướng dẫn phòng thủ và giảm thiểu rủi ro
Để bảo vệ tổ chức trước các hình thức tấn công tương tự, các quản trị viên cần thực hiện ngay các biện pháp hardening hệ thống và nâng cao nhận thức cho người dùng:
- Thiết lập chính sách truy cập: Luôn sử dụng các liên kết đã được đánh dấu (bookmark) từ cổng thông tin chính thức của nhà sản xuất thay vì dựa vào kết quả tìm kiếm trên các công cụ tìm kiếm.
- Xác thực đa yếu tố (MFA): Bắt buộc triển khai MFA cho tất cả các kết nối VPN để ngăn chặn việc sử dụng thông tin đăng nhập bị đánh cắp.
- Rà soát nhật ký (Log Review): Kiểm tra các đăng nhập VPN bất thường và thực hiện reset mật khẩu ngay lập tức nếu phát hiện dấu hiệu tài khoản bị lộ.
- Giám sát mạng: Tích hợp các chỉ số IoCs nêu trên vào hệ thống SIEM/EDR để phát hiện sớm các kết nối đến các domain độc hại.
Việc CISA và các tổ chức an ninh mạng uy tín luôn khuyến cáo về việc kiểm tra kỹ lưỡng nguồn gốc phần mềm là vô cùng cần thiết. Các cuộc tấn công sử dụng kỹ thuật SEO poisoning đang ngày càng trở nên phổ biến, đòi hỏi sự cảnh giác cao độ từ phía người dùng cuối và các chuyên gia vận hành hệ thống.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan