Chiến dịch Phishing qua Microsoft Power BI phát tán mã độc ScreenConnect RMM
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công phishing lợi dụng nền tảng Microsoft Power BI để phát tán phần mềm quản trị từ xa (RMM) ScreenConnect nhằm chiếm quyền điều khiển hệ thống.

- Phương thức tấn công: Kẻ tấn công lợi dụng độ tin cậy của tên miền Microsoft Power BI để phát tán liên kết độc hại.
- Công cụ khai thác: Sử dụng phần mềm quản trị từ xa (RMM) ScreenConnect hợp pháp nhưng được cấu hình để kết nối tới hạ tầng của kẻ tấn công.
- Kỹ thuật né tránh: Sử dụng các script PowerShell, tác vụ định kỳ (scheduled tasks) và công cụ ẩn giấu hoạt động để duy trì quyền truy cập bền vững.
- Khuyến nghị: Cần giám sát chặt chẽ các tiến trình RMM bất thường và kiểm soát quyền truy cập vào các liên kết đám mây từ bên ngoài.
Một chiến dịch tấn công phishing tinh vi đang lạm dụng nền tảng Microsoft Power BI để phát tán các bản cài đặt ScreenConnect độc hại, cho phép kẻ tấn công duy trì quyền truy cập từ xa vào các hệ thống Windows của nạn nhân. Thay vì khai thác lỗ hổng phần mềm, chiến dịch này tập trung vào việc lợi dụng sự tin tưởng của người dùng đối với các nền tảng kinh doanh phổ biến để làm bàn đạp phát tán phần mềm giám sát và quản lý từ xa (RMM).
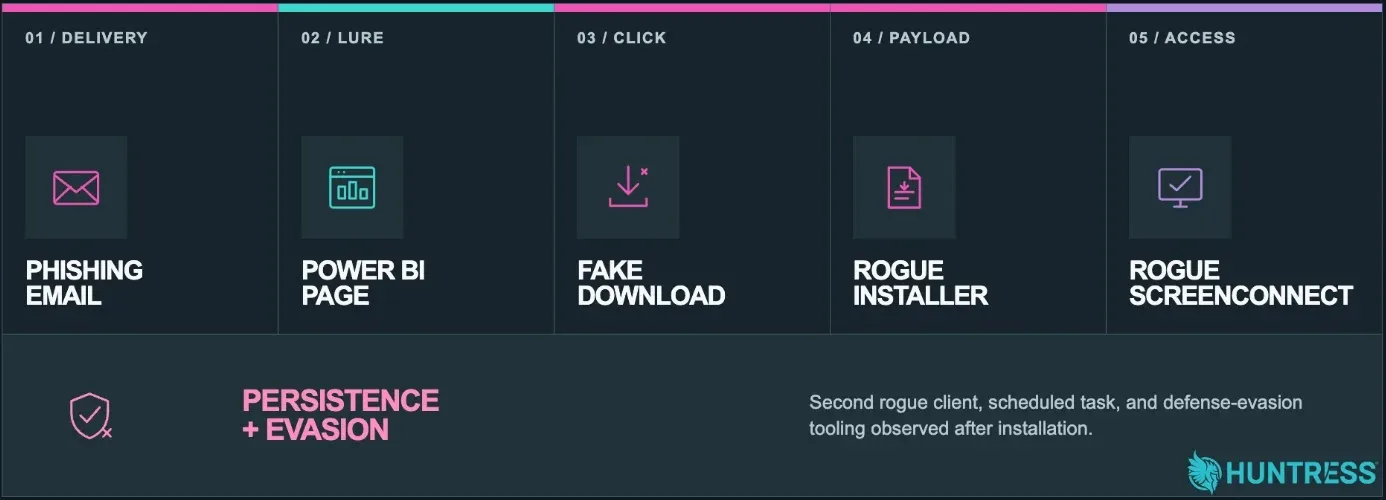
Theo báo cáo từ các nhà nghiên cứu bảo mật tại Huntress, chiến dịch này bắt đầu từ ngày 10 tháng 9 năm 2026. Kẻ tấn công tạo ra các tài liệu tham khảo giả mạo được lưu trữ trên dịch vụ Power BI hợp pháp của Microsoft. Điều này khiến liên kết ban đầu trông có vẻ an toàn, giúp vượt qua các bộ lọc bảo mật dựa trên danh tiếng tên miền trước khi điều hướng nạn nhân đến các trang tải xuống do kẻ tấn công kiểm soát.
Phân tích kỹ thuật chuỗi tấn công
Chuỗi tấn công bắt đầu bằng một email phishing qua Outlook. Khi người dùng nhấp vào liên kết, họ được dẫn đến một biểu mẫu tham khảo bị làm mờ trên Power BI với nút "Download Reference". Hành động này không trực tiếp tải xuống mã độc mà chuyển hướng người dùng đến một trang web trung gian do kẻ tấn công kiểm soát.
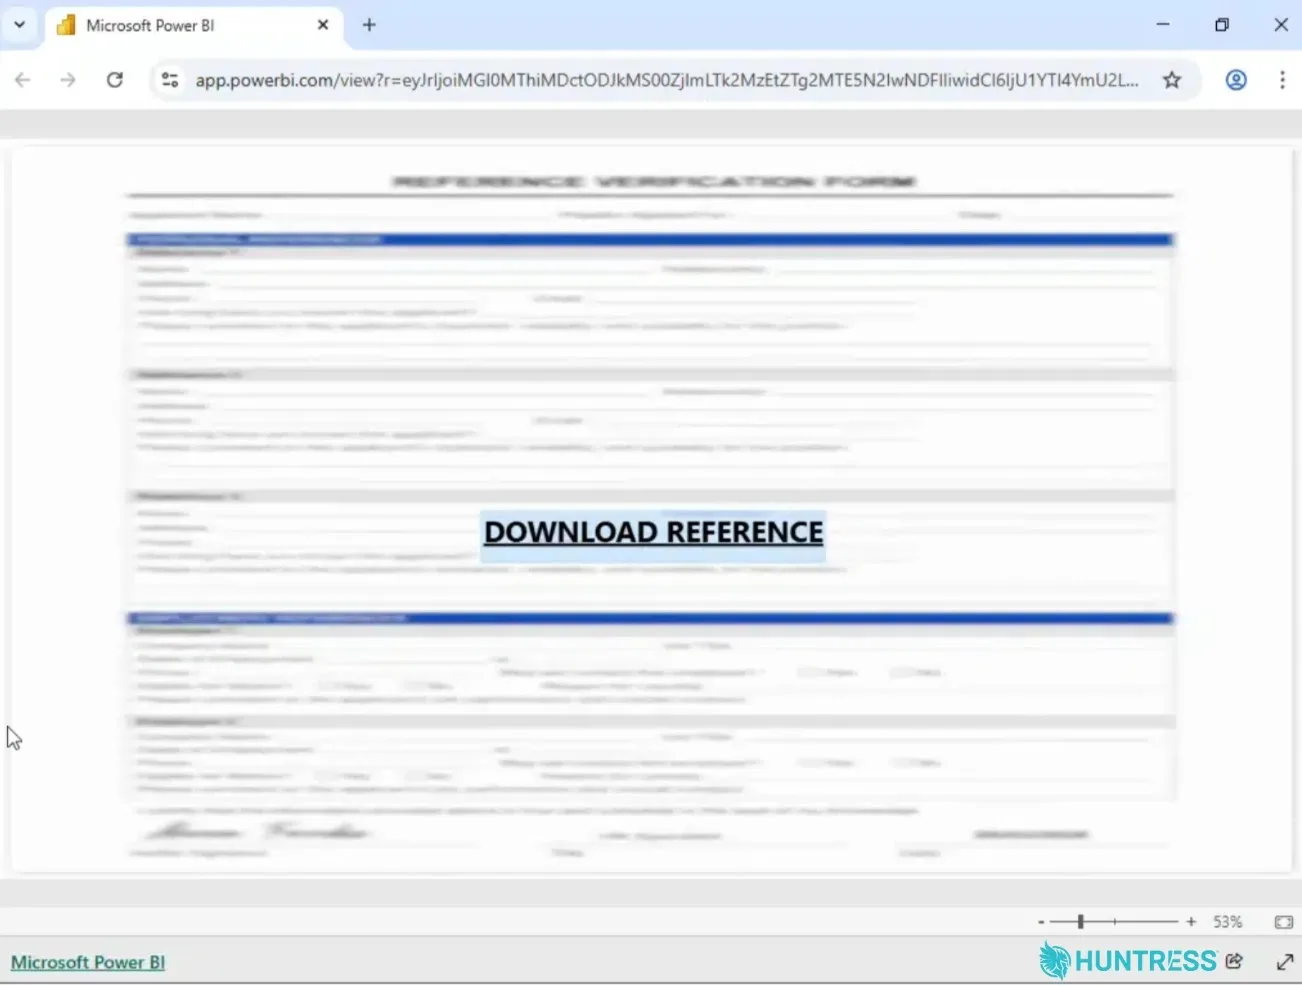
Trang web trung gian thực hiện các bước kiểm tra môi trường của nạn nhân như hệ điều hành, trình duyệt, kích thước màn hình và User-Agent. Các thông tin này cùng với địa chỉ IP và vị trí địa lý được gửi về một bot Telegram. Nếu nạn nhân vượt qua các bước kiểm tra này, JavaScript sẽ kích hoạt liên kết tải xuống ẩn, đồng thời hiển thị thông báo giả mạo rằng biểu mẫu đã được tải xuống thành công.
Kỹ thuật duy trì quyền truy cập (Persistence)
Sau khi cài đặt, ScreenConnect thiết lập kết nối tới hạ tầng của kẻ tấn công. Trong một số trường hợp, kẻ tấn công sử dụng nhiều client ScreenConnect khác nhau. Client đầu tiên thường thực thi một tệp lệnh (.cmd) để triển khai script PowerShell từ thư mục tạm, sau đó tải xuống và thực thi client thứ hai trước khi xóa bỏ dấu vết của client đầu tiên nhằm tránh bị phát hiện.
⚠️ Cảnh báo quan trọng: Kẻ tấn công sử dụng các công cụ ẩn giấu hoạt động và thiết lập các tác vụ định kỳ (Scheduled Tasks) để chạy script sửa lỗi mỗi 2 phút, đảm bảo kết nối RMM luôn được duy trì ngay cả khi bị phát hiện và gỡ bỏ tạm thời.
Bảng chỉ số IOCs (Indicators of Compromise)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| SHA-256 | 5956f9afb3ba610c38b2cfda88dd15be98783963769a12020c93ce05e749b3c3 | Client ScreenConnect ban đầu |
| SHA-256 | f048400c23add8c75abe189393d33c873c02c74eeaf43d47b950c8d643763b35 | Client ScreenConnect thứ cấp |
| Filename | ScreenConnect.ClientSetup.exe | Trình cài đặt ban đầu |
| Task | SCAutoRepairEvery2Min | Tác vụ duy trì kết nối |
| Domain | instance-g01s1n-relay.screenconnect.com | Relay kết nối ban đầu |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để đối phó với các cuộc tấn công lạm dụng công cụ hợp pháp (Living-off-the-land), các đội ngũ SOC cần tập trung vào việc giám sát hành vi thay vì chỉ dựa vào chữ ký mã độc. Việc kiểm tra các tiến trình RMM không xác định, các script PowerShell bất thường và các tác vụ định kỳ mới được tạo là vô cùng quan trọng.
Các quản trị viên hệ thống nên thực hiện các biện pháp hardening sau:
- Hạn chế RMM: Chỉ cho phép các phiên bản phần mềm quản trị từ xa đã được phê duyệt và quản lý tập trung.
- Giám sát lưu lượng: Theo dõi các kết nối outbound tới các relay ScreenConnect không xác định.
- Kiểm soát email: Tăng cường kiểm tra các liên kết trong email, đặc biệt là các liên kết trỏ đến các dịch vụ đám mây công cộng như Power BI.
Để biết thêm chi tiết về cách phát hiện các kỹ thuật lạm dụng công cụ hợp pháp, bạn có thể tham khảo tài liệu từ MITRE ATT&CK về các kỹ thuật Remote Access Software.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan