Phân tích kỹ thuật mã độc Casbaneiro: Chiến dịch tấn công ngân hàng tinh vi
Casbaneiro, dòng mã độc ngân hàng nguy hiểm, đang sử dụng kỹ thuật trì hoãn C2 để né tránh phát hiện. Tìm hiểu cơ chế lây nhiễm và cách phòng chống.

- Cơ chế ẩn mình: Casbaneiro trì hoãn kết nối C2 cho đến khi nạn nhân truy cập vào các trang web ngân hàng mục tiêu.
- Kỹ thuật đa tầng: Sử dụng email lừa đảo, kiểm tra địa lý (Geo-fencing) và các thành phần AutoIt để phân tách chuỗi tấn công.
- Phân tích chuyên sâu: Nhóm nghiên cứu đã xác định các dấu hiệu IOCs quan trọng bao gồm file HTA, script AutoIt và các kỹ thuật tiêm mã độc vào tiến trình hệ thống.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về chiến dịch tấn công của mã độc ngân hàng Casbaneiro. Điểm đáng chú ý nhất của dòng trojan này là khả năng ẩn giấu lưu lượng điều khiển (C2) cho đến khi người dùng bị nhiễm truy cập vào các trang web ngân hàng mục tiêu. Chiến dịch này tập trung vào khu vực Mỹ Latinh, đặc biệt là Argentina, Peru, Colombia và Mexico.
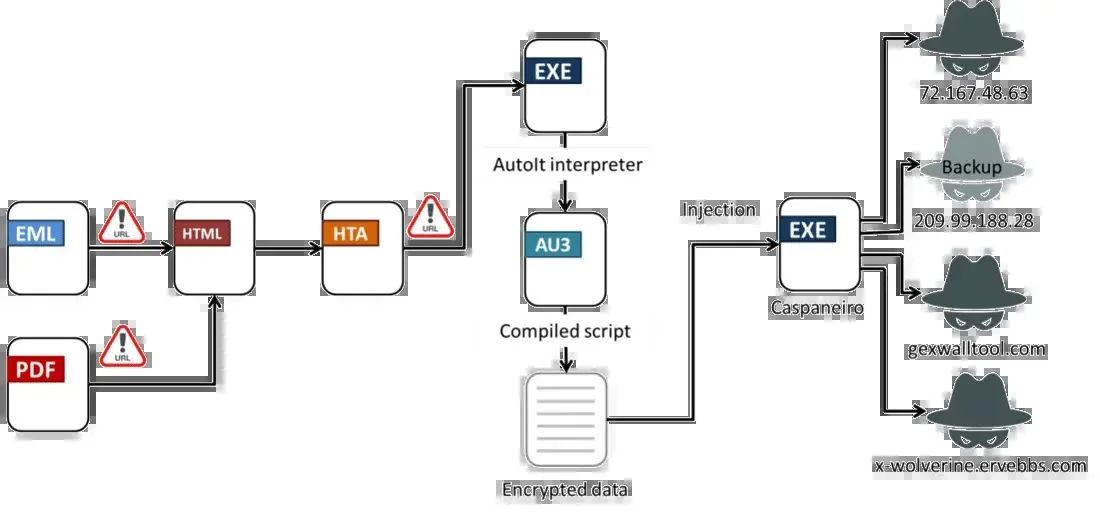
Phân tích chuỗi lây nhiễm và kỹ thuật né tránh
Cuộc tấn công bắt đầu bằng các email lừa đảo chứa tệp PDF giả mạo hóa đơn hoặc thông báo pháp lý. Những thông điệp này được thiết kế để tạo áp lực tâm lý, buộc nạn nhân phải hành động nhanh chóng. Một số email còn cá nhân hóa bằng cách chèn địa chỉ email của người nhận để tăng độ tin cậy.
Khi người dùng nhấp vào liên kết, mã độc sẽ thực hiện kiểm tra địa chỉ IP. Nếu người dùng nằm ngoài khu vực mục tiêu, họ sẽ được chuyển hướng đến các trang web hợp lệ như Google hoặc YouTube. Đây là kỹ thuật lọc địa lý (regional filtering) tương tự như mã độc Grandoreiro, giúp kẻ tấn công tránh bị các nhà nghiên cứu bảo mật phát hiện.
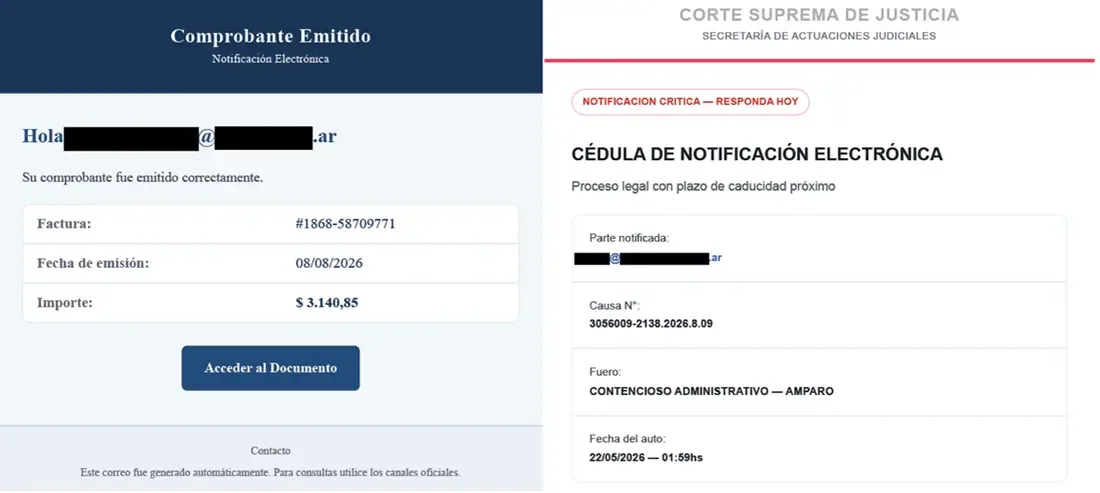
Sử dụng AutoIt để xây dựng tiến trình lây nhiễm
Sau khi vượt qua các bước kiểm tra, mã độc tải xuống một tệp ZIP chứa tệp HTA. Tệp này thực thi các đoạn mã JavaScript để truy xuất XML script package chứa JScript. Mã độc sử dụng Windows Management Instrumentation (WMI) để kiểm tra môi trường sandbox và ngôn ngữ hệ điều hành trước khi tiếp tục.
Tiếp theo, trình tải xuống (downloader) sẽ lấy ba thành phần chính: một trình thông dịch AutoIt hợp lệ, một script AutoIt đã biên dịch và một payload nén. Việc sử dụng các tên tệp ngẫu nhiên và phân tách các thành phần giúp mã độc tránh bị phân tích tĩnh một cách dễ dàng.
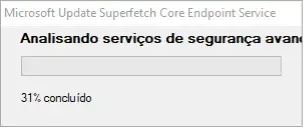
Phân tích kỹ thuật và IOCs
Casbaneiro tiêm payload vào RegSvcs.exe hoặc mobsync.exe nếu tiến trình chính không tồn tại. Mã độc thu thập thông tin danh bạ Outlook và gửi về máy chủ mà không cần mã hóa. Dưới đây là bảng tổng hợp các chỉ số IOCs quan trọng:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Tiến trình tiêm | RegSvcs.exe | Tiến trình chính để thực thi payload |
| Mutex | GlobolID-4465173{Username} | Ngăn chặn thực thi đồng thời |
| C2 Domain | gexwalltool[.]com | Máy chủ điều khiển chính |
| C2 Domain | x-wolverine[.]servebbs[.]com | Máy chủ điều khiển dự phòng |
⚠️ Cảnh báo quan trọng: Các nhà phân tích không nên coi phản hồi HTTP 403 Forbidden từ máy chủ C2 là dấu hiệu của hạ tầng đã chết. Casbaneiro sử dụng phản hồi này như một tín hiệu để tiếp tục chuỗi tấn công.
Khuyến nghị phòng thủ
Để đối phó với Casbaneiro, các tổ chức cần thực hiện các biện pháp sau:
- Tăng cường lọc email: Thiết lập các quy tắc kiểm tra nghiêm ngặt đối với các tệp đính kèm PDF và liên kết lạ.
- Giám sát hành vi: Theo dõi các tiến trình thực thi AutoIt bất thường và các mục trong thư mục Startup.
- Phân tích lưu lượng: Chú ý đến các yêu cầu HTTP không có Host header hoặc có kích thước Content-Length bất thường.
- Đào tạo nhận thức: Nâng cao kỹ năng cho nhân viên trong việc nhận diện các email lừa đảo giả mạo văn bản pháp lý.
Việc tích hợp các giải pháp EDR và SIEM để liên kết các sự kiện từ email, endpoint và mạng là chìa khóa để phát hiện sớm các chiến dịch tấn công phức tạp như Casbaneiro. Tham khảo thêm tài liệu về MITRE ATT&CK để hiểu rõ hơn về các kỹ thuật mà nhóm tấn công này sử dụng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan