Cảnh báo lỗ hổng zero-day CVE-2026-104935 trên Ivanti Connect Secure
CISA cảnh báo về lỗ hổng zero-day CVE-2026-104935 trên Ivanti Connect Secure đang bị khai thác để chiếm quyền điều khiển và đánh cắp dữ liệu nhạy cảm.
4p đọcChi tiết
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Cybersecurity.
CISA cảnh báo về lỗ hổng zero-day CVE-2026-104935 trên Ivanti Connect Secure đang bị khai thác để chiếm quyền điều khiển và đánh cắp dữ liệu nhạy cảm.
Nhóm nghiên cứu XBOW đã nhận khoản tiền thưởng 250.000 USD từ Google sau khi sử dụng AI để xây dựng chuỗi khai thác Chrome hoàn chỉnh, vượt qua sandbox trình duyệt.
Các nhà nghiên cứu bảo mật phát hiện chiến dịch khai thác chuỗi lỗ hổng zero-day trên thiết bị Ivanti Connect Secure nhằm đánh cắp thông tin xác thực Active Directory.
Khám phá các tiêu chí cốt lõi để lựa chọn giải pháp Threat Intelligence phù hợp, giúp tối ưu hóa quy trình điều tra, giảm thời gian MTTR và tăng cường năng lực phòng thủ cho đội ngũ SOC.
Mã độc ICMacOS đã tiến hóa từ công cụ đánh cắp dữ liệu đơn thuần thành một Trojan truy cập từ xa (RAT) tinh vi, cho phép kẻ tấn công duy trì kết nối và kiểm soát máy Mac.
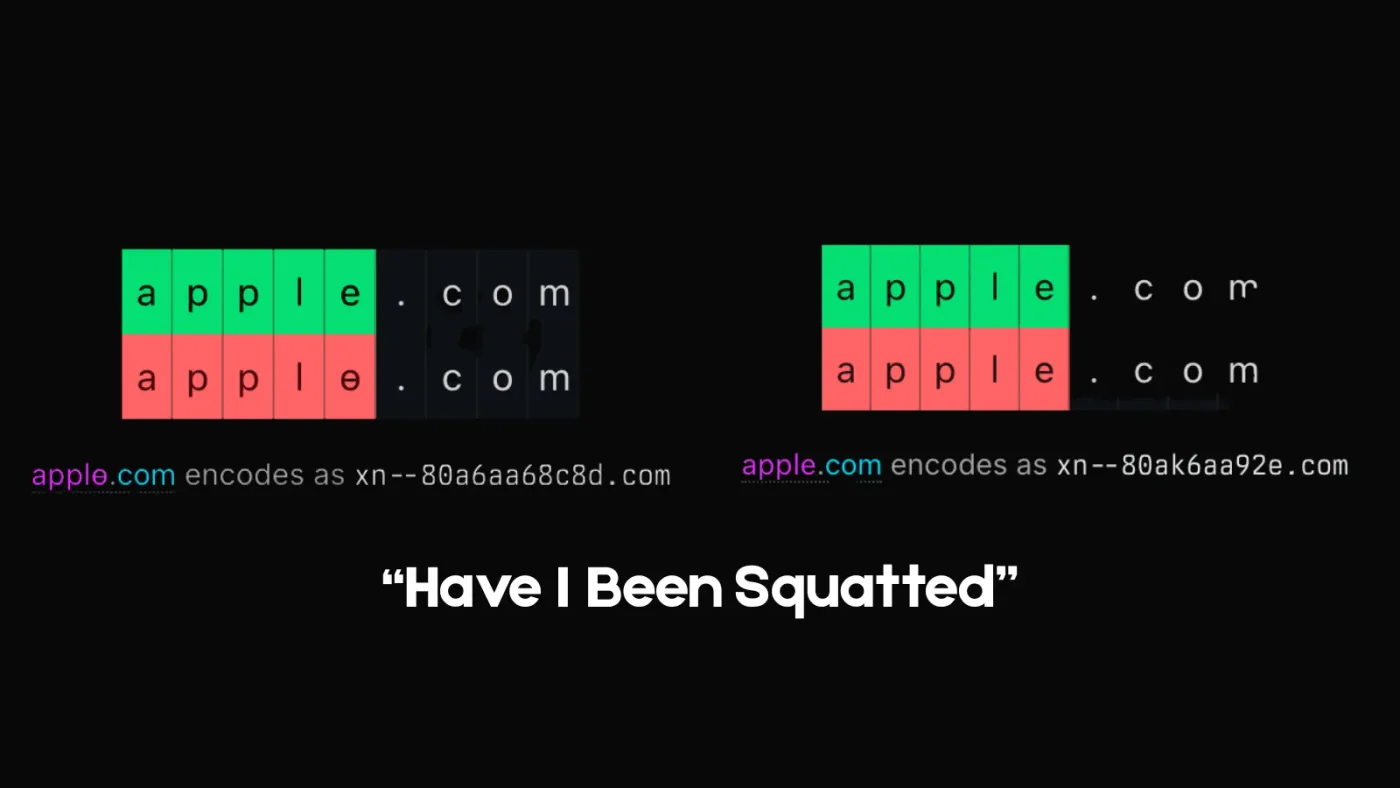
Các nhà nghiên cứu bảo mật vừa phát hiện phương thức tạo tên miền giả mạo tinh vi bằng ký tự Unicode, cho phép vượt qua cơ chế kiểm tra của trình duyệt Chromium.
Cập nhật tài liệu mới nhất năm 2024 dành cho các chuyên gia kiểm thử xâm nhập (Pentester). Cuốn sách cung cấp hướng dẫn chuyên sâu về cách khai thác các công cụ mạnh mẽ nhất trong hệ sinh thái Kali Linux.
Chuyên gia bảo mật vừa công bố bộ checklist 222 bài kiểm thử dành cho hệ thống AI tự hành, mở rộng phạm vi từ prompt injection sang hạ tầng, cloud và chuỗi cung ứng.
CastleStealer, mã độc C# mới nổi, đã nâng cấp khả năng vượt cơ chế App-Bound Encryption của Chromium và tích hợp Remote Shell, đe dọa trực tiếp đến an ninh dữ liệu người dùng.
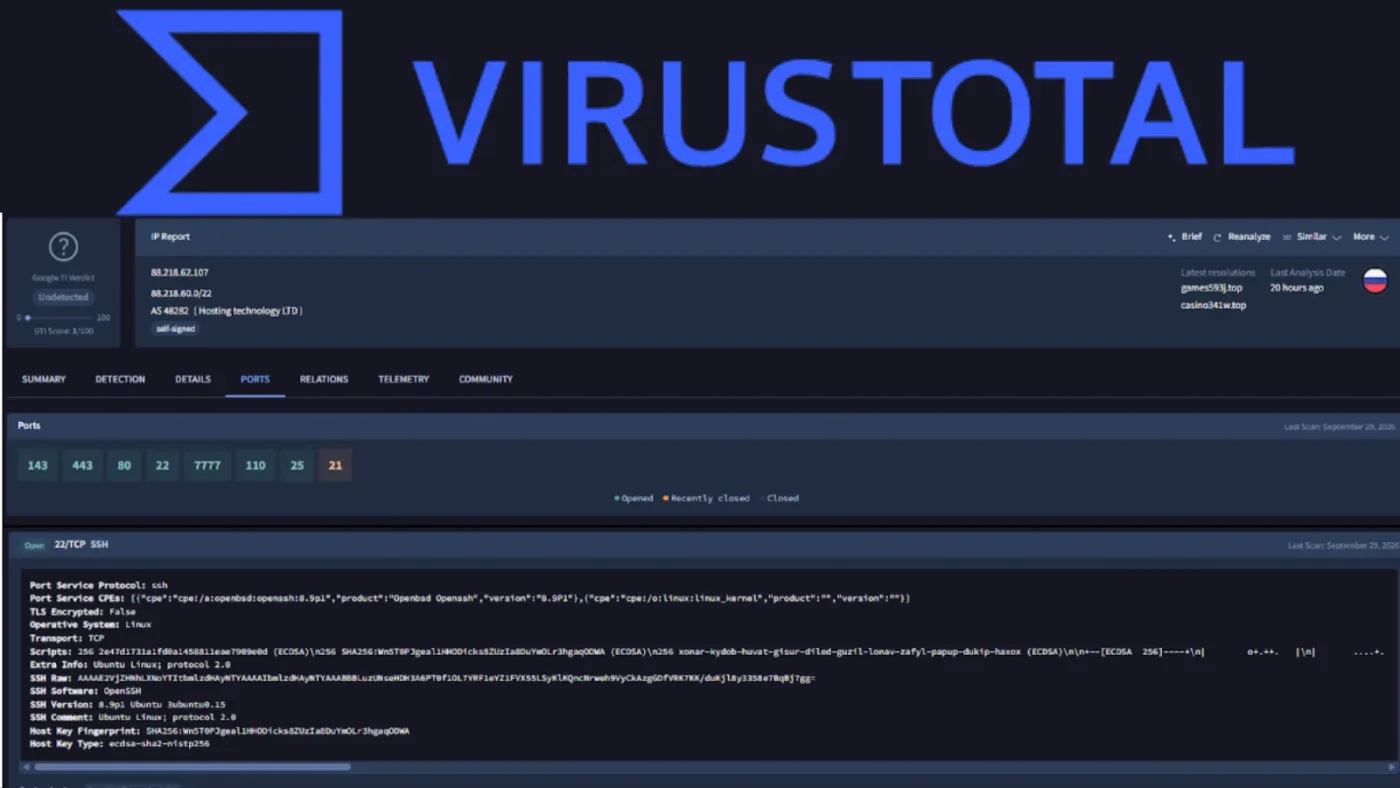
VirusTotal vừa bổ sung tính năng quét toàn bộ không gian IPv4 công khai hàng ngày, hỗ trợ các đội ngũ bảo mật phát hiện máy chủ C2 và hạ tầng mã độc hiệu quả hơn.